
Interviews
David Archer, CTO, Niobium Microsystems – Interviewserie

 Føj Unite.AI til dine foretrukne kilder på Google
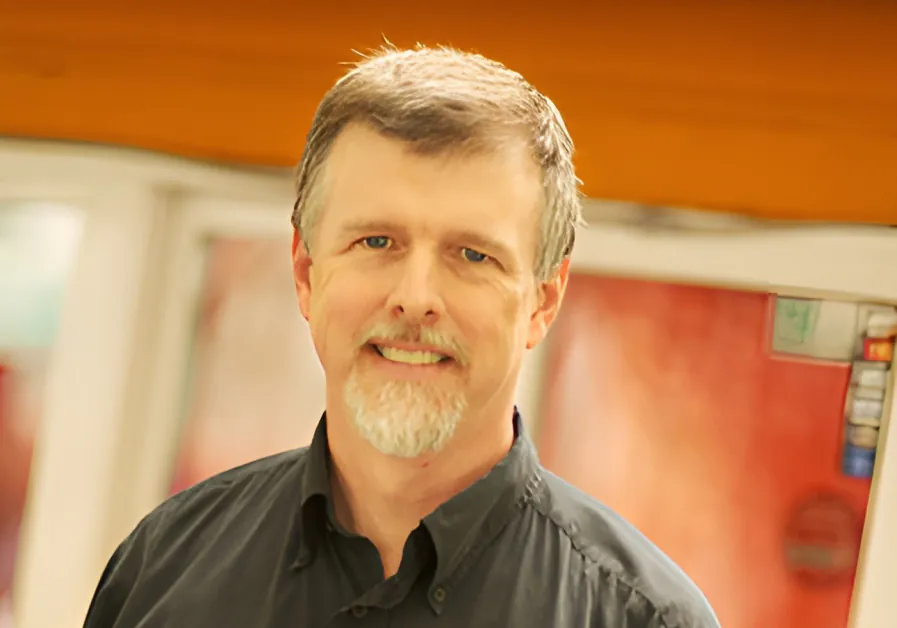
Dr. Archer er CTO i Niobium Microsystems og Principal Scientist, der leder kryptografi og multiparty-komputation i Galois, Inc., hvis kunder inkluderer DARPA, NSA, IARPA og Department of Homeland Security.
Han har mere end 30 års erfaring med R&D i komplekse ASIC’er, systemhardware, softwarearkitekturer, sikker computation og kryptografi.
Dr. Archer har en ph.d. i datalogi fra Portland State University, en master i elektroingeniørvidenskab og en bachelor i datateknik fra University of Illinois at Urbana-Champaign.
Niobium Microsystems er pioner inden for Zero Trust Computing-løsninger, der inkluderer branchens hurtigste homomorfe krypteringshardware-acceleratorer. Virksomhedens teknologier giver organisationer mulighed for at udnytte værdien af data, samtidig med at de holder den fuldstændigt krypteret, og sikrer, at følsomme oplysninger forbliver private og overholder lovgivningsmæssige krav. Ved at føre homomorfe krypteringsydeevne til hidtil usete niveauer, gør Niobium Microsystems det muligt at udvikle en ny generation af maskinelærings- og statistikanalyseapplikationer med matematisk garanteret privatliv.
Hvad var det, der fik dig til at dedikere din karriere til kryptografi?
Jeg ville sige, at det er to modsatrettede, bestemte indflydelser, som begge er værd at læse: The Right to Privacy af Warren og Brandeis og The Transparent Society af Brin. Den første understreger retten til at være alene, og argumenterer for, at loven skal beskytte mennesker mod invasive teknologier. Den sidste argumenterer for det modsatte: disse invasive teknologier kan ikke undgås, og vi fejler, når vi prøver at blinde de få magtfulde, der bruger dem, fordi loven forhinder os i at se dem. I stigende grad synes begge synspunkter at være urealistiske i lyset af cyberkriminalitet, dataaggregatorer og nationale misbrug. Moderne kryptografi, der f.eks. kan bevise kendsgerninger uden at afsløre hemmeligheder, eller dele følsomme data uden at afsløre dem, har vigtige roller at spille i en fungerende løsning.
Hvordan ville du forklare fuldt homomorft kryptering, og hvad gør den så banebrydende for dataprivatliv?
Fuldt homomorft kryptering, eller FHE, er en kryptografisk teknologi, der giver mulighed for at udføre beregninger på krypteret data uden at dekryptere den. Forestil dig, at du giver en låst kasse til nogen – de kan manipulere, hvad der er inde i kassen, uden at åbne den, og derefter kan kun du låse resultatet op. Med FHE forbliver data krypteret under lagring, transmission og beregning. Det er revolutionerende: det garanterer matematisk, at følsomme data forbliver uigennemsigtige. Ingen lækkager, ingen eksponering.
Hvad er de største udfordringer i at gøre FHE praktisk for virksomheds AI-applikationer, og hvordan løser Niobium disse udfordringer?
Historisk set har den største udfordring for FHE været beregningshastighed – FHE-operationer har været tusinder til millioner af gange langsommere end almindelig beregning. Men hos Niobium har vi tacklet dette problem ved at bygge specialbyggede FHE-hardware-acceleratorer. I modsætning til traditionelle CPU’er eller hardware, der er tilpasset til grafik eller AI-arkitekturer, er vores design bygget op fra bunden for at imødekomme FHE’s beregningsbehov. Gennem en fuldstændig, hardware-software-sammenkoblet tilgang har vi ført FHE-ydeevnen ind i området for praktisk virksomhedsbrug, og har endelig afstemt sikkerhed med forretningshastighed.
Hvilke virkelige brugsområder – især inden for forsvar eller finans – tror du er mest klar til at drage fordel af FHE i dag?
Vi ser allerede tydelig efterspørgsel inden for forsvar og finans, hvor beskyttelse af data ikke blot er ønskeligt, men mission-kritisk. En vigtig krigsførende kapacitet er multi-spectralt billedanalyse fra autonome fly (UAV), som kan bruges til at opdage bestemte kemiske signaturer i et landskab. Men de specifikke signaturer, der er af interesse, er ofte følsomme: en modstander, der fanger en UAV, kan udtrække disse signaturer og lære, hvordan de kan tilpasse sig dem, og undgå opdaging. FHE ombord kan sikre, at disse signaturer forbliver sikre, selv i tilfælde af flykapring.
I finans er FHE en transformerende løsning. Den giver mulighed for private forespørgsler i mørke pool-handel, beskytter handelsstrategier og sikrer markedssikkerhed. Desuden kan institutioner samarbejde om svindelforespørgsler på tværs af grænser uden at afsløre følsomme transaktionsdata eller kundeidentiteter. Dette samarbejdende tilgang væsentligt forbedrer opdagede kapaciteter, afslører komplekse institutionelle svindelsskemaer, grænseoverskridende transaktionsanomalier og mønstre af ulovlige aktiviteter som hvidvaskning, og dette sker, samtidig med at det overholder internationale dataprotektionsregler. Evnen til at dele indsigt uden at dele rådata er ikke blot gavnligt – det er afgørende for et sikret og compliant globalt finansielt økosystem.
Hvad mener du med “zero-math” eller privatlivsbeskyttende beregning, og hvilken rol spiller det i Niobiums teknologistak?
“Zero-math” privatlivsbeskyttende beregning refererer til at gøre komplekse kryptografiske operationer gennemsigtige for udviklere og brugere – de behøver ikke en ph.d. i kryptografi for at udnytte teknologien. Det er et lovbart mål, men sandheden er, at FHE-implementation kræver specialiseret viden. Derfor stopper Niobium ikke ved hardware: vi bygger også software-stacks til at integrere FHE i eksisterende arbejdsgange. Vi er også medstiftere af FHETCH, en åben standardkonsortium, der arbejder på at bygge tværsplatforms-API’er, så FHE-hardware og software kan interagere uden tilpasning. Disse kritiske skridt på vejen til en verden, hvor brugere kan udnytte denne næste generations teknologi uden at skulle blive kryptografi-eksperter selv.
Hvor ser du de mest lovende gennembrud i ydeevne komme fra?
De mest lovende gennembrud sker i hardware-acceleration tilpasset specifikt til FHE. Traditionelle CPU’er og GPU’er er ikke bygget til den intrikate, højpræcisionsaritmetik, FHE kræver. Hos Niobium har vi specifikt designet vores design til at håndtere disse beregninger med hidtil uset efficiens. Kombineret med vores specialiserede compiler-optimeringer ser vi ordrer af størrelsesforhold i ydeevne, der var utænkelige for blot få år siden.
Nogle sikkerhedsapproacher bruger betroede udførelsesmiljøer eller fortrolig beregning. Hvordan sammenligner FHE med disse, og hvornår er det klart den bedre mulighed?
Betroede udførelsesmiljøer (TEEs), også kaldet fortrolig beregning, afhænger af hardware-enklaver til at beskytte data, men de kræver stadig tillid til hardware-udbyderen, enklaven og systemsoftwaren, og de behandler stadig data uden kryptering. Kompleksiteten af denne “rod af tillid” reducerer TEE’s til “meget god sikkerhed”, og en stor mængde studier bekræfter denne bekymring. FHE fjerner tillid helt fra ligningen – ingen data behøver nogensinde at dekrypteres, så der er bogstaveligt talt ingen følsomme data at kompromittere. Når absolut, matematisk garanteret sikkerhed er påkrævet, især i tungt regulerede industrier, er FHE den bedre valg.
Hvad har I gjort for at minimere side-kanal-angreb, når I arbejder med følsomme data på hardwareniveau?
Side-kanal-angreb udnytter uventede informationslækager fra hardware. Forskning viser gang på gang, at TEE’er er sårbare over for denne type angreb. Men hvis den eneste information, du opererer på, er krypteret, så gavner det ikke angriberen at lække den. Det er ikke, at vores hardware mindsker risikoen for lækage. I stedet er det, at vores hardware maximerer ydeevne og efficiens, især fordi det ikke behøver at bekymre sig om lækage.
Hvordan ser du standardiseringsindsatsen i FHE-rummet udvikle sig, og hvad gør Niobium for at sikre kompatibilitet med fremvoksende normer?
Standardisering er afgørende for adoption, og vi deltager aktivt i disse indsatsen gennem samarbejde med industrikonsortier og standardiseringsorganer. Niobium har nyligt medstiftet FHE Technical Consortium for Hardware (FHETCH) sammen med Chain Reaction og Optalysys for at drive interoperabilitet og etablere praktiske ydeevne-benchmarks for kommercielt viable FHE-løsninger. Som den tekniske formand for FHETCH er jeg personligt involveret i at forme initiativer som udvikling af en API-abstraktionslag, der giver mulighed for problemfri integration mellem forskellige FHE-hardware-acceleratorer og software-biblioteker. Vi er også involveret i FHE-fællesskabsstandardiseringsindsatsen som f.eks. homomorphicencryption.org. Disse proaktive indsatsen hjælper med at sikre kompatibilitet og interoperabilitet fra starten, hvilket er afgørende for virksomheder, der søger at fremtidssikre deres sikkerhedsinvesteringer. Vi opfordrer NIST til at standardisere FHE hurtigt, fordi vi ved, at NIST’s kryptografiske standarder sætter scenen for føderale teknologi-køb, og effektivt gør FIPS-validering til en forudsætning for at sælge kryptografiske produkter til enhver amerikansk regeringsagentur.
Hvad er det, der mest spænder dig om, hvor feltet er på vej i de næste par år, og hvad kan vi forvente af Niobium på vejplanen?
Det, der mest spænder mig, er skiftet fra teoretisk løfte til praktisk implementering af sikker beregning i virksomhedsskala. I de kommende år forventer jeg, at FHE-cloudtjenester vil blive mere almindelige, og ændre måden, virksomheder tilgår datasikkerhed på. Niobium vil fortsætte med at føre an – vi avancerer ikke blot vores FHE-acceleratorers ydeevne, men udvider også til bredere Zero Trust Computing-løsninger som zero-kendskabsbeviser og kryptografisk verificerbar beregning. Denne kombination af at sikre fortrolighed på den ene side og integritet og non-repudiation på den anden side, taler direkte til, hvorfor jeg er med i denne indsats: løsningen af det dilemma, der er lagt frem af Brandeis og Brin. Forvent at se endnu mere kraftfulde, fleksible og tilgængelige privatlivsbeskyttende teknologier fra os, der gendefinerer, hvad virksomheder betragter som muligt i sikker datahåndtering. Forvent at se endnu mere kraftfulde, fleksible og tilgængelige privatlivsbeskyttende teknologier fra os, der gendefinerer, hvad virksomheder betragter som muligt i sikker datahåndtering.
Tak for det store interview, læsere, der ønsker at lære mere, skal besøge Niobium Microsystems.


