قادة الفكر
كيف يفوز المجرمون بسباق التسلح بالذكاء الاصطناعي قبل أن تبدأ الشركات حتى

 أضف Unite.AI إلى مصادرك المفضلة على Google
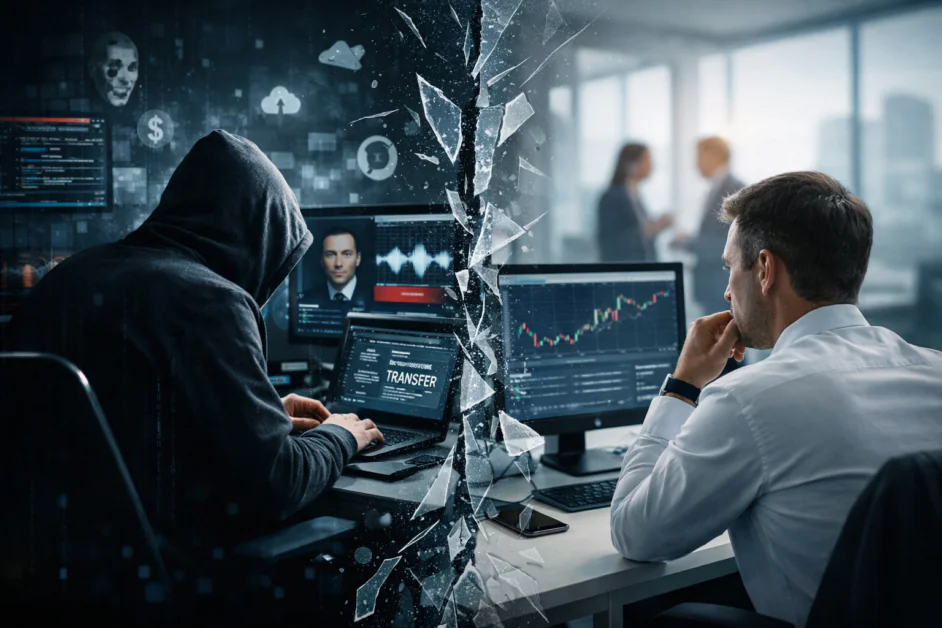
في عصر يتم فيه تحويل الصناعات بسرعة غير مسبوقة، فإن الجانب المظلم لهذه الثورة التكنولوجية مثير للقلق بنفس القدر. بينما تتسارع الشركات لاستخدام الإمكانات الاصطناعية، يستغل المجرمون الإلكترونيون هذه التطورات، مما يغير ديناميات الجرائم الإلكترونية والاحتيال.
تغيير اقتصاد الجرائم الإلكترونية والاحتيال
يستخدم المجرمون الإلكترونيون نفس نماذج الذكاء الاصطناعي والتكنولوجيا التي تستخدمها الشركات، وغالبًا ما يعدلونها في غضون أيام من إطلاقها. واحد من أقدم الأمثلة على هذا الاستغلال كان أتمتة حل CAPTCHA باستخدام ChatGPT-1، مما أظهر كيف يمكن للنماذج التوليدية تجاوز التحكمات الأمنية الأساسية بسرعة.
منذ ذلك الحين، تم تكرار كل تقدم كبير في الذكاء الاصطناعي بسرعة من قبل التكيفات الإجرامية، بما في ذلك إنشاء أصوات ومقاطع فيديو بتقنية التزييف العميق تظهر على الفور على منصات الإنترنت المظلمة. تسمح هذه الدورة المتسارعة لـالمحتالين باستغلال التكنولوجيا المتطورة لإنشاء عمليات احتيال مقنعة، مما يؤدي إلى تقويض الإجراءات الأمنية التقليدية.
في الربع الأول من عام 2025 وحده، أدى الاحتيال المدعوم بالصور الوهمية إلى خسائر مالية تقدر بأكثر من $200 مليون. ارتفع ربح الجرائم الإلكترونية بشكل كبير، مع تقديم منصات “الاحتيال كخدمة” إمكانية تنفيذ مخططات معقدة بسهولة أكبر من أي وقت مضى، بما في ذلك الهويات الاصطناعية وأدوات الصيد الاحتيالي المتقدمة.
بينما تنتظر الشركات لتحسين قدراتها الاصطناعية، يتقدم المجرمون، ويستمرّون في الابتكار واستغلال الثغرات التي تتركها الأطر الأمنية القديمة.
لماذا تفشل الأطر الأمنية التقليدية وأطر الثقة ضد الجهات المدعومين بالذكاء الاصطناعي
تثبت أن الإجراءات الأمنية التقليدية التي كانت توفر حماية ظاهرة في الماضي غير كافية. الأنظمة القديمة، التي تعتمد على القوائم السوداء و CAPTCHA وتحقق الهوية أحادية العامل، غير مجهزة لمواجهة المناظر المتطورة لهجمات مدعومة بالذكاء الاصطناعي. يستخدم المحتالون صورًا وهمية يمكن أن تخدع أجهزة المسح البيومتري والهويات الاصطناعية التي تتجاوز بسهولة بروتوكولات KYC.
يضاف إلى هذا الفشل حقيقة أن العديد من المنظمات لا تزال تعامل الأمن السيبراني كمركز تكلفة وليس كعنصر أساسي في البنية التحتية الحيوية. بينما يستثمر البنتاغون ملايين الدولارات لتوظيف مهاجمي الذكاء الاصطناعي، تصبح الفجوة التكنولوجية واضحة. بينما تعمل الشركات على مسرحية الامتثال، يستخدم المحتالون الذكاء الاصطناعي لاستغلال الضعف البشري، مثل هجمات الصيد الاحتيالي التي تقلد اتصالات التنفيذيين.
ما يشبه “الهجمات الأصلية بالذكاء الاصطناعي” في الممارسة
تطورت أساليب الاحتيال الحديثة بعيدًا عن مخططات الصيد الاحتيالي السابقة. يبني المهاجمون سلاسل احتيال معقدة تبدو شرعية في كل خطوة.
تخيل صباحًا مألوفًا في شركة. الثلاثاء، 9:43 صباحًا. يتلقى مدير المالية بريدًا إلكترونيًا مصنّفًا على أنه “عاجل”، ويبدو أنه يأتي من الرئيس التنفيذي. النغمة مألوفة. تتطابق اللغة مع الطلبات السابقة. تصل رسالة متابعة بعد دقائق على قناة مختلفة، مما يعزز العاجلة. بحلول الساعة 11:00 صباحًا، يتم الموافقة على تحويل مصرفي بقيمة عدة ملايين من الدولارات، ولكن يُكتشف لاحقًا أنه تم توجيهه إلى حساب خارجي يسيطر عليه المهاجمون.
تتمثل الهجمات المدعومة بالذكاء الاصطناعي هذه في التلاعب النفسي الذي يستخدم الثقة والسلطة. تسلط تعقيد هذه العمليات الضوء على فجوة في الإجراءات الأمنية الحالية، والتي لا يمكنها اكتشاف الشذوذ السلوكي الدقيق الذي يميز الاحتيال الحديث.
ما يجب أن تركز عليه الشركات بشكل واقعي قبل نشر المزيد من الذكاء الاصطناعي داخليًا
قبل نشر المزيد من الذكاء الاصطناعي داخليًا، يجب على الشركات التوقف وإعادة تقييم افتراضاتها حول الثقة. أظهر تسارع الجرائم المدعومة بالذكاء الاصطناعي ضعفًا هيكليًا: لا تزال المنظمات تدافع ضد تهديدات الأمس، بينما يتم تصميم هجمات اليوم لتبدو شرعية افتراضيًا.
1. يجب على الشركات إعادة التفكير في كيفية تعريف المخاطر نفسها.
تم بناء مصفوفات المخاطر التقليدية حول فشل مثل انقطاع النظام، وتسرب البيانات، وانتهاك السياسات. في عصر الذكاء الاصطناعي، تزداد المخاطر بشكل متزايد من التقليد بدلاً من العطل. بدلاً من سؤال “ما الذي يمكن أن يسوء”، من الأنسب سؤال “ما الذي يمكن أن يكون مقلدًا بشكل مقنع، وبسرعة، وأسرع من ما يمكننا الاستجابة له”.
تتصرف الهويات الاصطناعية، وتقليد التنفيذيين، والروايات التي يتم توليدها بواسطة الذكاء الاصطناعي بشكل مختلف عن التهديدات التقليدية: تنتشر أسرع، وتندمج في النشاط الشرعي، وتستغل الثقة بدلاً من الثغرات الفنية. ليس من المستغرب أن هذه المخاطر تميل إلى تصنيف أعلى وتحقق أكثر من سلالاتها غير المدعومة بالذكاء الاصطناعي، وتختبئ داخل الأمن السيبراني، والاحتيال، ومخاطر السمعة، أو الامتثال.
2. يجب على المنظمات أن تقبل أن الوقاية وحدها لم تعد كافية.
تحدد الشركات الرائدة الآن مخاطر الذكاء الاصطناعي إلى ثلاث طبقات دفاعية، والتي تتوافق مع هندسة AI Defender:
- الوقاية من المخاطر – التي تشمل الآن توقع الهجمات التي تستغل الثقة البشرية والمحتوى الذي يتم توليده بواسطة الذكاء الاصطناعي، وليس فقط حظر التهديدات المعروفة.
- تحقق الهوية الذي يدرك الذكاء الاصطناعي
- سلامة الجهاز والجلسة
- حماية اتصالات التنفيذيين
- كشف التهديدات ومراقبتها يجمع بين تحليل الشذوذ الفني مع مراقبة السلوك والإعلام، مما يعكس حقيقة أن العديد من الهجمات المدعومة بالذكاء الاصطناعي تظهر في أنماط الاتصالات بدلاً من الشفرة.
- مراقبة مستمرة للعلامات والشذوذ
- كشف الذكاء الاصطناعي مقابل الذكاء الاصطناعي
- مراقبة السرد والإعلام
- التحقيق والتعيين – يركز على إعادة بناء الأحداث، وتعيين النية، وتقديم أدلة قابلة للتنفيذ، مما يسمح للمنظمات بالاستجابة بفعالية حتى عندما تكون الخدعة أسرع من دفاعاتها الأولية.
- شرح تنبيهات الذكاء الاصطناعي
- تعيين النشاط المشبوه
- استخبارات المصادر المفتوحة (OSINT) بمستوى يصلح للأدلة
3. يجب على الشركات مواجهة البعد البشري للاحتيال المدعوم بالذكاء الاصطناعي.
يظل الموظفون النقطة الأساسية للدخول إلى الهجمات الحديثة، ولكن طبيعة الاستغلال قد تغيرت. واحد من الأنماط الشائعة التي يتم ملاحظتها بشكل متزايد في الاحتيال المدعوم بالذكاء الاصطناعي يتضمن تفاعلات تبدو داخلية بدلاً من الهجمات الخارجية. قد يتلقى الموظفون مكالمات فيديو قصيرة من ما يبدو وكأنه قسم الموارد البشرية، يطلبون “التحقق السريع من الهوية” لحل مشكلة في الرواتب. الوجه، والصوت، والعلامة التجارية تبدو حقيقية. الطلب نفسه يبدو غير ضار، ولكنه يسمح بسرقة الحساب لاحقًا في ذلك اليوم.
يوضح هذا السيناريو لماذا يستخدم الاحتيال المدعوم بالذكاء الاصطناعي السياق، والسلطة، والوقت، وغالبًا ما يقلد اتصالات التنفيذيين بدقة مخيفة. في هذه البيئة، يصبح التدريب الأمني التقليدي في خطر أن يصبح مجرد مسرحية امتثال، يقدم راحة دون صلابة حقيقية.
التحدي يكمن ليس فقط في الوعي، ولكن في كيفية صياغة المشكلة.
إعادة صياغة المشكلة (هذه هي الخطوة الصفر)
النموذج الذهني القديم: “تدريب الموظفين على عدم ارتكاب الأخطاء.”
النموذج الذهني الجديد: “افترض أن الموظفين سيكونون مستهدفين، وسيتم التلاعب بهم، وسيتم استخدامهم كسلاح.”
التدريب ليس تعليمًا.
التدريب هو تلقيح + ذاكرة عضلية.
من خلال هذه العدسة، يجب على الفرق أن يتم تدريبهم على التعرف على أنماط الاحتيال المتكررة.
المسارات الخمسة الرئيسية للاحتيال المدعوم بالذكاء الاصطناعي التي تمر عبر الموظفين – لا يتم وقف أي منها بواسطة ملصقات الوعي:
| المسار | ما يبدو عليه في الواقع |
| تقليد السلطة | مذكرة صوتية للرئيس التنفيذي، واتساب، زوم وهمي |
| فخاخ العاجلة | “5 دقائق”، “سرية”، “مستوى المجلس” |
| اختطاف السياق | المحتال يعرف المشاريع الحقيقية، والأسماء، والوقت |
| إساءة استخدام العملية | “تجاوز هذا مرة واحدة”، “سوف يعود إلى الطبيعى لاحقًا” |
| إساءة استخدام ثقة الأداة | “الذكاء الاصطناعي قال إنه بخير”، “النظام قد وافق بالفعل” |
4. يجب على المنظمات إعادة التفكير في ما يعني “الهوية” في عالم الواقع الاصطناعي.
مع تقويض الأصوات ومقاطع الفيديو المزيفة عميقًا للثقة البيومترية، لا يمكن لأي عامل منفرد أن يثبت الأصالة بصورة موثوقة. تزداد القدرة على الصمود بشكل متزايد من تجميع العديد من الإشارات الضعيفة مع مرور الوقت مثل السياق، والاستمرارية، والاتساق عبر الأجهزة، والجلسات، ونقاط البيانات الخارجية.
البيانات المفتوحة والخارجية، التي كانت تعامل في السابق على أنها ثانوية، تكتسب أهمية استراتيجية. عند الجمع بينها مع الإشارات السلوكية الداخلية، تساعد على الإجابة على سؤال حرج: هل هذه الهوية أو الإجراء يبدو منطقيًا عبر السياقات؟ في عالم يمكن فيه تزييف أي شيء تقريبًا، يصبح الاتساق واحدًا من القلائل المتبقين من معالم الثقة.