
Phỏng vấn
Ron Reiter, CTO và Đồng sáng lập của Sentra – Loạt phỏng vấn

 Thêm Unite.AI vào các nguồn ưu tiên của bạn trên Google
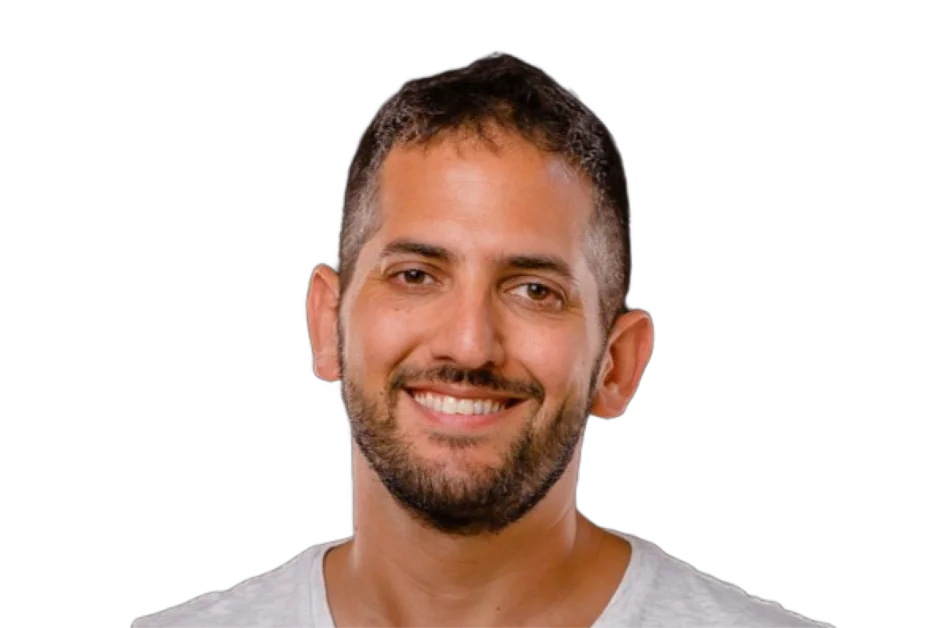
Ron Reiter, CTO và Đồng sáng lập của Sentra, là một doanh nhân kỳ cựu và chuyên gia an ninh mạng với chuyên môn sâu về đám mây, người đã xây dựng các giải pháp công nghệ đổi mới trong suốt hơn hai thập kỷ phát triển phần mềm; ông đồng sáng lập và lãnh đạo công nghệ tại Sentra, một công ty an ninh dữ liệu tập trung vào việc giúp các doanh nghiệp bảo mật dữ liệu đám mây của họ, và trước đó đồng sáng lập Crosswise (được Oracle (ORCL ) mua lại với giá 50 triệu đô la), đồng thời cũng từng là giám đốc kỹ thuật tại Oracle/Crosswise trong hơn sáu năm, phụ trách các sản phẩm và đội ngũ của Oracle Data Cloud.
Sentra là một nền tảng bảo mật dữ liệu gốc đám mây sử dụng khám phá, phân loại và phân tích ngữ cảnh được thúc đẩy bởi AI để cung cấp cho các tổ chức khả năng hiển thị và kiểm soát đầy đủ đối với dữ liệu nhạy cảm trên đám mây, môi trường kết hợp và trên cơ sở, giúp họ đánh giá rủi ro, thực thi quản trị, đáp ứng các yêu cầu tuân thủ và ngăn chặn lộ lọt dữ liệu trên quy mô lớn trong các quy trình làm việc đám mây và AI hiện đại.
Bạn đã thành lập nhiều công ty trong lĩnh vực an ninh mạng và cơ sở hạ tầng dữ liệu. Điều gì đã thúc đẩy bạn tạo ra Sentra, và kinh nghiệm của bạn tại Crosswise và Oracle đã ảnh hưởng như thế nào đến hướng đi ban đầu của công ty?
Điều đã thúc đẩy tôi bắt đầu Sentra là một mẫu mà tôi liên tục thấy lặp lại. Tại Crosswise và sau đó tại Oracle, dữ liệu luôn là trung tâm của trọng lực. Đó là nơi giá trị tồn tại, nhưng cũng là nơi rủi ro tích tụ. Tuy nhiên, hầu hết các công cụ bảo mật đều coi dữ liệu là một thứ tĩnh, một thứ mà bạn chỉ khám phá một lần và sau đó giả định rằng nó đã được kiểm soát.
Khi việc áp dụng đám mây tăng tốc và các tổ chức bắt đầu thử nghiệm với AI, giả định đó không còn đúng nữa. Dữ liệu đang di chuyển liên tục, được sao chép, biến đổi và truy cập bởi các hệ thống mà không ai theo dõi đầy đủ. Tôi muốn xây dựng một công ty bắt đầu với dữ liệu như một tài sản sống, một thứ mà bạn liên tục hiểu và quản lý, chứ không phải là một thứ mà bạn chỉ kiểm kê một lần và quên đi. Ý tưởng đó đã định hình Sentra từ ngày đầu tiên.
Sentra tập trung vào việc cung cấp cho các tổ chức khả năng kiểm soát và hiển thị đầy đủ đối với dữ liệu đám mây của họ. Vấn đề cốt lõi nào mà bạn quyết tâm giải quyết khi bắt đầu thiết kế nền tảng?
Vấn đề cốt lõi là sự tự tin sai lầm. Nhiều tổ chức tin rằng họ hiểu rõ về tư thế dữ liệu của mình, nhưng sự tự tin đó dựa trên khả năng hiển thị không đầy đủ. Họ biết vị trí của một số dữ liệu nhạy cảm, nhưng không phải tất cả, và họ hiếm khi có một bức tranh rõ ràng về cách dữ liệu đó được truy cập hoặc tái sử dụng theo thời gian.
Chúng tôi đã đặt ra để lấp đầy khoảng trống đó. Không chỉ bằng cách khám phá dữ liệu, mà bằng cách duy trì sự hiểu biết liên tục về dữ liệu tồn tại, mức độ nhạy cảm của nó và ai hoặc cái gì có thể truy cập nó. Nếu không có nền tảng đó, mọi thứ khác trong bảo mật sẽ trở nên phản ứng.
Bạn đã nói về tầm quan trọng của độ chính xác trong bảo mật dữ liệu hiện đại. Điều gì làm cho việc đạt được độ chính xác cao ở quy mô đám mây lớn trở nên thách thức, và đội ngũ của bạn đã tiếp cận vấn đề đó khác biệt như thế nào?
Độ chính xác trở nên khó khăn ở quy mô lớn vì ngữ cảnh quan trọng. Khi môi trường phát triển, dữ liệu trở nên không có cấu trúc hơn và cụ thể hơn cho cách một doanh nghiệp hoạt động thực sự. Sự kết hợp mẫu và mô hình chung hoạt động khá tốt trong các môi trường nhỏ hơn, nhưng chúng có xu hướng bị phá vỡ khi khối lượng dữ liệu tăng và các trường hợp sử dụng trở nên phức tạp hơn.
Chúng tôi đã chứng kiến điều này trong các đánh giá doanh nghiệp, nơi độ chính xác giảm xuống khi khách hàng chuyển từ vài terabyte đến petabyte dữ liệu không có cấu trúc. Cách tiếp cận của chúng tôi là thiết kế phân loại xung quanh ngữ cảnh, và kỷ luật về hiệu quả. Độ chính xác chỉ hoạt động ở quy mô nhỏ hoặc yêu cầu tính toán quá mức không có ích trong các môi trường doanh nghiệp thực sự.
Quét và bảo mật dữ liệu trên các môi trường đám mây phân tán là một việc cực kỳ khó khăn. Những quyết định kiến trúc nào cho phép Sentra hoạt động hiệu quả trên nhiều đám mây và kho dữ liệu?
Chúng tôi đã giả định từ đầu rằng khách hàng sẽ hoạt động trên nhiều đám mây, nền tảng SaaS và môi trường kết hợp. Điều đó đã thúc đẩy chúng tôi tránh các thiết kế phụ thuộc vào việc di chuyển dữ liệu nặng hoặc quét lại liên tục, những điều không hoạt động tốt khi môi trường phát triển.
Thay vào đó, chúng tôi tập trung vào việc duy trì khả năng hiển thị khi môi trường thay đổi và giảm thiểu chi phí không cần thiết. Sự lựa chọn thiết kế đó thể hiện trong độ tin cậy và khả năng dự đoán chi phí, đặc biệt là trong các môi trường lớn và phức tạp.
Khi các tác nhân AI, đồng piloting và quy trình tự động hóa trở nên tích hợp vào các hệ thống doanh nghiệp, bạn tin rằng các doanh nghiệp vẫn đang đánh giá thấp những loại rủi ro bảo mật dữ liệu nào?
Điểm mù lớn nhất là truy cập không phải của con người. Các tác nhân AI, tích hợp và quy trình tự động hóa hiện đang truy cập dữ liệu nhạy cảm liên tục, thường nằm ngoài các kiểm soát được thiết kế cho người dùng.
Các hệ thống này không đăng nhập giống như con người, và chúng không kích hoạt các cảnh báo truyền thống. Việc coi chúng như một người dùng khác là một sai lầm. Các doanh nghiệp cần phải hiểu những gì các hệ thống này có thể truy cập và đảm bảo rằng các quyền đó vẫn phù hợp với ý định, nếu không rủi ro sẽ tăng nhanh hơn so với khả năng phản ứng của các đội.
Sentra sử dụng một phương pháp dựa trên mô hình để phân loại và bảo mật dữ liệu nhạy cảm. Bạn làm thế nào để cân bằng hiệu suất của mô hình, chi phí hoạt động và khả năng mở rộng khi xây dựng cho các khối lượng công việc doanh nghiệp?
Sự cân bằng đến từ việc có chủ đích về cách các mô hình được sử dụng. Không phải mọi vấn đề đều yêu cầu mô hình lớn nhất hoặc chung nhất. Chúng tôi tập trung vào việc sử dụng các mô hình ngôn ngữ nhỏ (SLMs) phù hợp với các nhiệm vụ phân loại và có thể hoạt động hiệu quả trong các môi trường lớn.
Điều này cho phép chúng tôi duy trì độ chính xác mạnh mẽ trong khi giữ chi phí hoạt động thấp và có thể dự đoán. Đối với các đội bảo mật doanh nghiệp, sự nhất quán và độ tin cậy quan trọng không kém so với hiệu suất thô.
Điều hiểu lầm lớn nhất mà bạn thấy trong số các CISO về bảo mật dữ liệu đám mây trong kỷ nguyên AI là gì, và chiến lược của họ nên phát triển như thế nào?
Một hiểu lầm phổ biến là việc khám phá dữ liệu một lần là đủ. Trên thực tế, các môi trường đám mây và AI thay đổi liên tục. Dữ liệu di chuyển, quyền truy cập thay đổi và các hệ thống mới được đưa trực tuyến mỗi tuần.
Chiến lược cần phải chuyển từ đánh giá định kỳ sang quản trị liên tục. Điều đó có nghĩa là đối xử với bảo mật dữ liệu như một kỷ luật liên tục chứ không phải là một dự án. Mục tiêu không chỉ là tìm kiếm rủi ro, mà là ngăn chặn rủi ro tái xuất hiện khi môi trường phát triển.
Quản lý Tư thế Bảo mật Dữ liệu (DSPM) đã trở thành một lớp trung tâm của ngăn xếp bảo mật đám mây hiện đại. Theo quan điểm của bạn, những đặc điểm nào định nghĩa một nền tảng DSPM thực sự trưởng thành?
Một nền tảng DSPM trưởng thành làm ba việc tốt. Nó phải hiểu dữ liệu một cách chính xác, nó phải hoạt động đáng tin cậy ở quy mô lớn, và nó phải hỗ trợ hành động chứ không chỉ báo cáo.
Điều chúng tôi đang thấy bây giờ là nhiều nền tảng trông mạnh mẽ trong các quan điểm hoặc triển khai ban đầu, nhưng gặp khó khăn khi môi trường phát triển và các mẫu truy cập trở nên động hơn. Các cuộc quét chậm lại, chi phí tăng và độ chính xác bị xói mòn, đặc biệt là với dữ liệu không có cấu trúc. Một nền tảng DSPM trưởng thành là nền tảng mà các đội bảo mật vẫn tin cậy khi khối lượng dữ liệu đạt đến quy mô sản xuất và các hệ thống AI đang truy cập dữ liệu liên tục. Sự tin cậy ở quy mô là thứ phân biệt các nền tảng có thể sử dụng được với các nền tảng lý thuyết.
Bạn cũng đã đầu tư vào một số công ty khởi nghiệp về an ninh mạng. Từ góc độ đó, bạn nghĩ điều gì tách biệt các nhà sáng lập thành công khỏi những người gặp khó khăn?
Các nhà sáng lập thành công thường rất gần gũi với nỗi đau thực sự của khách hàng. Họ抵抗 sự cám dỗ để theo đuổi các từ khóa nóng hoặc xây dựng quá mức cho các trường hợp cạnh, và thay vào đó tập trung vào việc giải quyết các vấn đề xuất hiện lặp đi lặp lại trong các môi trường sản xuất.
Họ cũng nghĩ về tính bền vững từ sớm. Trong bảo mật, việc giành được một概念 chứng minh là dễ dàng. Chạy đáng tin cậy ở quy mô lớn trong nhiều năm là khó khăn hơn nhiều. Các nhà sáng lập thiết kế cho thực tế đó từ đầu tend để tồn tại.
Trong năm 2026 và hơn thế, bạn dự đoán các yêu cầu bảo mật dữ liệu sẽ thay đổi như thế nào khi các tổ chức áp dụng các kiến trúc phân tán, hệ thống AI tự động và các luồng dữ liệu ngày càng phức tạp?
Bảo mật dữ liệu sẽ chuyển từ việc bảo vệ vị trí sang quản trị chuyển động. Khi các kiến trúc phân tán và các hệ thống AI hoạt động tự động, câu hỏi sẽ không còn là dữ liệu nằm ở đâu, mà là làm thế nào nó di chuyển và ai hoặc cái gì có thể sử dụng nó.
Các tổ chức sẽ cần phải có khả năng hiển thị và thực thi chính sách liên tục đi cùng với dữ liệu. Những tổ chức không thể đạt được điều đó sẽ thấy các sáng kiến AI của họ bị chậm lại bởi các vấn đề rủi ro và tuân thủ. Những tổ chức có thể làm được điều đó sẽ di chuyển nhanh hơn, với sự tự tin.
Cảm ơn bạn vì cuộc phỏng vấn tuyệt vời, những người đọc muốn tìm hiểu thêm có thể truy cập Sentra.


