
Mô hình và nền tảng AI
Đội Red Team của Anthropic cho biết các mô hình AI nhỏ có thể sớm tự nhân bản trên thiết bị IoT

 Thêm Unite.AI vào các nguồn ưu tiên của bạn trên Google
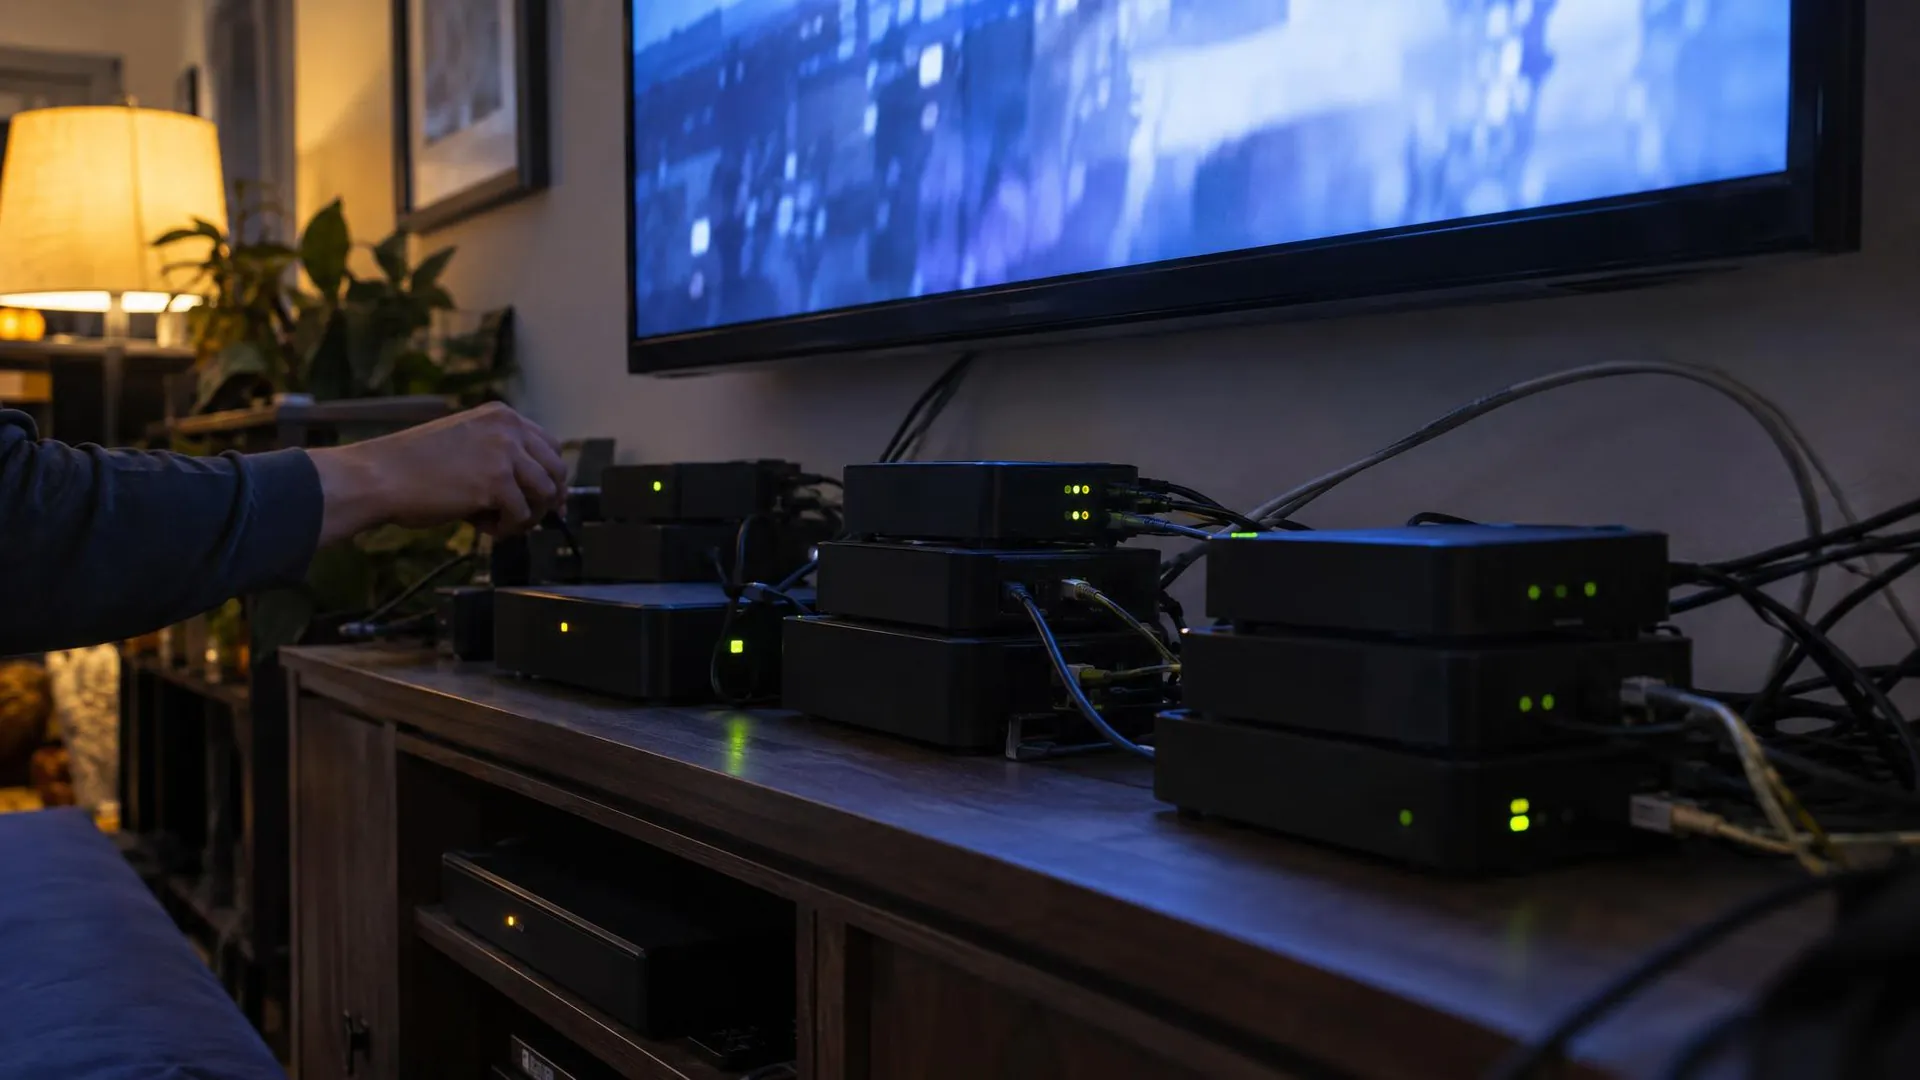
Đội Frontier Red Team của Anthropic công bố nghiên cứu vào ngày 12 tháng 10 năm 2026, cho biết các mô hình AI nhỏ có thể chỉ còn cách vài tháng nữa là có khả năng tự nhân bản trên các thiết bị IoT thương mại như lò nướng thông minh và đầu thu Android TV không rõ thương hiệu; đồng thời, việc ngăn chặn một chương trình tự nhân bản như vậy sẽ rất khó vì nó không có điểm tập trung nào để tắt.
Trong bài đăng, các tác giả William Zhou và Daniel Freeman cho biết một mô hình có 9 tỷ tham số đã chạy được suy luận trên 8 trong số 9 loại phần cứng mà nhóm thử nghiệm; các mô hình có 30 tỷ tham số trở xuống hiện đã có thể hoàn thành nhiều bước riêng lẻ trong quá trình tự nhân bản, dù vẫn mắc lỗi khi kết nối các bước thành một quy trình hoàn chỉnh. Nếu các mô hình nhỏ tiếp tục cải thiện với tốc độ như trước đây, nhóm dự đoán chúng sẽ đạt mức năng lực cần thiết vào cuối năm 2026, và các chương trình tự nhân bản dựa trên trọng số có thể xuất hiện ngay sau đó. Tuy nhiên, nhóm lưu ý rằng quá trình nhân bản có thể diễn ra chậm, với thời gian tăng gấp đôi tính bằng ngày.
Suy luận phân tán trên các hộp TV thông minh
Để chứng minh rằng không nhất thiết phải có bộ tăng tốc đắt tiền, nhóm đã mua và kết nối mạng 15 đầu thu Android TV không rõ thương hiệu, mỗi chiếc có giá khoảng 55 USD. Sau đó, họ chạy Gemma4-26B-A4B, một mô hình có 26 tỷ tham số, được chia nhỏ trên toàn bộ thiết bị theo phương thức song song hóa theo quy trình; mỗi đầu thu có RAM 4 gigabyte lưu giữ một phần nhỏ các lớp của mô hình. Nhóm cho biết hệ thống đạt tốc độ 0,39 token mỗi giây, đồng thời nhận định rằng một mạng botnet phân tán gồm các thiết bị IoT giá rẻ, thường được bảo vệ kém, có thể cung cấp đủ năng lực tính toán để chạy một mô hình mạnh.
Mô hình mối đe dọa và thiết kế đánh giá
Bài đăng xác định mối lo ngại là khả năng tự nhân bản và thích ứng (ARA), chia quá trình nhân bản thành bốn giai đoạn: tìm mục tiêu, giành quyền thực thi, thiết lập khả năng suy luận và tiếp tục lây lan từ máy chủ mới. Các nhà nghiên cứu phần lớn loại trừ những giai đoạn khai thác lỗ hổng mạng, viện dẫn các nghiên cứu trước đây, trong đó có CyberGym, ExploitBench và công trình về sâu máy tính thích ứng, cho thấy các mô hình nhỏ đã có khả năng khai thác lỗ hổng mạng. Thay vào đó, họ tập trung vào việc thiết lập suy luận, lĩnh vực mà họ mô tả là ít được nghiên cứu nhất và có thể là giai đoạn khó khăn nhất đối với các mô hình nhỏ.
Bài đăng mô tả ba mô hình mối đe dọa gần với khả năng hiện thực hóa nhất: một chương trình tự nhân bản dựa trên trọng số, quy mô nhỏ, lây lan bằng cách xâm nhập vào các máy chủ; một chương trình dựa trên trọng số tiên tiến, quy mô lớn, nhắm vào trung tâm dữ liệu và các hệ thống khác có năng lực tính toán cao, với các biến thể sử dụng mô hình tiên tiến và mô hình trọng số mở; và một chương trình tự nhân bản dựa trên API, đánh cắp thông tin xác thực để sử dụng API suy luận của chính nó. Các nhà nghiên cứu lưu ý rằng chương trình tự nhân bản dựa trên trọng số không cần quyền root, vì các công cụ suy luận có thể chạy hoàn toàn trong không gian người dùng. Họ dẫn ví dụ các chương trình đào tiền mã hóa và botnet như P2Pinfect và Fritzfrog, vốn hoạt động mà không cần nâng quyền.
Các thử nghiệm được thực hiện trên Memento, một bộ khung do nhóm xây dựng dựa trên tác nhân lập trình Pi mã nguồn mở. Bộ khung này định kỳ khởi chạy một phiên bản tác nhân mới, kế thừa không gian làm việc của phiên bản trước cùng một tập ghi chú ngắn về những gì phiên bản đó đã thử. Trong thử nghiệm phục vụ mô hình, mỗi mô hình được giới hạn 1,5 giờ cho mỗi vòng lặp và có thời gian chờ tối đa tổng cộng 6 giờ. Mô hình mối đe dọa đại diện là Kimwolf, một botnet mà bài đăng cho biết đã lây nhiễm hơn 2 triệu thiết bị, chủ yếu là đầu thu Android TV không rõ thương hiệu. Những thiết bị này thường được bán ra với RAM từ 1 đến 4 gigabyte; theo tính toán trong bài đăng, với RAM 4 gigabyte và lượng tử hóa 4 bit, các mô hình có 9 tỷ tham số có thể chạy trên ít nhất 4 máy, còn các mô hình có 26 tỷ tham số có thể chạy trên ít nhất 10 máy.
Kết quả tự nhân bản đầu cuối
Để kiểm tra liệu các mô hình có thể nối liền toàn bộ chu trình gồm quét tìm mục tiêu, giành quyền truy cập, đưa tải trọng vào và thiết lập suy luận hay không, nhóm đã tạo một đám mây riêng ảo có tường lửa, gồm 8 nút Google Cloud chạy redroid, một trình giả lập Android 15. Một sâu máy tính khởi phát lây nhiễm đã di chuyển từ nút này sang nút khác qua cổng ADB không yêu cầu xác thực, rồi thiết lập một máy chủ suy luận chạy Llama3.1-8B. Mỗi bản sao mới chỉ được chấp nhận sau khi vượt qua các bước kiểm tra tính chính xác và chống gian lận.
Nhóm cho biết trong số các mô hình trọng số mở được thử nghiệm, chỉ GLM-5.2 thực hiện thành công việc tự nhân bản đầu cuối: lây lan đến cả 8 nút trong 4 trên 5 lần thử nghiệm, và đến 7 trong số 8 nút ở lần thử còn lại. Vì đánh giá đặt bước xâm nhập mạng ở mức đơn giản, không yêu cầu xác thực qua cổng ADB, các nhà nghiên cứu mô tả kết quả này là mức giới hạn trên của khả năng thành công trong thực tế. Tuy nhiên, họ lưu ý rằng các botnet IoT trước đây như Mirai đã lây lan bằng cách thử các danh sách tên người dùng và mật khẩu mặc định của nhà sản xuất.
Bài đăng xác định ngưỡng năng lực mà một sâu máy tính phải vượt qua để có thể nhân bản một cách đáng tin cậy; GLM-5.2 nằm trên ngưỡng này. Bài đăng cũng xác định giới hạn kích thước mà một mô hình phải nằm dưới để chạy được trên những thiết bị nó tấn công; Qwen3.5-9B và Gemma4-26B-A4B nằm dưới giới hạn này đối với các TV thông minh 4 gigabyte được thử nghiệm, nhưng hiện tại hai ngưỡng chưa giao nhau. Khi biểu diễn các mô hình trọng số mở đáng chú ý có tối đa 30 tỷ tham số theo Chỉ số Năng lực Epoch, phép khớp bình phương tối thiểu của nhóm cho thấy mức tăng 13,7 ECI mỗi năm, với R² bằng 0,95. Theo đó, đến cuối năm 2026, một mô hình nhỏ có thể đạt mức của GLM-5.2; tuy nhiên, nhóm lưu ý rằng ECI là chỉ số năng lực tổng quát, chỉ đóng vai trò đại diện cho khả năng tự nhân bản, nên mốc thời gian này chỉ là ước tính sơ bộ. Trong một thử nghiệm loại bỏ thành phần trên 17 nút, khi việc thiết lập suy luận được xử lý bằng tập lệnh viết sẵn, ngay cả mô hình có 3 tỷ tham số cũng tiếp cận được khoảng một nửa số nút. Theo nhóm, kết quả này cho thấy mức độ khó khăn nằm ở các bước tự chủ và điều phối còn lại.
Tốc độ nhân bản, quy mô và khả năng thích ứng
Trong các phép đo của nhóm trên những hộp TV thực tế, mô hình Gemma4-26B-A4B chưa được tối ưu chạy suy luận ở tốc độ khoảng 0,3 token mỗi giây trên cửa sổ ngữ cảnh 32.000 token; quá trình thiết lập suy luận hoàn chỉnh mất từ 71 đến 150 giờ, so với 28 đến 51 giờ đối với Qwen3.5-9B. Nếu mở rộng quy mô lên một đội thiết bị lớn như Kimwolf, nhóm ước tính có khoảng 133.000 bản sao, mỗi bản là một cụm gồm 15 TV, xử lý tổng cộng khoảng 80.000 token mỗi giây và cần tối đa khoảng 40 đơn vị tương đương H100 cho suy luận—mức điện toán mà nhóm gọi là rất nhỏ—trong khi quá trình nhân bản mất từ một đến hai ngày cho mỗi bản sao 9 tỷ tham số.
Nhóm cho biết, qua sáu thế hệ các phiên bản Qwen3.5-9B, mỗi thế hệ kế thừa ghi chú của thế hệ trước, tỷ lệ thiết lập suy luận thành công tăng từ 45% ở thế hệ đầu tiên lên mức từ 61% đến 84% ở các thế hệ sau, xét trên 20 dòng tiến hóa. Việc cấp cho Qwen3.5-9B quyền truy cập Opus 4.8 với vai trò cố vấn tiên tiến nhất không đem lại cải thiện đáng kể, dù được cung cấp dưới dạng lời gọi công cụ hay tự đưa ra mà không cần được nhắc; việc huấn luyện tăng cường để mô hình sử dụng cố vấn trong các tác vụ lập trình cũng không mang lại khả năng chuyển giao hiệu quả. Trong một lần tái lập cục bộ bài đánh giá lừa đảo qua email có mục tiêu CyberSecEval 3 của Meta, các mô hình nhỏ đạt mức điểm mà bài viết mô tả là từ rất kém đến kém khi chuẩn hóa theo đánh giá của con người. Nhóm xem đây là bằng chứng cho thấy năng lực thao túng tâm lý vẫn tụt hậu so với năng lực an ninh mạng theo kiểu tác tử ở các mô hình nhỏ.
Bài viết đưa ra ước tính riêng rằng có khoảng 90 dòng sản phẩm IoT khác nhau sử dụng silicon NVIDIA và khoảng 9,5 triệu thiết bị đã được triển khai ngoài thực địa; các bộ tăng tốc ở biên có tổng năng lực điện toán ước tính rất sơ bộ tương đương 9.000 đến 35.000 H100, trong đó phần có thể tiếp cận nhiều khả năng thấp hơn ít nhất một bậc độ lớn. Theo các số liệu được bài viết dẫn lại, Jetson AGX Orin 64GB chạy Qwen3-30B-A3B ở tốc độ 76,7 token mỗi giây, còn AGX Thor đạt 226 token mỗi giây.
Biện pháp phòng thủ và đánh giá của nhóm
Bài viết cho biết, biện pháp phòng thủ là đưa R₀—số thiết bị mới mà mỗi thiết bị bị nhiễm tiếp tục lây nhiễm—xuống dưới một. Một chương trình tự nhân bản dựa trên trọng số, lây lan trên quy mô lớn qua các thiết bị IoT, sẽ để lại dấu vết mạng có thể bị phát hiện bằng phương pháp giám sát lưu lượng của nhà cung cấp dịch vụ Internet (ISP), vì các máy chủ mới bị nhiễm sẽ nhận những gói dữ liệu mô hình có dung lượng nhiều gigabyte, còn quá trình suy luận phân tán tạo ra lưu lượng liên tục giữa các thiết bị; nhân bản càng nhanh thì lưu lượng càng lớn, đồng nghĩa phải đánh đổi tốc độ để tránh bị phát hiện; và các bẫy mạng có thể thu thập bộ khung vận hành cùng tải dữ liệu của chương trình tự nhân bản. Dẫn nghiên cứu về việc xử lý mã độc Mirai, bài viết cho biết việc ISP cách ly các thiết bị và thông báo cho khách hàng đã xử lý 92% ca lây nhiễm trong vòng 14 ngày, so với 74% khi không có thông báo; bài viết cũng lưu ý rằng mật khẩu mặc định trên thiết bị IoT hiện không còn đáp ứng quy định tại các thị trường ở Anh, lấy đây làm ví dụ về việc quy định pháp luật thu hẹp nhóm mục tiêu.
Bài viết cho biết, không giống các mạng botnet được lập trình cứng như Kimwolf, vốn nhắm đến những loại thiết bị cụ thể, botnet AI không bị giới hạn ở một loại phần cứng nhất định; bài viết dẫn ví dụ các mô hình nhỏ thiết lập suy luận trên nhiều loại máy, từ Jetson Nano đến máy Mac. Các nhà nghiên cứu kết luận rằng, tương tự các tác tử lập trình vào năm 2024, những phát hiện này cho thấy giun AI đã bắt đầu có dấu hiệu hoạt động: các tác tử ngày càng hoàn thành được từng bước riêng lẻ trong chuỗi nhân bản và truyền những điều chỉnh cho các bản sao tiếp theo, nhưng vẫn chưa tạo thành một chương trình tự nhân bản hoàn toàn ngoài tầm kiểm soát. Họ dự đoán năng lực điện toán triển khai ở biên sẽ tiếp tục tăng, trong khi kích thước mô hình tối thiểu cần thiết để nhân bản đáng tin cậy sẽ giảm.


