
Yapay zeka temelleri
Veri Zehirleme Nedir? Saldırganlar Yapay Zekâ Modellerini ve Veri Kümelerini Nasıl Bozar?
Veri zehirlemesi; bir yapay zekâ sisteminin bozulmuş davranışlar öğrenmesini veya saldırganın seçtiği sonuçları üretmesini sağlamak için eğitim, ince ayar, değerlendirme ya da erişim verilerini manipüle eder. Bu kılavuz, mekanizmayı, ödünleşimleri, değerlendirme yöntemlerini ve uygulamada önem taşıyan kontrolleri açıklar.

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
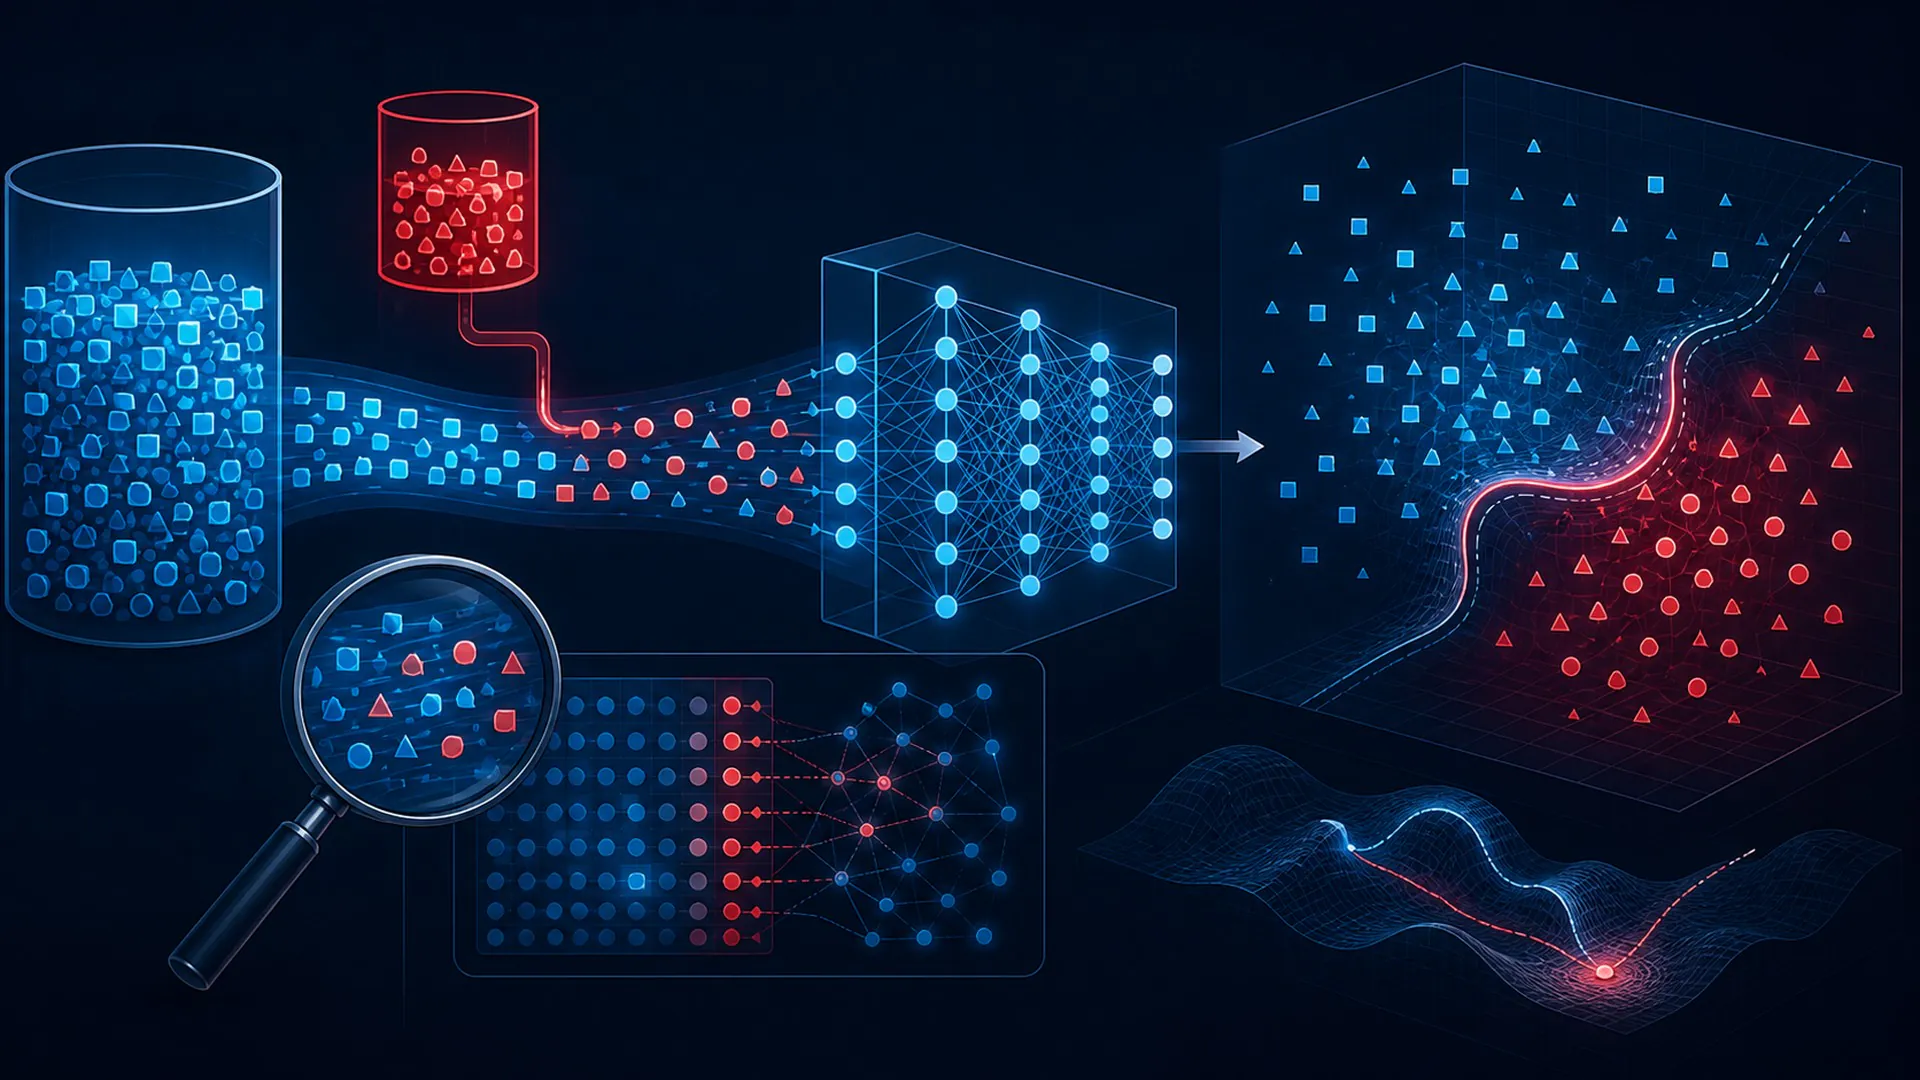
Veri zehirleme; bir yapay zekâ sisteminin bozulmuş davranışlar öğrenmesi veya saldırganın seçtiği sonuçları üretmesi için eğitim, ince ayar, değerlendirme ya da erişim verilerini manipüle eder.
Veri zehirleme, adı belirli bir bilgi akışını, eğitim tercihini, çalışma zamanı mekanizmasını veya yönetişim sınırını tanımladığı için kesin biçimde açıklanmalıdır. Bunu “ileri düzey yapay zekâ” ile eş anlamlıymış gibi ele almak, iddiaların sınanmasını imkânsız hâle getirir. Bu kılavuz, kavramı girdisinden ve varsayımlarından gözlemlenebilir sonucuna kadar ele alıyor, ardından onunla en sık karıştırılan kestirme açıklamayı sınamaya tabi tutuyor.
Veri Zehirleme: Tanım, Sınırlar ve Amaç
Veri zehirleme; bir yapay zekâ sisteminin bozulmuş davranışlar öğrenmesi veya saldırganın seçtiği sonuçları üretmesi için eğitim, ince ayar, değerlendirme ya da erişim verilerini manipüle eder. Tanım, uygulamaya dönük üç unsur içerir: belirlenebilir bir girdi, veri zehirlemeye özgü bir dönüşüm veya karar ve belirtilen bir hedefe göre değerlendirilebilecek bir sonuç. Bu unsurlardan biri eksikse kullanılan ifade, uygulanmış bir mekanizmadan çok bir hedefi tanımlıyor olabilir.
Güvenilir yapay zekâ, yaşam döngüsünün her aşamasında kanıt gerektirir. Bir kontrol ancak sorumlusu, kapsamı, devreye girme koşulu, beklenen davranışı ve doğrulama yöntemi açıkça belirtilmişse anlam taşır. Veri zehirlemede bu sistem bakışı önemlidir; çünkü temel model değişmese bile performansı çevresindeki veriler, arayüzler, donanım, izinler ve insanlar belirleyebilir. Bu nedenle yararlı bir açıklama, modelin öğrendiği davranışla bu davranışın ne zaman, nerede ve hangi yetkiyle kullanılacağına karar veren ürünü birbirinden ayırır.
En yakın yanıltıcı kestirme açıklama, yalnızca model kullanıma alındıktan sonra uygulanan bir kaçınma saldırısıdır. Veri zehirlemeyle gözle görülür bir özelliği paylaşabilir; ancak nedensellik anlatısını değiştirir: başarıyı göstermek için farklı kanıtlar gerekir, maliyet üzerinde farklı kaynaklar belirleyici olur ve zararı önlemek için farklı kontroller gerekir. Dolayısıyla sınır, terminolojik değil operasyoneldir.
Veri Zehirlemenin Beş Aşamalı İşleyiş Haritası
Şema, veri zehirlemenin kısa bir nedensellik haritasıdır; her uygulamanın beş yazılım bileşeni kullandığı iddiası değildir. Bazı sistemlerde aşamalar birleştirilir, bazılarında ise döngü hâlinde yinelenir. Harita yine de yararlıdır; çünkü bilgi veya yetkideki her değişikliğin bir sorumlusu, girdisi, çıktısı ve sınaması olmasını sağlar.
1. Bir Veri Kaynağı Üzerinde Etki Kazanma: Veri Zehirlemede Girdi ve Varsayımlar
Veri zehirlemenin bu aşamasında sistemin bir veri kaynağı üzerinde etki kazanması gerekir. Sorulması gereken yararlı soru yalnızca bu işlemin gerçekleşip gerçekleşmediği değil; hangi bilgiyi kullandığı, hangi durumu değiştirdiği ve değişikliğin geçerli olduğunu hangi kanıtın gösterdiğidir. Bir incelemeyi yapan kişi, bu işlemi yalnızca model kullanıma alındıktan sonra uygulanan bir kaçınma saldırısından ayırt edebilmeli ve belirtilen koşullar aynı olduğunda işlemin sonucunu yeniden üretebilmelidir.
Veri zehirlemenin bu aşamasına geçiş, belirtilen hedefle başlar ve yanlış etiketlenmiş, yanlı ya da tetikleyici içeren örneklerin eklenmesini destekleyebilecek bir sonuçla sona ermelidir. Belirsizliği, reddedilen seçenekleri, kaynak kullanımını ve sınırda uygulanan tüm insan veya yazılım kontrollerini kaydedin. Ekipler, aynı zayıflık önemli sonuçlar doğurabilecek bir çıktıya yansımadan önce, web ölçeğindeki veriler içinde küçük ve hedefli bir alt kümenin tespit edilmesinin zor olup olmadığını bu iz üzerinden belirleyebilir.
2. Yanlış Etiketlenmiş, Yanlı ya da Tetikleyici İçeren Örnekler Ekleme: Veri Zehirlemede Temsil veya Karar
Veri zehirlemenin bu aşamasında sistemin yanlış etiketlenmiş, yanlı ya da tetikleyici içeren örnekler eklemesi gerekir. Sorulması gereken yararlı soru yalnızca bu işlemin gerçekleşip gerçekleşmediği değil; hangi bilgiyi kullandığı, hangi durumu değiştirdiği ve değişikliğin geçerli olduğunu hangi kanıtın gösterdiğidir. Bir incelemeyi yapan kişi, bu işlemi yalnızca model kullanıma alındıktan sonra uygulanan bir kaçınma saldırısından ayırt edebilmeli ve belirtilen koşullar aynı olduğunda işlemin sonucunu yeniden üretebilmelidir.
Veri zehirlemenin bu aşamasına geçiş, bir veri kaynağı üzerinde etki kazanmayla başlar ve filtreleme ile yinelenenleri kaldırma aşamalarını geçmeyi destekleyebilecek bir sonuçla sona ermelidir. Belirsizliği, reddedilen seçenekleri, kaynak kullanımını ve sınırda uygulanan tüm insan veya yazılım kontrollerini kaydedin. Ekipler, aynı zayıflık önemli sonuçlar doğurabilecek bir çıktıya yansımadan önce, web ölçeğindeki veriler içinde küçük ve hedefli bir alt kümenin tespit edilmesinin zor olup olmadığını bu iz üzerinden belirleyebilir.
3. Filtreleme ve Tekilleştirmeden Geçme: Veri Zehirlemede Ayırt Edici Dönüşüm
Veri zehirlemenin bu aşamasında sistem, filtreleme ve tekilleştirmeden geçmelidir. Sorulması gereken yalnızca bu işlemin gerçekleşip gerçekleşmediği değil; hangi bilgileri kullandığı, hangi durumu değiştirdiği ve değişikliğin geçerli olduğunu hangi kanıtların gösterdiğidir. Bir incelemeci, bu işlemi yalnızca model devreye alındıktan sonra uygulanan bir kaçınma saldırısından ayırt edebilmeli ve belirtilen koşullar aynıyken işlemin sonucunu yeniden üretebilmelidir.
Veri zehirlemenin bu aşamasına geçiş, yanlış etiketlenmiş, yanlı veya tetikleyici içeren örneklerin eklenmesiyle başlar ve öğrenilmiş modeli ya da getirilen bağlamı değiştirmeyi destekleyebilecek bir sonuçla bitmelidir. Belirsizlikleri, reddedilen alternatifleri, kaynak kullanımını ve sınırda uygulanan her türlü insan denetimini veya yazılım kontrolünü kaydedin. Ekipler, aynı zayıflık önemli sonuçlar doğurabilecek bir çıktıya ulaşmadan önce, web ölçeğindeki veriler içinde hedeflenmiş çok küçük bir alt kümenin tespit edilmesinin zor olup olmadığını bu kayıtlar sayesinde anlayabilir.
4. Öğrenilmiş Modeli veya Getirilen Bağlamı Değiştirme: Veri Zehirlemede Kısıt ve Doğrulama Sınırı
Veri zehirlemenin bu aşamasında sistem, öğrenilmiş modeli veya getirilen bağlamı değiştirmelidir. Sorulması gereken yalnızca bu işlemin gerçekleşip gerçekleşmediği değil; hangi bilgileri kullandığı, hangi durumu değiştirdiği ve değişikliğin geçerli olduğunu hangi kanıtların gösterdiğidir. Bir incelemeci, bu işlemi yalnızca model devreye alındıktan sonra uygulanan bir kaçınma saldırısından ayırt edebilmeli ve belirtilen koşullar aynıyken işlemin sonucunu yeniden üretebilmelidir.
Veri zehirlemenin bu aşamasına geçiş, filtreleme ve tekilleştirmeden geçişle başlar ve geniş çaplı performans düşüşünü veya hedefli bir arka kapıyı etkinleştirmeyi destekleyebilecek bir sonuçla bitmelidir. Belirsizlikleri, reddedilen alternatifleri, kaynak kullanımını ve sınırda uygulanan her türlü insan denetimini veya yazılım kontrolünü kaydedin. Ekipler, aynı zayıflık önemli sonuçlar doğurabilecek bir çıktıya ulaşmadan önce, web ölçeğindeki veriler içinde hedeflenmiş çok küçük bir alt kümenin tespit edilmesinin zor olup olmadığını bu kayıtlar sayesinde anlayabilir.
5. Geniş Çaplı Performans Düşüşünü veya Hedefli Bir Arka Kapıyı Etkinleştirme: Veri Zehirlemede Çıktı, Geri Bildirim ve Durdurma Kuralı
Veri zehirlemenin bu aşamasında sistem, geniş çaplı performans düşüşünü veya hedefli bir arka kapıyı etkinleştirmelidir. Sorulması gereken yalnızca bu işlemin gerçekleşip gerçekleşmediği değil; hangi bilgileri kullandığı, hangi durumu değiştirdiği ve değişikliğin geçerli olduğunu hangi kanıtların gösterdiğidir. Bir incelemeci, bu işlemi yalnızca model devreye alındıktan sonra uygulanan bir kaçınma saldırısından ayırt edebilmeli ve belirtilen koşullar aynıyken işlemin sonucunu yeniden üretebilmelidir.
Veri zehirlemenin bu aşamasına geçiş, öğrenilmiş modelin veya getirilen bağlamın değiştirilmesiyle başlar ve izlemeyi ya da nihai bir kararı destekleyebilecek bir sonuçla bitmelidir. Belirsizlikleri, reddedilen alternatifleri, kaynak kullanımını ve sınırda uygulanan her türlü insan denetimini veya yazılım kontrolünü kaydedin. Ekipler, aynı zayıflık önemli sonuçlar doğurabilecek bir çıktıya ulaşmadan önce, web ölçeğindeki veriler içinde hedeflenmiş çok küçük bir alt kümenin tespit edilmesinin zor olup olmadığını bu kayıtlar sayesinde anlayabilir.
Üretim sürecini anlamak için Veri zehirleme haritasını ileriye doğru, hataları teşhis etmek içinse geriye doğru inceleyin. İleriye dönük analiz, bir aşamanın sonrakine nasıl girdi sağladığını sorgular. Geriye dönük analiz ise hatalı, yavaş, pahalı veya güvensiz bir sonuçtan başlayıp buna yol açan önceki varsayımı izler. Ekipler çoğu zaman, belirleyici hatanın model herhangi bir çıktı üretmeden önce gerçekleştiğini ters yönde iz sürerken keşfeder.
Uygulamalı Bir Veri Zehirleme Örneği
Bir saldırgan, sınıflandırıcıya nadir görülen görsel bir parçayı güvenilir bir etiket olarak değerlendirmeyi öğreten örnekler ekleyebilir.
Bu örnek bilgilendiricidir; çünkü Veri zehirleme, özenle hazırlanmış bir gösterim üzerinden değerlendirilmek yerine gözlemlenebilir girdilere, ara durumlara ve bir sonuca bağlanabilir. Titiz bir testte, senaryo çevresinde sıradan, zor ve bilerek yanıltıcı vakalar oluşturulur; teknik uygulanmadan elde edilen bir başlangıç performansı korunur ve hem ortalama performans hem de tekil hataların ciddiyeti kaydedilir.
Veri zehirleme örneğindeki bir varsayımı değiştirip analizi tekrarlayın. Gerekli bir girdiyi kaldırın, çelişkili bir sinyal ekleyin, işlem gücünü sınırlayın, kullanıcı kitlesini değiştirin veya sistemi yanıt vermekten kaçınmaya zorlayın. Yalnızca dikkatle düzenlenmiş tek bir gösterimde başarıya ulaşan bir mekanizma, çalışma ortamına genellenebildiğini kanıtlamış sayılmaz.
Veri Zehirleme ve En Yaygın Kestirme Yol
Veri zehirleme çoğu zaman, yalnızca model devreye alındıktan sonra uygulanan bir kaçınma saldırısına indirgenir. Bu indirgeme, kavramı tanımlayan sınırın ta kendisini ortadan kaldırır. Alıcıların birbirinden farklı ürünleri karşılaştırmasına, araştırmacıların bir deneyin gösterdiğini abartmasına ve operatörlerin devreye alma sonrasında yanlış sinyali izlemesine yol açabilir.
| Bakış açısı | Pratik yanıt |
|---|---|
| Tanım | Veri zehirleme; bir yapay zekâ sisteminin bozulmuş davranışlar öğrenmesi veya saldırganın seçtiği sonuçları üretmesi için eğitim, ince ayar, değerlendirme ya da erişim verilerini manipüle eder. |
| Karıştırılan kavram | model dağıtıma alındıktan sonra uygulanan bir kaçınma saldırısı. |
| Risk | küçük, hedeflenmiş bir alt kümenin web ölçeğindeki verilerde tespit edilmesi zor olabilir. |
Karşılaştırmada analiz birimi de belirtilmelidir. Veri zehirlemeyi ele alan bir makale, bir modeli veya algoritmayı tek başına inceleyebilir; ancak dağıtıma alınmış bir hizmette bunlara erişim, yönlendirme, önbelleğe alma, politikalar, kimlik, kullanıcı arayüzleri ve izleme de eklenir. İki ürün aynı üst başlığı kullanırken bu yığının farklı bileşenlerini uygulayabilir. Tanımlayıcı dönüşümü hangi bileşenin gerçekleştirdiğini ve bildirilen sonucun elde edilmesi için başka hangi bileşenlerin gerekli olduğunu sorun.
Veri Zehirleme Günümüz Yapay Zekâ Sistemlerinde Neden Önemli?
Yapay zekâ sistemlerine daha geniş bağlamlar, daha fazla kip, çalışma zamanında daha fazla hesaplama gücü, daha kapsamlı araç erişimi ve kurumsal kararlara daha derin bağlantılar sağlandığı için veri zehirleme bugün önem taşıyor. Bu koşullarda, bir zamanlar araştırmaya ilişkin bir ayrıntı gibi görünen unsur; gecikmeyi, güvenliği, erişilebilirliği, çevresel maliyeti, ürün kalitesini veya hukuki hesap verebilirliği belirleyebilir.
Önemli olan, veri zehirlemenin etkileyici tek bir sonuç üretip üretemediği değildir. Önemli olan, tekniğin temsili koşullarda kayda değer bir sonucu iyileştirip iyileştirmediği ve bunu daha basit bir temel yönteme kıyasla daha etkili biçimde yapıp yapmadığıdır. Her sonucu tek bir ortalamaya indirgemek yerine dağılımları, başarısızlık kategorilerini, uç gecikme değerlerini, kaynak kullanımını ve etkilenen alt grupları raporlayın.
Hem teknik ölçümleri hem de insanlar üzerindeki etkileri izleyin. Belirsizliği belgeleyin, veri ve model kökenini koruyun, üst mercilere iletme olanağı sağlayın ve sistem değişen gerçek dünya koşullarına açılmadan önce kurtarma süreçlerini tasarlayın. Bu disiplin, özellikle veri zehirleme uygulamalarında kanıtların başka ortamlarda da kullanılabilmesini sağlar: başka bir ekip, iddia edilen kazanımın farklı bir modelde, dilde, donanım platformunda, veri kümesinde, kullanıcı nüfusunda veya risk toleransında da sürmesinin olası olup olmadığını değerlendirebilir.
Veri Zehirlemenin Sağlayabileceği Faydalar
Veri zehirlemeyi kullanmanın en güçlü gerekçesi, hedeflenen darboğazı doğrudan ele alabilmesidir. Uygulamaya bağlı olarak fayda; daha sağlam temellendirme, daha aslına uygun bir temsil, daha iyi genelleme, daha düşük gecikme, daha az bellek aktarımı, daha net hesap verebilirlik veya bir model önerisiyle gerçek bir eylem arasında daha güvenli bir sınır biçiminde ortaya çıkabilir.
Faydalar, kararlar ve ölçümler üzerinden ifade edilmelidir. “Daha akıllı” olmak, veri zehirleme için kabul ölçütü değildir. Yararlı bir hedef; zor örneklerdeki hata oranını, çelişkili kanıtlar karşısındaki toparlanmayı, trafiğin belirli bir yüzdelik dilimindeki maliyeti, insan incelemesi için gereken süreyi, kalibrasyonu veya tanımlanmış bir yetki sınırı içinde tutulan eylemlerin yüzdesini belirtebilir.
Veri Zehirlemeyi Tanımlayan Başarısızlık Biçimi
Temel sınırlama, küçük ve hedeflenmiş bir alt kümenin web ölçeğindeki verilerde tespit edilmesinin zor olabilmesidir. Bu başarısızlık, geliştirme tamamlandıktan sonra akla gelen ikincil bir konu değildir. Veri zehirlemeye yönelik veri toplama, mimari, izinler, değerlendirme, yayına alma eşikleri ve izleme süreçleri en başından itibaren bu durumu dikkate almalıdır.
Veri zehirlemeye yönelik bir kontrol, yalnızca maliyetli veya geri döndürülemez bir sonuç ortaya çıkmadan önce devreye girerse işe yarar. Başarısızlığın gözlemlenebilen en erken öncülünü belirleyin, bir eşik veya kural koyun, hesap verebilir bir sorumlu atayın ve kurtarma sürecini sınayın. Kullanım alanına bağlı olarak kurtarma; yanıt vermekten kaçınmak, daha basit bir sisteme geri dönmek, ek kanıt istemek, konuyu bir kişiye aktarmak, modeli önceki sürümüne döndürmek veya eylemi tamamen durdurmak anlamına gelebilir.
Veri Zehirleme için Bir Değerlendirme Planı
Veri zehirlemesini değerlendirmeye, kanıtların hangi kararı desteklemesi gerektiğini yazarak başlayın. Faaliyet gösterilen nüfusu, yanlış bir sonucun doğuracağı sonuçları, karar anında gerçekten mevcut olan bilgileri ve güvenilir en basit alternatifi tanımlayın. Böylece bir kıyaslama ölçütünün sırf uygulaması kolay diye başlı başına amaca dönüşmesini önlersiniz.
Kontrollü karşılaştırmalar için hiç kullanılmamış bir test kümesi kullanın, ardından veri zehirlemesini aşamalı bir çalışma ortamında doğrulayın. Çevrimdışı değerlendirme, farklı varyantların karşılaştırılmasını sağlar; gölge modu, kanarya testleri, hız sınırları veya onay kapıları ise gerçek trafiğin, geri bildirim döngülerinin ve insanların davranışları nasıl değiştirdiğini ortaya çıkarır. Dağıtım aşamasında, her iyileştirmenin tam ölçekli kullanıma alınmayı hak ettiğini varsaymak yerine açık bir durdurma koşulu belirlenmelidir.
Veri zehirlemesini yeniden üretmek için gereken girdilerin sürümlerini kaydedin: kaynak veriler, ön işleme adımları, belirteçleyici veya kodlayıcı, model ağırlıkları, yapılandırma, istem veya politika, erişim dizini, değerlendirme kümesi, donanım varsayımları ve uygulanabildiği durumlarda sunum kodu. Veri kökeni izlenemiyorsa ekip, sonuçtaki değişikliğin teknikten mi, ortamdan mı yoksa fark edilmeden yapılan bir işlem hattı düzenlemesinden mi kaynaklandığını belirleyemez.
Son olarak, veri zehirlemesinin işe yaradığı iddiasını hangi bulgunun çürüteceğini sorun. Hiçbir sonuç benimseme kararını değiştiremeyecekse değerlendirme, pazarlamadan ibarettir. Önceden belirlenmiş kabul eşikleri ve saklanan bir doğrulama kümesi, bu çalışmayı kanıta dönüştürür.
Veri Zehirlemesini Benimsemeden Önce Sorulması Gereken Sorular
- Amaç: Veri zehirlemesi hangi ölçülebilir darboğazı çözmeyi hedefliyor?
- İşleyiş: Ayırt edici dönüşüm, beş aşamanın hangisinde gerçekleşiyor?
- Temel karşılaştırma: Model devreye alındıktan sonra uygulanan bir kaçınma saldırısıyla veya daha basit başka bir alternatifle karşılaştırıldığında nasıl bir performans gösteriyor?
- Kanıt: Olağan, zorlayıcı, hasmane ve alt grup senaryolarından hangileri test edildi?
- Operasyonlar: Ölçek büyüdükçe gecikme, bellek, işlem gücü, enerji, bakım ve inceleme maliyetleri ne düzeye ulaşıyor?
- Risk: Ekip, hedeflenmiş küçük bir alt kümenin web ölçeğindeki verilerde tespit edilmesinin zor olabileceğini nasıl saptayacak?
- Kurtarma: Sistem, zarar oluşmadan önce yanıt vermekten kaçınabilir, yedek bir seçeneğe geçebilir, önceki sürüme dönebilir veya durumu üst birime aktarabilir mi?
Veri Zehirlemesini İncelemek İçin Temel Kaynaklar
Veri zehirlemesi konusunun yer aldığı yapay zekâ yığınına ilişkin güvenilir başlangıç kaynakları arasında NIST Yapay Zekâ Risk Yönetimi Çerçevesi, C2PA spesifikasyonları ve NIST Gizlilik Çerçevesi bulunur. Bunları, söz konusu model, veri kümesi, donanım ve yargı alanına ilişkin belgelerle birlikte okuyun. Genel bir kaynak, işleyişi tanımlayabilir; ancak belirli bir uygulamanın uygun olduğunu yalnızca dağıtıma özgü kanıtlar ortaya koyabilir.
Veri Zehirlemesi Hakkında Unutulmaması Gerekenler
Veri zehirlemesi, daha geniş bir sosyoteknik sistemin içinde yer alan tanımlı bir mekanizmadır. Değeri, adından değil, açıkça belirtilen koşullar altında belirli bir sonucu iyileştirmesinden kaynaklanır. Beş aşamalı şema bilgi akışını görünür kılar, karşılaştırma bunun ne olmadığını ortaya koyar ve kontrol yolu, sorumlu bir operatörün nerede müdahale edebileceğini gösterir.
Veri zehirlemesine ilişkin pratik kural; amacı tanımlamak, güvenilir bir temel karşılaştırmayla kıyaslamak, en önemli başarısızlık senaryosunu test etmek ve değişiklikleri izlemek için gereken kanıtları saklamaktır. Bu unsurlar bir araya geldiğinde, kavram değerlendirilebilir bir mühendislik ve yönetişim tercihine dönüşür. Bunlar olmadığında ise bilinmeyen bir operasyonel riske iliştirilmiş, kulağa umut verici gelen bir addan ibaret kalır.



