
Yapay zeka temelleri
AI Guardrails Nedir? Üretim Sistemleri Model Davranışını Nasıl Kontrol Eder
AI koruma önlemleri, bir model ya da ajan etrafındaki girdileri, eylemleri, çıktıları ve yükseltmeleri sınırlayan katmanlı teknik ve prosedürel kontrollerdir. Bu kılavuz, mekanizmayı, ödünleşimleri, değerlendirmeyi ve pratikte önemli olan kontrolleri açıklar.

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
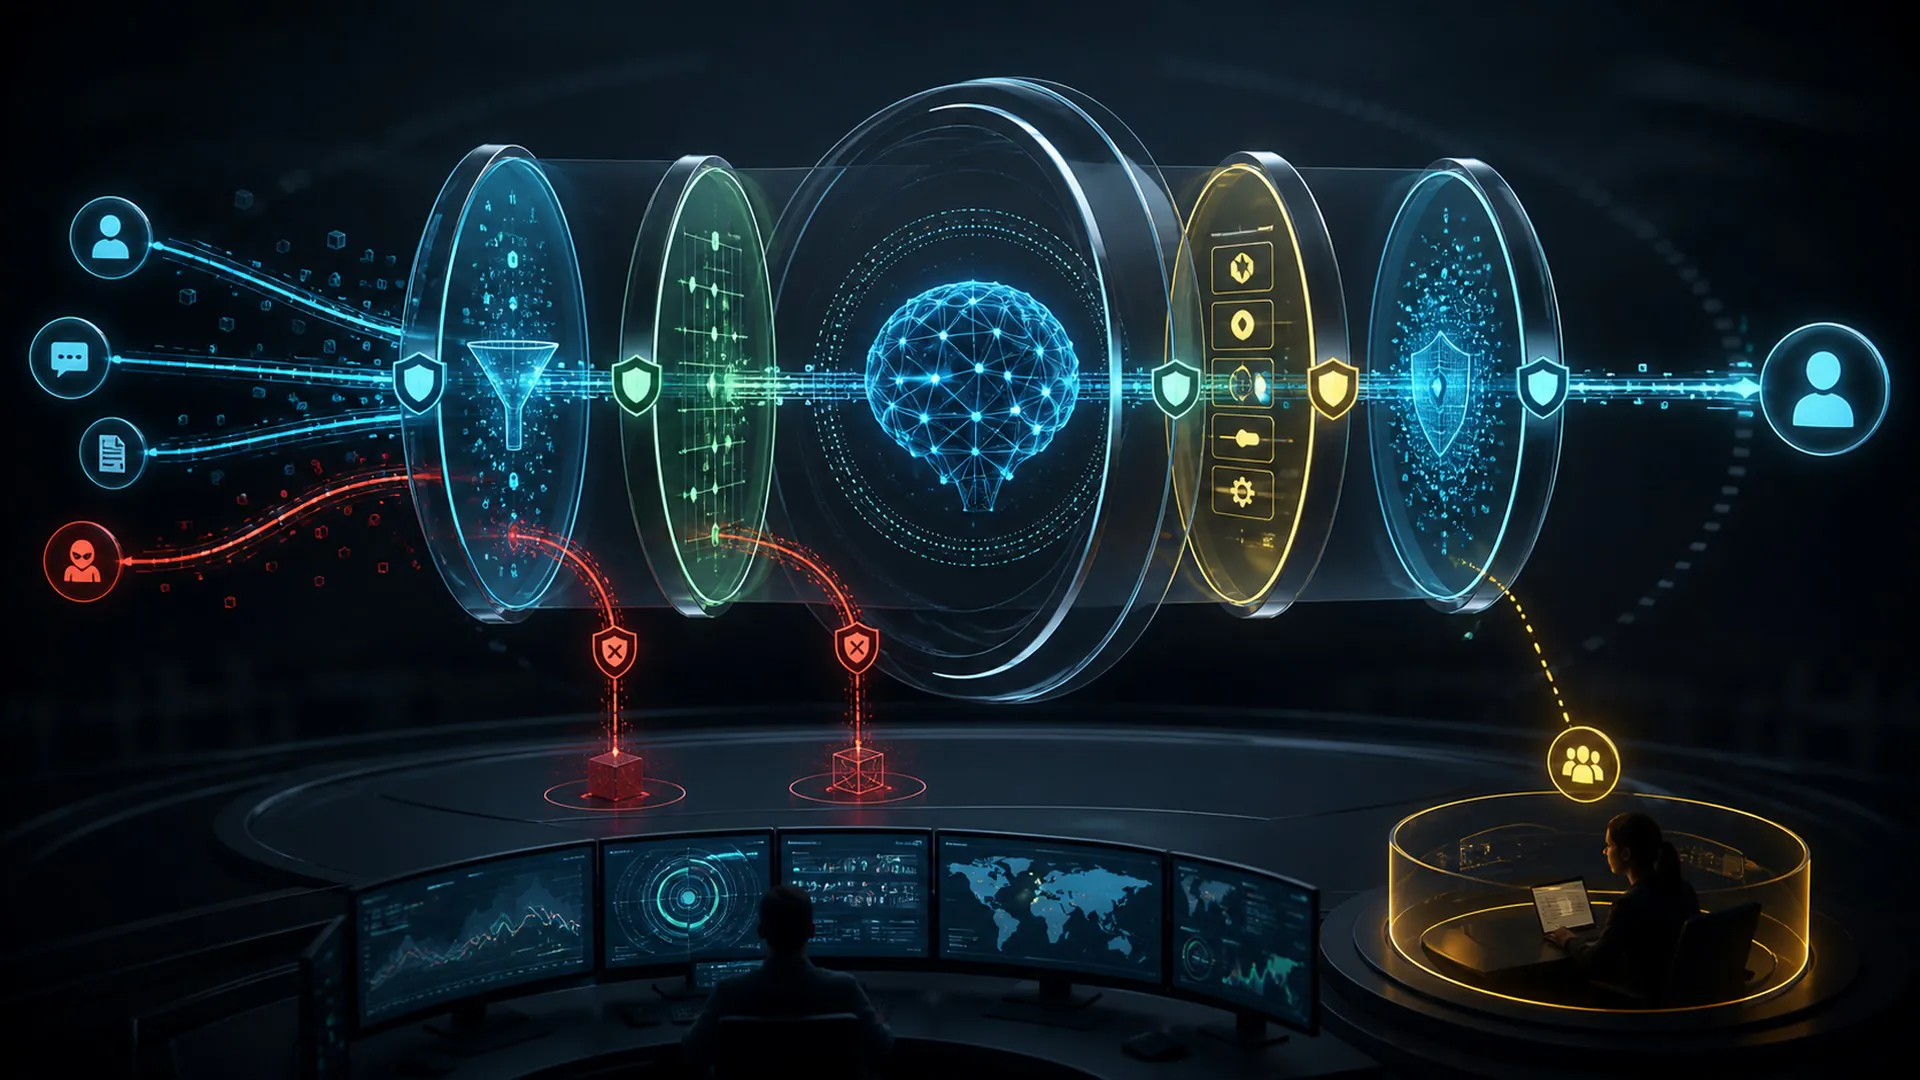
AI guardrails, bir model veya ajan etrafında girişleri, eylemleri, çıktıları ve yükseltmeyi sınırlayan katmanlı teknik ve prosedürel kontrollerdir.
AI guardrails, adı belirli bir bilgi akışı, eğitim seçimi, çalışma zamanı mekanizması veya yönetişim sınırını tanımladığı için kesin bir açıklamayı hak eder. Bunu “gelişmiş AI” eşanlamlısı olarak görmek, iddiaların test edilmesini imkânsız kılar. Bu rehber, kavramı girdisi ve varsayımlarıyla gözlemlenebilir sonucuna kadar izler ve ardından onunla karıştırılması muhtemel kısayolu test eder.
AI Guardrails: Tanım, Sınır ve Amaç
AI guardrails, bir model veya ajan etrafında girişleri, eylemleri, çıktıları ve yükseltmeyi sınırlayan katmanlı teknik ve prosedürel kontrollerdir. Tanım üç pratik taahhüt içerir: tanımlanabilir bir giriş, AI guardrails’e özgü bir dönüşüm veya karar ve belirtilen bir hedefe karşı değerlendirilebilecek bir sonuç. Bu unsurlardan biri eksikse, etiket uygulanmış bir mekanizma yerine bir hedefi tanımlıyor olabilir.
Güvenilir AI, yaşam döngüsü boyunca kanıt gerektirir. Bir kontrol, sahibi, kapsamı, tetikleyicisi, beklenen davranışı ve doğrulama yöntemi açık olduğunda anlamlıdır. AI guardrails için bu sistem bakışı önemlidir çünkü performans, temel model değişmemiş olsa bile çevredeki veri, arayüzler, donanım, izinler ve insanlar tarafından belirlenebilir. Bu nedenle faydalı bir açıklama, modelin öğrenilmiş davranışını, bu davranışın ne zaman, nerede ve hangi yetkiyle kullanılacağını belirleyen üründen ayırır.
En yakın yanıltıcı kısayol, her sınırı uygulaması beklenen tek bir sistem istemidir. AI guardrails ile görünür bir özelliği paylaşabilir, ancak nedensel hikayeyi değiştirir: farklı kanıtlar başarıyı kanıtlar, farklı kaynaklar maliyeti belirler ve farklı kontroller zararı önler. Bu nedenle sınır, terminolojik değil operasyoneldir.
AI Guardrails’in Beş Aşamalı İşletim Haritası
Şema, AI guardrails için kompakt bir nedensel haritadır; her uygulamanın beş yazılım bileşeni kullandığını iddia etmez. Bazı sistemler aşamaları birleştirir, diğerleri ise bir döngüde tekrar eder. Harita, bilgi veya yetki değişikliğinin bir sahibi, bir girişi, bir çıktısı ve bir testi olmasını zorunlu kıldığı için faydalı kalır.
1. İsteği ve Uygulanabilir Politikayı Sınıflandır: AI Guardrails’te Giriş ve Varsayımlar
AI guardrails’in bu aşamasında sistem, isteği ve uygulanabilir politikayı sınıflandırmalıdır. Yararlı soru sadece bu işlemin gerçekleşip gerçekleşmediği değil, hangi bilgiyi tükettiği, hangi durumu değiştirdiği ve değişikliğin geçerli olduğunu kanıtlayan kanıtın ne olduğu sorusudur. Bir gözden geçiren, bu işlemi her sınırı uygulaması beklenen tek bir sistem isteminden ayırabilmeli ve aynı belirtilen koşullar altında sonucunu yeniden üretebilmelidir.
Bu AI guardrails aşamasına geçiş, belirtilen hedefle başlar ve bağlamı, araçları ve veri erişimini kısıtlamayı destekleyebilecek bir sonuçla sona ermelidir. Belirsizliği, reddedilen alternatifleri, kaynak kullanımını ve sınırda uygulanan herhangi bir insan veya yazılım kontrolünü kaydedin. Bu iz, ekiplerin guardrails’in meşru çalışmayı engelleyip engellemediğini, atlatılıp atlatılamadığını veya aynı zayıflığın önemli bir çıktıya ulaşmadan önce sahte bir güven duygusu yaratıp yaratmadığını tespit edebileceği yerdir.
2. Bağlamı, Araçları ve Veri Erişimini Kısıtla: AI Guardrails’te Temsil veya Karar
AI guardrails’in bu aşamasında sistem, bağlamı, araçları ve veri erişimini kısıtlamalıdır. Yararlı soru sadece bu işlemin gerçekleşip gerçekleşmediği değil, hangi bilgiyi tükettiği, hangi durumu değiştirdiği ve değişikliğin geçerli olduğunu kanıtlayan kanıtın ne olduğu sorusudur. Bir gözden geçiren, bu işlemi her sınırı uygulaması beklenen tek bir sistem isteminden ayırabilmeli ve aynı belirtilen koşullar altında sonucunu yeniden üretebilmelidir.
Bu AI guardrails aşamasına geçiş, isteği ve uygulanabilir politikayı sınıflandırma ile başlar ve önerilen eylemleri yürütmeden önce doğrulama desteği sağlayabilecek bir sonuçla sona ermelidir. Belirsizliği, reddedilen alternatifleri, kaynak kullanımını ve sınırda uygulanan herhangi bir insan veya yazılım kontrolünü kaydedin. Bu iz, ekiplerin guardrails’in meşru çalışmayı engelleyip engellemediğini, atlatılıp atlatılamadığını veya aynı zayıflığın önemli bir çıktıya ulaşmadan önce sahte bir güven duygusu yaratıp yaratmadığını tespit edebileceği yerdir.
3. Önerilen Eylemleri Yürütmeden Önce Doğrulama: AI Kısıtlamalarında Ayrıcalıklı Dönüşüm
AI kısıtlamalarının bu aşamasında sistem, önerilen eylemleri yürütmeden önce doğrulamalıdır. Yararlı soru, yalnızca işlemin gerçekleşip gerçekleşmediği değil, hangi bilginin tüketildiği, hangi durumun değiştiği ve değişikliğin geçerli olduğunu kanıtlayan kanıtların ne olduğudur. Bir inceleyici, her sınırı uygulaması beklenen tek bir sistem istemcisinden işlemi ayırt edebilmeli ve aynı belirtilen koşullar altında sonucunu yeniden üretebilmelidir.
AI kısıtlamaları aşamasına geçiş, bağlam, araçlar ve veri erişimini kısıtlamayla başlar ve çıktıları ve değişen durumu inceleyebilen bir sonuçla sona ermelidir. Belirsizlik, reddedilen alternatifler, kaynak kullanımı ve sınırda uygulanan herhangi bir insan ya da yazılım kontrolü kaydedilmelidir. Bu iz, ekiplerin kısıtlamaların meşru çalışmayı engelleyip engellemediğini, atlatılıp atlatılamadığını veya aynı zayıflığın sonuçta önemli bir çıktıya ulaşmadan önce sahte bir güven duygusu yaratıp yaratmadığını tespit edebileceği yerdir.
4. Çıktıları ve Değişen Durumu İnceleme: AI Kısıtlamalarında Kısıtlama ve Doğrulama Sınırı
AI kısıtlamalarının bu aşamasında sistem, çıktıları ve değişen durumu incelemelidir. Yararlı soru, yalnızca işlemin gerçekleşip gerçekleşmediği değil, hangi bilginin tüketildiği, hangi durumun değiştiği ve değişikliğin geçerli olduğunu kanıtlayan kanıtların ne olduğudur. Bir inceleyici, her sınırı uygulaması beklenen tek bir sistem istemcisinden işlemi ayırt edebilmeli ve aynı belirtilen koşullar altında sonucunu yeniden üretebilmelidir.
AI kısıtlamaları aşamasına geçiş, önerilen eylemleri yürütmeden önce doğrulamayla başlar ve olaylardan yükseltme, kaydetme ve iyileştirme sağlayabilecek bir sonuçla sona ermelidir. Belirsizlik, reddedilen alternatifler, kaynak kullanımı ve sınırda uygulanan herhangi bir insan ya da yazılım kontrolü kaydedilmelidir. Bu iz, ekiplerin kısıtlamaların meşru çalışmayı engelleyip engellemediğini, atlatılıp atlatılamadığını veya aynı zayıflığın sonuçta önemli bir çıktıya ulaşmadan önce sahte bir güven duygusu yaratıp yaratmadığını tespit edebileceği yerdir.
5. Olaylardan Yükseltme, Kayıt ve İyileştirme: AI Kısıtlamalarında Çıktı, Geri Bildirim ve Durdurma Kuralı
AI kısıtlamalarının bu aşamasında sistem, olaylardan yükseltme, kayıt ve iyileştirme yapmalıdır. Yararlı soru, yalnızca işlemin gerçekleşip gerçekleşmediği değil, hangi bilginin tüketildiği, hangi durumun değiştiği ve değişikliğin geçerli olduğunu kanıtlayan kanıtların ne olduğudur. Bir inceleyici, her sınırı uygulaması beklenen tek bir sistem istemcisinden işlemi ayırt edebilmeli ve aynı belirtilen koşullar altında sonucunu yeniden üretebilmelidir.
AI kısıtlamaları aşamasına geçiş, çıktıları ve değişen durumu incelemeyle başlar ve izleme ya da nihai bir karar sağlayabilecek bir sonuçla sona ermelidir. Belirsizlik, reddedilen alternatifler, kaynak kullanımı ve sınırda uygulanan herhangi bir insan ya da yazılım kontrolü kaydedilmelidir. Bu iz, ekiplerin kısıtlamaların meşru çalışmayı engelleyip engellemediğini, atlatılıp atlatılamadığını veya aynı zayıflığın sonuçta önemli bir çıktıya ulaşmadan önce sahte bir güven duygusu yaratıp yaratmadığını tespit edebileceği yerdir.
AI kısıtlamaları haritasını ileriye doğru okuyarak üretimi, geriye doğru okuyarak hatayı teşhis edin. İleri analiz, bir aşamanın bir sonraki aşamayı nasıl beslediğini sorar. Geriye doğru analiz, hatalı, yavaş, maliyetli ya da güvensiz bir sonuçtan başlayarak hangi önceki varsayımın buna izin verdiğini izler. Ters yol, genellikle bir ekibin karar verici hatanın modelin bir şey üretmesinden önce gerçekleştiğini keşfettiği yerdir.
Uygulamalı Bir AI Kısıtlaması Örneği
Bir finans asistanı bir havale talimatı taslaklayabilir, ancak yürütmeyi onaylamak için belirleyici bir kural ve yetkili bir inceleyici gerekir.
Bu örnek bilgilendiricidir çünkü AI kısıtlamaları gözlemlenebilir girdilere, ara durumlara ve bir sonuca bağlanabilir; cilalı bir gösterimle değerlendirilmez. Titiz bir test, senaryoya etrafında sıradan, zor ve kasıtlı olarak yanıltıcı vakalar oluşturur, tekniği içermeyen bir temel sürümü korur ve hem ortalama performansı hem de bireysel hataların şiddetini kaydeder.
AI kısıtlamaları örneğinde bir varsayımı değiştirin ve analizi tekrarlayın. Gerekli bir girdiyi kaldırın, çelişkili bir sinyal ekleyin, işlem gücünü sınırlayın, kullanıcı kitlesini değiştirin ya da sistemi çekingen hâle getirin. Sadece tek bir dikkatle düzenlenmiş gösterimde başarılı olan bir mekanizma, işletme ortamına genelleme yapabildiğini kanıtlamamıştır.
AI Kısıtlamaları ve En Yaygın Kısayolu
AI kısıtlamaları genellikle her sınırı uygulaması beklenen tek bir sistem istemcisine indirgenir. Bu indirgeme, kavramı tanımlayan sınırı ortadan kaldırır. Bu durum, alıcıların benzemeyen ürünleri karşılaştırmasına, araştırmacıların bir deneyin neyi gösterdiğini abartmasına ve operatörlerin dağıtımdan sonra yanlış sinyali izlemelerine yol açabilir.
| Bakış Açısı | Pratik yanıt |
|---|---|
| Tanım | AI koruma önlemleri, bir model veya ajan etrafında girdileri, eylemleri, çıktıları ve yükseltmeyi kısıtlayan katmanlı teknik ve prosedürel kontrollerdir. |
| Karışıklık | her sınırı uygulamak için tek bir sistem istemi bekleniyor. |
| Risk | koruma önlemleri meşru çalışmayı engelleyebilir, atlatılabilir veya sahte bir güven duygusu yaratabilir. |
Karşılaştırma ayrıca analiz birimini tanımlamalıdır. AI koruma önlemleriyle ilgili bir makale bir modeli veya algoritmayı izole edebilirken, dağıtılmış bir hizmet geri getirme, yönlendirme, önbellekleme, politika, kimlik, kullanıcı arayüzleri ve izleme ekler. İki ürün aynı başlık terimini kullanabilir ancak yığının farklı bölümlerini uygulayabilir. Hangi bileşenin tanımlayıcı dönüşümü gerçekleştirdiğini ve bildirilen sonuç için hangi diğer bileşenlerin gerekli olduğunu sorun.
Neden AI Koruma Önlemleri Mevcut AI Sistemlerinde Önemlidir
AI koruma önlemleri artık önemlidir çünkü AI sistemlerine daha geniş bağlamlar, daha fazla modalite, daha yüksek çalışma zamanı hesaplama gücü, daha geniş araç erişimi ve örgütsel kararlarla daha derin bağlantılar sağlanmaktadır. Bu koşullar altında, bir zamanlar araştırma detayı gibi görünen şey gecikme, güvenlik, erişilebilirlik, çevresel maliyet, ürün kalitesi veya yasal sorumluluğu belirleyebilir.
İlgili ölçüt, AI koruma önlemlerinin tek bir etkileyici sonuç üretip üretmediği değildir. Önemli olan, tekniğin temsilci koşullar boyunca önemli bir sonucu iyileştirip iyileştirmediği ve bunu daha basit bir temel modele göre daha etkili bir şekilde yapıp yapmadığıdır. Tüm sonuçları tek bir ortalamaya sıkıştırmak yerine dağılımları, hata kategorilerini, kuyruk gecikmesini, kaynak kullanımını ve etkilenen alt grupları raporlayın.
Hem teknik metrikleri hem de insanlar üzerindeki etkileri izleyin. Belirsizliği belgeleyin, kökeni koruyun, yükseltmeyi mümkün kılın ve sistem gerçek‑dünya koşullarındaki değişimlere maruz kalmadan önce kurtarma tasarlayın. Özellikle AI koruma önlemlerine uygulandığında, bu disiplin kanıtı taşınabilir kılar: başka bir ekip, iddia edilen kazanımın farklı bir model, dil, donanım platformu, veri kümesi, kullanıcı popülasyonu veya risk toleransı karşısında hayatta kalma olasılığını değerlendirebilir.
AI Koruma Önlemlerinin Sunabileceği Faydalar
AI koruma önlemlerini kullanmanın en güçlü nedeni, hedeflenen darboğaza doğrudan müdahale edebilmesidir. Uygulamaya bağlı olarak, fayda daha iyi bir temel, daha doğru bir temsil, geliştirilmiş genelleme, daha düşük gecikme, azalan bellek hareketi, daha net sorumluluk veya bir model önerisi ile gerçek eylem arasındaki daha güvenli bir sınır şeklinde ortaya çıkabilir.
Faydalar kararlar ve ölçümler şeklinde ifade edilmelidir. “Daha akıllı” AI koruma önlemleri için bir kabul kriteri değildir. Faydalı bir hedef, zor durumlarda hata oranını, çelişkili kanıt sonrası kurtarmayı, trafiğin bir yüzde dilimindeki maliyeti, insan inceleme süresini, kalibrasyonu veya tanımlı bir yetki sınırı içinde tutulan eylemlerin yüzdesini belirtebilir.
AI Koruma Önlemlerini Tanımlayan Hata Modu
Temel sınırlama, koruma önlemlerinin meşru çalışmayı engelleyebilmesi, atlatılabilmesi veya sahte bir güven duygusu yaratabilmesidir. Bu hata, geliştirme tamamlandıktan sonra bir kez listelenecek bir sonradan ekleme değildir. Başlangıçtan itibaren AI koruma önlemleri için veri toplama, mimari, izinler, değerlendirme, sürüm kapıları ve izlemeyi şekillendirmelidir.
AI koruma önlemleri için bir kontrol, pahalı veya geri döndürülemez bir sonuç ortaya çıkmadan önce devreye giriyorsa faydalıdır. Hatanın en erken gözlemlenebilir öncülünü belirleyin, bir eşik veya kural belirleyin, sorumlu bir sahibi atayın ve kurtarmayı test edin. Kullanım durumuna bağlı olarak, kurtarma, geri çekilmek, daha basit bir sisteme dönmek, daha fazla kanıt istemek, bir kişiye yükseltmek, bir modeli geri almak veya bir eylemi tamamen durdurmak anlamına gelebilir.
AI Koruma Önlemleri için Bir Değerlendirme Planı
AI koruma önlemlerinin değerlendirmesine, kanıtın desteklemesi gereken kararı yazarak başlayın. İşletim nüfusunu, hatalı bir sonucun sonucunu, karar anında gerçekten mevcut olan bilgiyi ve en basit güvenilir alternatifi tanımlayın. Bu, bir kıyaslamanın sadece kolay yürütüldüğü için hedef haline gelmesini önler.
Kontrollü karşılaştırmalar için dokunulmamış bir test seti kullanın, ardından AI koruma önlemlerini aşamalı bir işletim ortamında doğrulayın. Çevrim dışı değerlendirme, varyantların karşılaştırılabilir olmasını sağlar; gölge mod, kanarya sürüleri, oran sınırlamaları veya onay kapıları, gerçek trafik, geri bildirim döngüleri ve insanların davranışı nasıl değiştirdiğini ortaya koyar. Dağıtım aşamasının, her iyileştirmenin tam ölçekli yayılmaya hak kazandığını varsaymak yerine açık bir durdurma koşulu içermesi gerekir.
AI koruma önlemlerinin yeniden üretilebilmesi için gereken girdileri sürümleyin: kaynak veri, ön işleme, tokenlayıcı veya kodlayıcı, model ağırlıkları, yapılandırma, istem veya politika, geri getirme indeksi, değerlendirme seti, donanım varsayımları ve uygulanabilir olduğunda hizmet kodu. Sürüm geçmişi olmadan, bir ekip değişen sonucun teknik, ortam ya da fark edilmemiş bir işlem hattı düzenlemesinden kaynaklandığını söyleyemez.
Son olarak, AI koruma önlemlerinin faydalı olduğunu iddiasını çürütecek bulgunun ne olacağını sorun. Eğer hiçbir sonuç benimseme kararını tersine çeviremezse, değerlendirme pazarlama olur. Önceden belirlenmiş kabul eşikleri ve korunmuş bir doğrulama seti, alıştırmayı kanıta dönüştürür.
AI Koruma Önlemlerini Benimsemeden Önce Sorulması Gereken Sorular
- Hedef: AI koruma önlemlerinin çözmeyi amaçladığı ölçülebilir darboğaz nedir?
- Mekanizma: Beş aşamadan hangisi ayırt edici dönüşümü içeriyor?
- Temel Çizgi: Her sınırı uygulaması beklenen tek bir sistem istemiyle ya da başka bir daha basit alternatifle nasıl karşılaştırılıyor?
- Kanıt: Hangi sıradan, zor, adversarial ve alt grup durumları test edildi?
- Operasyonlar: Ölçeklendikçe hangi gecikme, bellek, işlem, enerji, bakım ve inceleme maliyetleri ortaya çıkıyor?
- Risk: Ekip, koruma önlemlerinin meşru çalışmayı engelleyebileceğini, atlatılabileceğini ya da sahte bir güven duygusu yaratabileceğini nasıl tespit edecek?
- Kurtarma: Sistem zarar vermeden önce vazgeçebilir, geri çekilebilir, geri alınabilir ya da yükseltilebilir mi?
AI Koruma Önlemlerini İncelemek İçin Birincil Kaynaklar
AI koruma önlemlerini çevreleyen AI yığını kısmı için otoriter başlangıç noktaları NIST AI Risk Management Framework, C2PA specifications, NIST Privacy Framework içerir. Bunları, ilgili model, veri kümesi, donanım ve yargı bölgesi belgeleriyle birlikte okuyun. Genel bir kaynak mekanizmayı tanımlayabilir, ancak yalnızca dağıtım‑özel kanıtlar belirli bir uygulamanın uygun olduğunu kanıtlayabilir.
AI Koruma Önlemleri Hakkında Hatırlanması Gerekenler
AI koruma önlemleri, daha büyük bir sosyo‑teknik sistem içinde tanımlanmış bir mekanizmadır. Değeri, etiketten değil, belirli bir koşul altında belirli bir sonucu iyileştirmesinden gelir. Beş aşamalı harita bilgi akışını görünür kılar, karşılaştırma ne olmadığını belirler ve kontrol yolu sorumlu bir operatörün müdahale edebileceği noktaları gösterir.
AI koruma önlemleri için pratik kural, hedefi tanımlamak, güvenilir bir temel çizgiyle karşılaştırmak, en önemli hatayı test etmek ve değişimi izlemek için gereken kanıtı saklamaktır. Bu unsurlar yerinde olduğunda, kavram mühendislik ve yönetişim seçeneği haline gelir ve değerlendirilebilir. Bunlar olmadan, bilinmeyen bir işletim riskine bağlı umut vaat eden bir isim olarak kalır.


