
Fonlama
SplxAI, Agentic AI Sistemlerinde Büyüyen Güvenlik Tehditleriyle Mücadele İçin 7 Milyon Dolarlık Tohum Fonunu Güvence altına Aldı

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
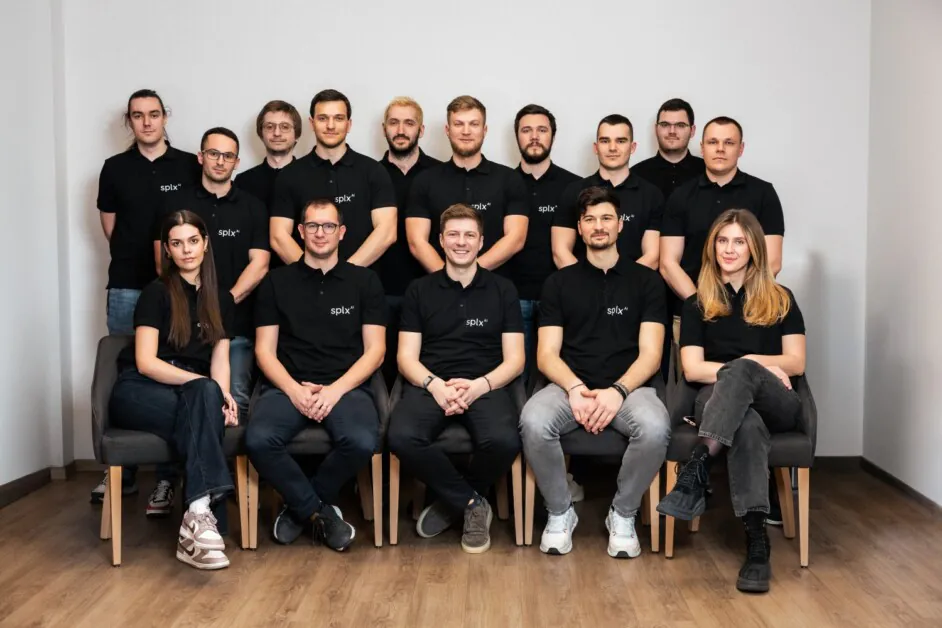
Geleceğin AI’sini güvence altına almak için önemli bir adım atan SplxAI, Agentic AI için saldırı güvenlik lideri, 7 milyon dolarlık tohum fonunu güvence altına aldı. Tur, LAUNCHub Ventures tarafından yönetildi ve Rain Capital, Inovo, Runtime Ventures, DNV Ventures ve South Central Ventures‘in stratejik katılımıyla gerçekleştirildi. Yeni sermaye, SplxAI Platform‘unun geliştirilmesini hızlandıracak, gelişmiş AI ajanları ve uygulamaları dağıtan organizasyonları korumak için tasarlandı.
Şirketler günlük operasyonlarına AI’ı entegre ettikçe, tehdit manzarası hızla evrim geçiriyor. 2028 yılına kadar, kuruluşların %33’ü agentic AI’ı – özerk karar verme ve karmaşık görev yürütme yeteneklerine sahip AI sistemlerini – entegre edecektir. Ancak bu dönüş, geleneksel siber güvenlik araçlarının başa çıkamayacağı şekilde genişletilmiş bir saldırı yüzeyini de beraberinde getirir.
“AI ajanlarını büyük ölçekte dağıtmak önemli bir karmaşıklık getirir,” dedi Kristian Kamber, SplxAI’nin CEO’su ve Kurucu Ortağı. “Bu ortamda manuel test yapma mümkün değildir. Platformumuz, agentic AI’ı güvence altına almak için tek ölçeklenebilir çözümdür.”
Agentic AI Nedir ve Neden Güvenlik Riski Olarak Görülür?
Geleneksel AI asistanlarından farklı olarak, direkt komutlara cevap veren agentic AI, çok adımlı görevleri bağımsız olarak gerçekleştirebilen sistemlere atıfta bulunur. AI ajanlarının toplantıları düzenleyebilmesi, seyahat rezervasyonu yapabilmesi veya iş akışlarını yönetebilmesi – tüm bunlar sürekli insan girdisi olmadan gerçekleşir. Bu özerklik, güçlü olmasına rağmen, ciddi riskleri de beraberinde getirir: komut enjeksiyonları, konudan sapma yanıtları, bağlam sızıntısı ve AI sanrısı (yanlış veya aldatıcı çıktılar).
Dahası, var olan korumaların çoğu – AI güvenlik barajları gibi – tepkiseldir ve genellikle kötü eğitilmiştir, bu da ya aşırı kısıtlayıcı davranışa ya da tehlikeli bir izin verme eğilimine yol açar. İşte burada SplxAI devreye girer.
SplxAI Platformu: AI için Büyük Ölçekli Red Teaming
SplxAI Platformu, GenAI sistemleri için tam otomatik red teaming sağlar, şirketlerin AI güçlendirilmiş iş akışları boyunca sürekli, gerçek zamanlı penetrasyon testi yapmasına olanak tanır. Gerçek dünya saldırganlarının benimsediği gibi, çoklu modlarda – metin, resim, ses ve hatta belgeler dahil – sofistike adversarial saldırıları simüle eder.
Başlıca özellikler arasında şunlar bulunur:
-
Dinamik Risk Analizi: AI uygulamalarını sürekli olarak tarayarak güvenlik açıklarını tespit eder ve eyleme geçirilebilir içgörüler sağlar.
-
Alan Spesifik Pentesting: Her şirketin benzersiz kullanım durumlarına göre testleri uyarlar – mali işlerden müşteri hizmetlerine kadar.
-
CI/CD Pipeline Entegrasyonu: Güvenlik direkt olarak geliştirme sürecine entegre edilir, böylece üretim öncesi güvenlik açıkları tespit edilir.
-
Uygunluk Haritalaması: NIST AI, OWASP LLM Top 10, EU AI Act ve ISO 42001 gibi çerçevelerle uyumu otomatik olarak değerlendirir.
Bu proaktif yaklaşım zaten kabul görüyor. Müşteriler arasında KPMG, Infobip, Brand Engagement Network (BNAI ) ve Glean yer alıyor. Ağustos 2024’te piyasaya sürülmesinden bu yana, şirket çeyrek bazında %127 büyüme bildirdi.
Yatırımcılar AI Güvenlik Vizyonunu Destekliyor
LAUNCHub Ventures Genel Ortağı Stan Sirakov, şimdi SplxAI’nin yönetim kuruluna katılıyor, ölçeklenebilir AI güvenlik çözümlerine olan ihtiyacı vurguladı: “Agentic AI norm haline geldikçe, potansiyel olarak suistimal edilebilir. SplxAI, bu riski büyük ölçekte yönetmek için planı olan tek satıcı.”
Rain Capital‘in Dr. Chenxi Wang bu görüşü paylaştı, AI sistemlerinin başlangıcında otomatik red teaming’in önemini vurguladı: “SplxAI’nin uzmanlığı ve teknolojisi, GenAI’yi güvence altına almak için merkezi bir oyuncu olmasını sağlar. Manuel test artık yeterli değildir.”
Yeni Eklemeler Takımı Güçlendiriyor
Fonun yanı sıra, SplxAI iki stratejik atama duyurdu:
-
Stan Sirakov (LAUNCHub Ventures), Yönetim Kurulu‘na katılıyor.
-
Sandy Dunn, eski Brand Engagement Network CISO’su, Baş Bilgi Güvenliği Sorumlusu olarak görev yapıyor ve şirketin Yönetişim, Risk ve Uygunluk (GRC) girişimini yönetiyor.
Çığır Açan Araçlar: Agentic Radar ve Gerçek Zamanlı Düzeltme
Temel platformun yanı sıra, SplxAI最近 Agentic Radar adlı bir açık kaynak aracı piyasaya sürdü – agentic iş akışlarındaki bağımlılıkları haritalayan, zayıf bağlantıları tanımlayan ve statik kod analizi yoluyla güvenlik açıklarını ortaya çıkaran bir araç.
Bu arada, düzeltme motoru, saldırı yüzeyini %80 azaltan, komut sızıntısı önleme oranını %97 artırarak ve mühendislik çabanı %95 azaltan sertleştirilmiş sistem komutlarını otomatik olarak oluşturur. Bu sistem komutları, AI davranışını şekillendirmede kritiktir ve maruz kalırlarsa veya kötü tasarlanırlarsa önemli güvenlik açıkları haline gelebilirler.
20’den Fazla Dilde Gerçek Dünya Tehditlerini Simüle Etme
SplxAI, ayrıca çok dilli güvenlik testini destekler, böylece küresel bir çözüm haline gelir. Platform, hem adversarial hem de masum kullanıcı tiplerinden gelen kötü niyetli komutları simüle eder, şirketlerin aşağıdaki tehditleri keşfetmesine yardımcı olur:
-
Bağlam Sızıntısı (duyarlı verilerin kazara ifşa edilmesi)
-
Sosyal Mühendislik saldırıları
-
Komut Enjeksiyonu ve jailbreak teknikleri
-
Zehirlenmiş veya önyargılı çıktılar
Tüm bunlar, SplxAI’nin benzersiz AI red-teaming zekası sayesinde minimal yanlış pozitiflerle sunulur.
İleriye Bakış: Güvenli AI’nın Geleceği
Şirketler, AI’ı müşteri hizmetlerinden ürün geliştirmeye her şeye entegre etmeye çalışırken, güçlü, gerçek zamanlı AI güvenliğine olan ihtiyaç hiç bu kadar büyük olmamıştı. SplxAI, AI sistemlerinin güçlü, güvenilir, güvenli ve uyumlu olmasını sağlamak için öncülük ediyor.
“GenAI güçlendirilmiş uygulamaları güvence altına almak ve korumak için bir misyonumuz var,” diye ekledi Kamber. “Platformumuz, şirketlerin güveni tehlikeye atmadan hızlı hareket etmesini sağlar.”
Taze sermaye ve momentum ile SplxAI, önümüzdeki yıllarda AI güvenlik yığınında temel bir katman haline gelmek için konumlandırılmıştır.


