
Röportajlar
Sentra’nın Kurucu Ortağı ve Teknik Müdürü Ron Reiter – Röportaj Serisi

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
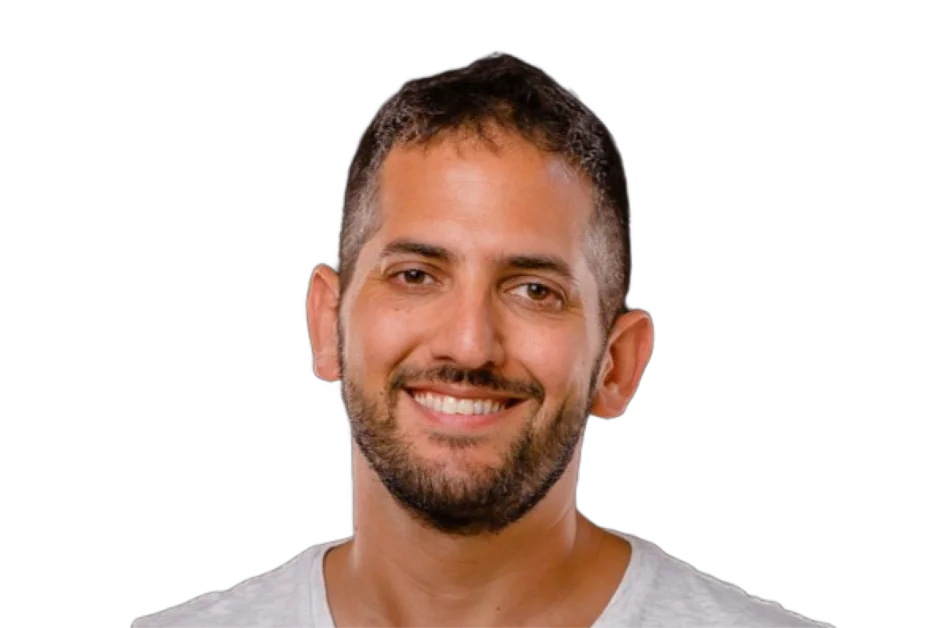
Ron Reiter, Sentra’nın Kurucu Ortağı ve Teknik Müdürü, derin bulut uzmanlığına sahip bir girişimci ve siber güvenlik uzmanıdır. İki thập niênın üzerinde bir süredir yazılım geliştirme alanında faaliyet gösteren Reiter, Sentra’yı kurmadan önce Crosswise’i (Oracle (ORCL ) tarafından 50 Milyon Dolar’a satın alınmıştır) kurmuş ve Oracle/Crosswise’de altı yıldan fazla bir süre mühendislik müdürü olarak görev yapmıştır.
Sentra, bulut yerel bir veri güvenliği platformudur. AI tarafından çalışan keşif, sınıflandırma ve bağlamsal analiz kullanarak organizasyonlara, bulut, hibrit ve şirket içi ortamlardaki hassas verilere tam görünürlük ve kontrol sağlar. Bu sayede, riskleri değerlendirmelerine, yönetimlerini sağlamalarına, uyumluluklarını sağlamalarına ve veri ifşasını önleme konusunda yardımcı olur.
Çok sayıda şirket kurduğunuz cybersecurity ve veri altyapısı alanlarında. Sentra’yı neden kurmaya karar verdiniz ve Crosswise ve Oracle’daki deneyimleriniz şirketin ilk yönünü nasıl etkiledi?
Sentra’yı kurma kararımda, tekrar eden bir modeli gördüm. Crosswise ve Oracle’de, veri her zaman çekim merkezi oldu. Değerin yaşadığı yerdi, ancak aynı zamanda riskin biriken olduğu yerdi. Ancak çoğu güvenlik aracı, veriyi statik bir şey olarak ele aldı ve bir kez keşfedildikten sonra kontrol altında olduğunu varsaydı.
Bulut benimsemesi hızlandığında ve organizasyonlar AI ile deneylere başladığında, bu varsayım geçerliliğini kaybetti. Veri sürekli hareket halindeydi, kopyalanıyordu, dönüştürülüyordu ve kimsenin tam olarak takip edemediği sistemler tarafından erişiliyordu. Veriyi sürekli olarak anlayan ve yöneten bir şirket kurmak istedim, değil de bir kez keşfedilen ve unutulan bir şey olarak değil. Bu fikir, Sentra’nın ilk gününden itibaren şekillendi.
Sentra, organizasyonlara bulut verilerine tam kontrol ve görünürlük sağlamak üzerine odaklanıyor. Platformu tasarlamaya başladığınızda, hangi temel sorunu çözmeye en çok kararlıydınız?
Temel sorun, yanlış güvenlerdi. Çok sayıda organizasyon, veri duruşlarını anladıklarına inanıyordu, ancak bu güven, kısmi görünürlüğe dayanıyordu. Bazı hassas verilerin nerede yaşadığını biliyorlardı, ancak hepsini bilmiyorlardı ve verilere nasıl erişildiğini veya zaman içinde nasıl yeniden kullanıldığını nadiren net bir şekilde biliyorlardı.
Bu açığı kapatmaya çalıştık. Sadece verilerin keşfedilmesiyle değil, aynı zamanda verilerin ne olduğu, nasıl hassas olduğu ve kimin veya neyin erişebileceği konusunda sürekli bir anlayış sağlamaya çalıştık. Bu temel olmadan, güvenlikteki her şey tepkisel hale gelir.
Modern veri güvenliğinde doğruluğun önemini vurguladınız. Büyük ölçekli bulut ortamında yüksek doğruluk elde etmenin neden bu kadar zor olduğunu ve ekibinizin bu sorunu nasıl farklı bir şekilde ele aldığını anlatın.
Doğruluk, bağlamın önemli olduğu için büyük ölçekte zorlaşır. Ortamlar büyüdükçe, veriler daha yapılandırılmaz ve işin nasıl çalıştığına daha özgü hale gelir. Basit kalıp eşleştirmesi ve genel amaçlı modeller, küçük ortamlarda makul bir şekilde çalışır, ancak veri hacimleri arttıkça ve kullanım örnekleri daha karmaşık hale geldikçe bozulmaya başlar.
Bunu, büyük müşterilerin on terabayttan petabaytlara kadar yapılandırılmamış veri miktarlarına geçtiklerinde, doğruluğun bozulduğuenterprise değerlendirmelerinde gördük. Yaklaşımımız, sınıflandırma around bağlamı tasarlamak ve verimlilik konusunda disiplinli olmaktı. Sadece küçük ölçekte çalışan veya aşırı hesaplama gerektiren doğruluk, gerçekentreprise ortamlarında faydalı değildir.
Dağıtılmış bulut ortamlarında veri taraması ve güvenliğini sağlamak ünlüdür. Sentra’nın, birden fazla bulut ve veri deposunda verimli bir şekilde çalışmasını sağlayan mimari kararlar nelerdir?
İlk günden itibaren, müşterilerin birden fazla bulut, SaaS platformları ve hibrit ortamlarda çalışacaklarını varsaydık. Bu, ağır veri hareketine veya sürekli tam yeniden taramalara bağlı tasarımlardan kaçınmamızı sağladı, çünkü bunlar ortamlar büyüdükçe iyi performans göstermez.
Bunun yerine, ortamlar değiştikçe görünürlüğü korumaya ve gereksiz yükü en aza indirmeye odaklandık. Bu tasarım tercihi, özellikle büyük ve karmaşık ortamlarda, güvenilirlik ve maliyet öngörülebilirliği açısından kendini gösterir.
AI ajanları, kaptanları ve otomatik iş akışları, şirket sistemlerine gömüldükçe, şirketlerin hala veri güvenliği riski açısından hangi yeni kategorileri küçümsediğini düşünüyorsunuz?
En büyük kör nokta, insan olmayan erişimidir. AI ajanları, entegrasyonlar ve otomatik iş akışları, geleneksel kullanıcı kontrolleri tasarlandığından, sürekli olarak hassas verilere erişirler.
Bu sistemler, insanlar gibi giriş yapmazlar ve geleneksel uyarıları tetiklemezler. Onları başka bir kullanıcı olarak ele almak bir hatadır. Şirketlerin, bu sistemlerin neye erişebileceğini anlamaları ve bu izinlerin amacın doğrultusunda kalmasını sağlamaları gerekir, aksi takdirde risk, ekiplerin tepki vermesinden daha hızlı artar.
Sentra, model sürücülü bir yaklaşım kullanır ve hassas verileri sınıflandırır ve güvence altına alır. Şirket yükleri için model performansı, operasyonel maliyeti ve ölçeklenebilirliği dengelemeyi nasıl başardınız?
Denge, modellerin nasıl kullanıldığı konusunda bilinçli olmakla gelir. Her sorun, en büyük veya en genel modeli gerektirmez. Küçük dil modellerini (SLM’ler) kullanmaya odaklanıyoruz, bunlar sınıflandırma görevleri için uygun ve büyük ortamlarda verimli bir şekilde çalışabilir.
Bu, güçlü bir doğrulukla birlikte operasyonel maliyetleri düşük ve öngörülebilir tutmamızı sağlar. Şirket güvenlik ekipleri için, ham performans kadar tutarlılık ve güvenilirlik önemlidir.
AI döneminde bulut verilerini güvence altına almak konusunda CISO’lar arasında en büyük yanlış anlama nedir ve stratejilerinin nasıl evrimleşmesi gerekir?
Yaygın bir yanlış anlama, bir kez veri keşfedilmesinin yeterli olduğu yönündedir. Gerçekte, bulut ve AI ortamları sürekli değişmektedir. Veri hareket halinde, izinler kayboluyor ve her hafta yeni sistemler devreye giriyor.
Stratejilerin, periyodik değerlendirmeden sürekli yönetim’e kayması gerekir. Bu, veri güvenliğini bir disiplin olarak ele alma anlamına gelir, bir proje olarak değil. Hedef, sadece riski bulmak değil, ortam değiştikçe riskin yeniden ortaya çıkmamasını sağlamaktır.
Veri Güvenlik Duruşu Yönetimi (DSPM), modern bulut güvenlik yığınının merkezi bir katmanına haline geldi. Bir DSPM platformunun gerçekten olgun olduğunu tanımlayan özellikler nelerdir?
Olgun bir DSPM platformu, üç şeyi iyi yapar. Verileri doğru bir şekilde anlamalıdır, büyük ölçekte güvenilir bir şekilde çalışmalıdır ve eylemi desteklemelidir, sadece raporlama yapmaz.
Şu anda, birçok platform, POV’lerde veya ilk dağıtımlarda güçlü görünüyor, ancak ortamlar büyüdükçe ve erişim modelleri daha dinamik hale geldikçe mücadele ediyor. Taramalar yavaşlıyor, maliyetler artıyor ve doğruluk, özellikle yapılandırılmamış verilerde bozuluyor. Olgun bir DSPM platformu, güvenlik ekiplerinin, veri hacimleri üretim ölçeğine ulaştığında ve AI sistemleri sürekli olarak veri erişimi sağladığında güvendiği bir platformdur. Güven, ölçekte ayrıntıdır.
Siber güvenlik start-up’larına da yatırım yaptınız. Bu perspektiften, bu endüstride başarılı olan kuruculardan hangileri ve neden başarılı olduklarını düşünüyorsunuz?
Basarılı olan kurucular, gerçek müşteri ağrısına çok yakındırlar. Moda kelimeleri takip etme veya kenar durumlar için aşırı inşa etme eğiliminden kaçınır ve yerine üretim ortamlarında tekrar eden sorunları çözmeye odaklanırlar.
Ayrıca, sürdürülebilirliği erken düşünürler. Siber güvenlikte, bir proof of concept kazanmak kolaydır, ancak yıllarca boyunca güvenilir bir şekilde ölçeklenebilir olmak çok daha zordur. Sürdürülebilirliği baştan tasarlayan kurucular, genellikle daha uzun süre dayanır.
2026 ve ötesinde, organizasyonlar merkezsiz mimarilere, otonom AI sistemlerine ve giderek daha karmaşık veri akışlarına geçtiğinde, veri güvenliği gereksinimlerinin nasıl değişmesini bekliyorsunuz?
Veri güvenliği, verilerin korunmasından verilerin hareketinin yönetilmesine doğru evrilecek. Merkezsiz mimariler ve AI sistemleri devreye girdikçe, soru artık verilerin nerede olduğu değil, nasıl hareket ettiği ve kimin veya neyin kullanabileceğidir.
Organizasyonlar, veriyle birlikte seyahat eden sürekli görünürlük ve politika uygulamasına ihtiyaç duyacaklar. Bunu başaramayanlar, AI girişimlerinin risk ve uyumluluk endişeleri nedeniyle yavaşlayacağını göreceklerdir. Bunu başaranlar ise daha hızlı ve güvenle ilerleyebileceklerdir.
Harika röportaj için teşekkür ederiz, daha fazla bilgi edinmek isteyen okuyucular Sentra‘yı ziyaret edebilir.


