
Röportajlar
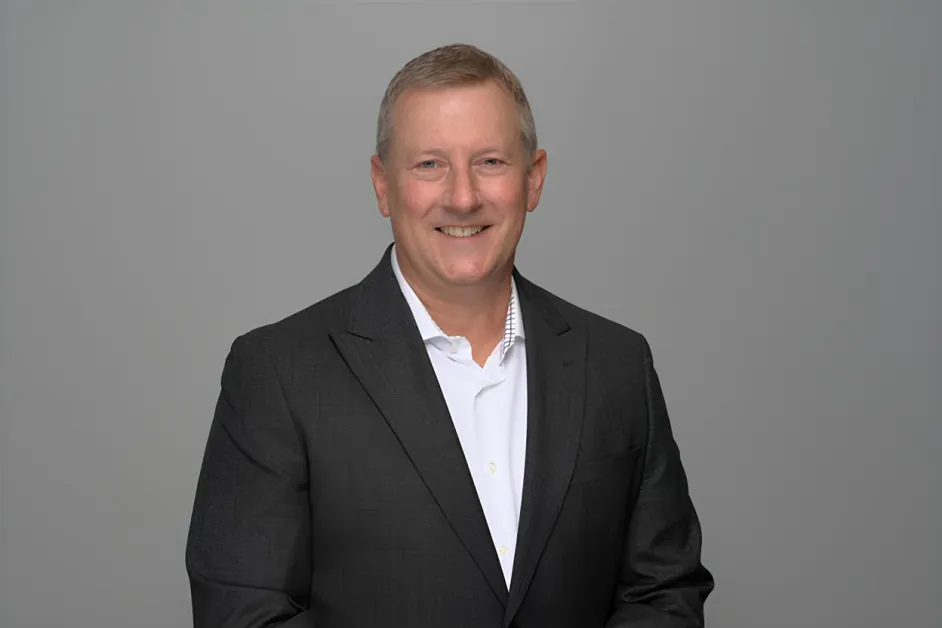
Mark Nicholson, Deloitte’in ABD Siber Modernizasyon Lideri – Röportaj Serisi: Bir Geri Dönüş Konuşması

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
Öne çıkan noktalarYapay zeka, savunmasızlıktan istismara geçiş süresini haftalardan saatlere indirerek…
Daha fazla göster
- Yapay zeka, savunmasızlıktan istismara geçiş süresini haftalardan saatlere indirerek, savunma otomasyonunu zorunlu kılıyor.
- Güvenli yapay zeka tasarımı, ajan kimliklerini ve izinlerini tıpkı insan kullanıcılarda olduğu gibi yönetmelidir.
- Gelecekteki Güvenlik Operasyon Merkezleri, insan rollerini alarm önceliklendirmeden yapay zeka denetimi ve stratejiye kaydıracak.
Mark Nicholson, Deloitte’in ABD Siber Modernizasyon Lideri, Deloitte’de yirmi yılı aşkın deneyime sahip bir yönetici ve siber güvenlik, yapay zeka ve kurumsal riskin kesişme noktasında uzmanlaşmış bir uzmandır. Siber AI girişimlerini ve Deloitte’in siber uygulamasının ticari stratejisinin liderliğini yapıyor ve büyük organizasyonların güvenlik çerçevelerini modernize etmelerine ve siber yatırımlarını değişen risk manzaralarıyla uyumlu hale getirmelerine yardımcı oluyor. Deloitte’e katılmadan önce, tehdit istihbaratı ve kötü niyetli olay izleme üzerine odaklanan bir bilgi güvenliği danışmanlık firması olan Vigilant, Inc.’in kurucu ortaklarından ve işletme müdürüydü. Teknoloji şirketleri çapında satış ve iş geliştirme rollerindeki önceki kariyeri, siber güvenliğin hem teknik hem de ticari yönlerinde güçlü bir temel sağladı.
Deloitte, dünyanın en büyük profesyonel hizmet firmaları arasında yer alıyor ve neredeyse her endüstriye hizmet veren organizasyonlara denetim, danışmanlık, vergi ve danışmanlık hizmetleri sunuyor. Siber güvenlik uygulaması, gelişen tehdit ortamlarını navigasyon etmeye yardımcı olurken, yapay zeka gibi teknolojiler aracılığıyla dijital dönüşümü mümkün kılıyor. Şirket, siber strateji, dayanıklılık, risk yönetimi ve kurumsal güvenlik dahil olmak üzere hizmetler sunuyor ve siber güvenliği hem korumaya yönelik bir fonksiyon hem de inovasyon ve büyümenin stratejik bir aracı olarak konumlandırıyor.
Bu röportaj, 2025 yılında yayınlanan önceki röportajı takip ediyor.
Siber güvenlik alanındaki deneyimlerin, modern tehdit izleme’nin erken günlerinden itibaren başladı, Vigilant’ın kurucu ortaklarından biri olarak ve erken Güvenlik Bilgi ve Olay Yönetimi (SIEM) ve tehdit istihbaratı yeteneklerini pazara getirmeye yardımcı olarak. O günlerden bugüne AI destekli siber savunma platformlarına evrim, tehditleri tespit etme ve yanıtlama şeklini nasıl değiştirdi?
SIEM platformlarını ilk inşa ettiğimizde, temel zorluk, verileri bir araya getirmek ve onlara anlam vermekti. Analistlerin her sabah güvenlik duvarı günlüklerini yazdırıp onları elle incelemelerini hatırlıyorum, böylece anomalileri bulmaya çalışıyorlardı. SIEM olgunlaştıkça, bir ölçek sorunu vardı. İnsan hızı, tespit edilen olayların muazzam sayısına yetişemezdi. Otomasyon kullanılsa da, siber savunucular veri ilişkilendirme ve analiz sorunları yaşamaya, sürekli yeni kurallar yazmak zorunda kalmaya devam ediyorlardı, genellikle izleme hatalarına tepki olarak.
Umut, AI’nin bu dinamiği temelde değiştireceği yönünde. Level 1 güvenlik operasyonlarını otomatikleştirmek için ajan yetenekleri dağıtmaya ek olarak, AI, tehditleri tespit etme ve yanıtlamayı “olaydan sonra” yerine “olurken” anına çok daha yakın bir zamanda yapmaya yardımcı olmak için dinamik makine ayarlamalı izleme algoritmalarını kullanmaya söz veriyor. Bazı durumlarda, siber organizasyonlar, AI’nin müdahale eylemlerini başlatmasına da izin verebilir.
Ama zor kısım ortadan kalkmıyor, değişiyor. Sistemler daha otonom ve karmaşık hale geldikçe, güven ve gözlemlenebilirlik bir savaş alanı haline geliyor: Sistem ne yapıyor, neden yapıyor ve manipüle edilmediğinden nasıl emin olabiliriz? AI ile fırsat çok büyük, ancak ortam makine hızında çalıştığında riskler de artıyor.
AI’nin, saldırganların keşiflerini otomatikleştirmelerine, açıkları kullanan istismar kodları üretmelerine ve saldırı döngülerini hızlandırmalarına olanak tanıdığını belirttiniz. Güvenlik açığının keşfi ile istismar arasındaki zamanı pratik olarak ne kadar sıkıştırdı?
Tarihsel olarak, güvenlik açığının keşfi ile istismar arasında bir pencere vardı. Acele vardı, ancak genellikle, sıfır gün saldırılarına maruz kalmadıkça, saldırgan istismar kodlarını büyük ölçekte kullanamadan tehdidi anlamak, yama uygulamak ve etkisini azaltmak için zaman vardı. AI, bu pencereyi neredeyse ortadan kaldırdı.
Saldırganlar, keşifleri otomatikleştirebilir, maruz kalma için sürekli tarama yapabilir ve AI destekli araçlarla istismar geliştirme ve hedefleme kısımlarını hızlandırabilir. Çoğu durumda, haftalar içinde oynanan şeyler şimdi saatlere sıkışabilir ve yüksek otomasyonlu senaryolarda, çoğu güvenlik programının işleyebileceğinden daha hızlı olabilir.
Alınacak mesaj basit: Güvenlik ekipleri, savunma tarafında otomasyon ve AI’ye ihtiyaç duyuyor ve güçlü kontrollerle birlikte kullanmaları gerekiyor.
Güvenlik ekipleri, “insan-döngüde” den “insan-döngü-üzerinde” gözetim modellerine doğru giderek daha fazla ilerliyor. Modern bir Güvenlik Operasyon Merkezi (SOC) içinde bu değişim operasyonel olarak nasıl görünüyor ve AI daha fazla otonom görevleri üstlendiğinde, organizasyonlar analist rollerini nasıl yeniden düşünmelidir?
Geleneksel bir SOC’de, analistler her karar noktasının merkezinde oturur. Uyarılar gelir, analistler onları ayıklayıp, onları soruşturup, hangi eylemlerin alınması gerektiğini belirler. Bu yaklaşım, uyarıların hacmi ve saldırıların hızı yönetilebilir olduğunda çalışıyordu. Ancak bugünkü ortamda, faaliyetlerin ölçeği, insanların her karar için kapı görevlisi olarak hareket etmesini imkansız kılıyor.
İnsan-döngü-üzerinde’ye geçiş, AI sistemlerinin, analistlerin önceden ele aldıkları rutin görevleri gerçekleştirebileceği anlamına geliyor: uyarıları ayıklama, bağlam toplama, verileri ilişkilendirme ve belirli müdahale eylemlerini gerçekleştirme. İnsan rolü, manuel yürütmeden ziyade denetim ve doğrulama rolüne dönüşüyor.
Operasyonel olarak, bu, analistlerin zamanını “uyarı öğütme”den uzaklaştırıyor ve tehdit avcılığı, algılama mühendisliği, düşman simülasyonu ve savunma mimarisini iyileştirme gibi daha yüksek değerli işlere doğru kaydırıyor. İnsanlar hala vazgeçilmez, ancak rolleri, güvenlik verilerini işleyen birincil işlemciler olarak değil, denetim, yargı ve stratejiye doğru evrilıyor.
“Güvenli AI Tasarımı” kavramı neden model güvenliğinden öte, kimlik sistemlerine, izin mimarisine ve orkestrasyon katmanlarına genişletilmelidir?
AI hakkında birçok tartışma, modelin kendisine odaklanıyor: eğitim verilerini koruma, model zehirlenmesini önleme veya prompt enjeksiyon saldırılarına karşı savunma. Bunlar gerçek sorunlar, ancak riskin sadece bir kısmı.
Pratikte, AI sistemleri, daha büyük dijital ekosistemlerin bir parçası olarak çalışıyor. Verilere erişiyorlar, API’lerle etkileşime giriyorlar, iş akışlarını tetikliyorlar ve artan oranda belirli ölçüde özerk hareket edebilen ajanlar aracılığıyla çalışıyorlar.
Bu olduğunda, kimlik ve izinler kontrol düzlemi haline geliyor. AI ajanları, fiilen, kuruluşun içinde yeni dijital kimliklerdir. Bu kimliklerin düzgün bir şekilde yönetilmediği takdirde, önemli riskler ortaya çıkabilir.
Güvenli AI tasarımı, bu nedenle, kimlik yönetimine, erişim kontrollerine, orkestrasyon katmanlarına ve AI ajanlarının ne yaptığını izleyen izleme sistemlerine genişletilmelidir. Kuruluşlar, AI ajanlarına, insan kullanıcılar gibi, tanımlı izinler, denetim kayıtları ve gözetim ile yaklaşmalıdır, aksi takdirde saldırı yüzeyi hızla genişler.
Çok sayıda kuruluş, AI araçlarını, insan hızına göre tasarlanmış miras siber güvenlik akışlarına katmanlıyor. Kuruluşlar, siber savunmada AI’den yararlanmak için hangi en büyük mimari değişikliklere ihtiyaç duyuyor?
AI’yi, insan tarafından işletilen operasyonlar için tasarlanmış miras süreçlere ve iş akışlarına takmak yaygın bir modeldir. Özellikle bilgisayar vizyonu gerçekleştikçe, bu, özellikle ilk bir yaklaşım olarak kötü bir fikir değildir. Örneğin, Deloitte, insanı kimlik yönetişimi ve idaresi sürecinde değiştirmek üzere eğitilebilecek bir ajan oluşturdu, bu da mevcut, sonlandırılması zor olan özel amaçlı yazılım çözümlerinin atılmasına gerek kalmadan dramatik maliyet tasarrufu sağlayabilir.
Gelecekteki fayda ise, işletmelerin, güvenlik iş akışlarını baştan aşağı modernize etmeleri muhtemeldir: güvenlik araçlarının güvenilir bir şekilde yüksek kaliteli, iyi yapılandırılmış telemetriye erişebilmesi için veri temelini modernize etmek; algılama, yanıt ve kimlik işlevlerinin bağlantısız araçlar yerine koordineli bir sistem olarak çalışması için orkestrasyon oluşturmak.
Kimlik, en kritik kontrollerden biri olarak ortaya çıkıyor. Daha fazla otomasyon ve AI ajanı tanıtılırken, insan olmayan kimliklerin sayısı önemli ölçüde artıyor. Bu kimlikleri etkili bir şekilde yönetmek, kontrolü korumak için gerekli hale geliyor.
AI yerli güvenliği, sonunda, daha iyi veri, daha iyi orkestrasyon ve hem insan hem de makine aktörlerini kapsayan yönetişim anlamına geliyor.
AI sistemleri daha otonom hale geldikçe, saldırı yüzeyi, ajan orkestrasyonu, API zincirleri ve otomatik karar alma boru hatları gibi alanlara doğru genişliyor. Bu ortaya çıkan yüzeylerden hangisi sizi en çok endişelendiriyor?
Eğer dikkatimi çekmesi gereken bir alana odaklanmam gerekirse, o da ajan sürücülü sistemlerde kimlik ve veri erişim izinleridir.
Organizasyonlar, daha fazla ajanslı AI tanıttıkça, şirket içinde otonom aktörlerin büyüyen bir nüfusu oluşturuyorlar. Bu ajanlar son derece güçlü veri, API ve iş akışlarına erişebilir; izinler titizlikle tasarlanmaz, izlenmez ve denetlenmezse saldırgan için çekici bir yol oluştururlar. Bu nedenle, her ajana, yeni bir çalışan gibi davranmak önemlidir: adını vermek, kapsamını belirlemek, izlemek ve gerekirse hızlı bir şekilde bağlantısını kesmek.
API zincirleri ve otomatik karar alma boru hatları da risk getiriyor, ancak kimlik yönetimi genellikle temel kontrolü oluşturuyor. Bir ajanın kim olduğunu, neye dokunabileceğini ve ne yaptığını açıkça cevaplayamıyorsanız, onu gerçekten kontrol edemezsiniz.
Yönetim kurulu odasından bakış açısıyla, yöneticiler ve müdürler şu anda AI destekli siber risk hakkında nasıl düşünüyor ve teknik gerçeklik ile yönetim kurulu düzeyindeki anlayış arasındaki en büyük boşluğu nerede görüyorsunuz?
Yönetim kurulları, AI’nin hem büyük fırsatlar hem de anlamlı riskler getirebileceğini giderek daha fazla fark ediyor. Çoğu müdür, AI’nin iş dönüşümünü şekillendireceğini ve güvenlik, yönetim ve dayanıklılık hakkında sorular sormaya başlıyor.
Boşluk, genellikle hız ve karmaşıklıkta ortaya çıkıyor. Yönetim kurulu tartışmaları, geleneksel siber çerçevelere hâlâ odaklanıyor – ki bunlar hala önemli – ancak AI destekli tehditlerin nasılhızlı bir şekilde evrimleşip ölçeklenebileceğini her zaman yansıtmıyor.
Diğer kopukluk, “AI’miz güvenli mi?” sorusunun, veri yönetimi, model bütünlüğü, kimlik yönetimi ve çoklu sistemler arasındaki orkestrasyon gibi birçok farklı parçayı içerdiği yerdedir. Yönetim kurullarının bu boşluğu kapatmaya çalışanlar, hareketli parçaları görünür ve test edilebilir kılan kontrol tabanlı raporlama için baskı yapıyor ve gözetimin teknolojiye ayak uydurması için yönetim kurulu üyelerinin bu konudaki anlayışını geliştirmeye zaman ayırıyorlar.
AI, siber güvenlik alanında hem saldırganlar hem de savunucular tarafından giderek daha fazla kullanılıyor. Kalıcı bir AI’ye karşı AI siber güvenlik yarışına giriyor muyuz ve eğer öyleyse, savunuculara, saldırganların tekrarlayamayacağı hangi avantajları sağlayabilir?
Her iki tarafın da AI kullandığı bir dönemdesiniz. Saldırganlar, zaten AI’yi keşifleri hızlandırmak, açıkları tanımlamak ve saldırı döngülerini hızlandırmak için kullanıyor. Ancak savunucular, gerçekten kullanmayı seçtikleri takdirde gerçek avantajlara sahip.
Savunucular, kendi ortamına ilişkin görünürlüğe, dahili telemetriye erişime ve saldırganların aşması gereken katmanlı mimariler kurma yeteneğine sahip. AI’nin yardımıyla, ağlar, uç noktalar ve kimlikler boyunca muazzam veri hacimlerini analiz etme ve anormal davranışları daha erken tespit etme potansiyeline sahip.
Asıl mesele teknolojiyi benimseyip kullanıma almaktır. Savunucular, manuel iş akışlarına takılı kalırken saldırganlar otomasyonu kullanıyorsa, asimetrinin brutalaştığı bir yarışa girilir. Silah yarışması gerçek ve kazananlar, güçlü yönetimle AI’yi dağıtanlar olacaktır, yalnızca pilot uygulamalar yapanlar değil.
Büyük kuruluşlara danışmanlık yaptığınız çalışmalarda, organizasyonların siber güvenlik stratejilerine AI’yi entegre etmeye çalışırken yaptıkları en yaygın hatalar nelerdir?
Gördüğümüz en yaygın hatalardan biri, AI’yi, bir mimari değişim yerine, ayrı bir araç olarak tedavi etmektir. Takımlar, gerekli veri temelini, yönetim modelini veya işletme süreçlerini yükseltmeden yalıtılmış deneyler yürütür ve bu da sonuçlarda bir plato oluşmasına neden olur.
Diğer bir hata, AI yeteneklerini; saldırı yüzeyini genişleten yeni kimlikler, yeni veri akışları ve otomatik karar yolları gibi yeni riskleri tamamen hesaba katmadan dağıtmaktır. Bu kontroller yerine getirilmeden AI’yi takarsanız, AI, dayanıklılık yerine kırılganlık ekleyebilir.
Son olarak, birçok organizasyon, işgücü katılımının önemini küçümsüyor. Güvenlik operasyonlarını her gün yürüten uygulayıcılar, nerede sürtüşme olduğunu ve “iyi”nin ne anlama geldiğini bilirler. En güçlü dönüşümler, bu takımları erken aşamada dahil eder, böylece teknoloji onların muhakemesini bozmak yerine güçlendirir.
Üç ila beş yıl sonrasına bakıldığında, AI yerli güvenlik operasyon merkezi, bugünkü SOC ortamlarından nasıl farklı olacak?
Muhtemelen, tahmin edemediğim birçok yönden çok farklı görünecek. Geleceğin SOC’u, muhtemelen, insan ve dijital işgücünün birleşimi olarak çalışacak. AI sistemleri, veri işleme, korelasyon ve ilk yanıt faaliyetlerinin çoğunu ele alacak. Ajan sistemleri, güvenlik açığı yönetimi, kimlik yönetişimi, olay müdahalesi ve sürekli kontrol izlemesi boyunca iş akışlarını otomatikleştirmeye yardımcı olacak.
İnsan analistler hala vazgeçilmez, ancak ağırlık merkezi değişiyor: AI sistemlerini denetleme, algılama kullanım örneklerini doğrulama (onları yazmak yerine) ve kompleks tehditleri soruşturma ve savunma mimarisini iyileştirme. Hedef, insanları ortadan kaldırmak değil, rollerini yükseltmektir. Artık uyarıları ayıklamak ve manuel olarak verileri birleştirmek yerine, siber güvenliğin stratejik yönlerine odaklanacaklar. Soru, “Seviye 1 ve Seviye 2 tamamen otomatikleştiğinde yeni nesil güvenlik profesyonellerini nasıl eğiteceğiz?” olacak. Belki de cevap, AI’nin yardımıyla geliştirebileceğimiz simülasyon ve eğitim teknolojisinin dramatik iyileştirilmesinde yatıyor.
İnsan uzmanlığı ile AI destekli otomasyonu birleştirerek başarılı bir hibrit işgücü kuran organizasyonlar, modern tehdit ortamında gerekli olan hızda çalışmak için en iyi konumda olacaklar.
Harika röportaj için teşekkür ederiz, daha fazla bilgi edinmek isteyen okuyucular Deloitte‘i ziyaret edebilir veya önceki röportajımızı okuyabilir.


