
Röportajlar
David Maher, Intertrust’un CTO’su – Röportaj Serisi

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
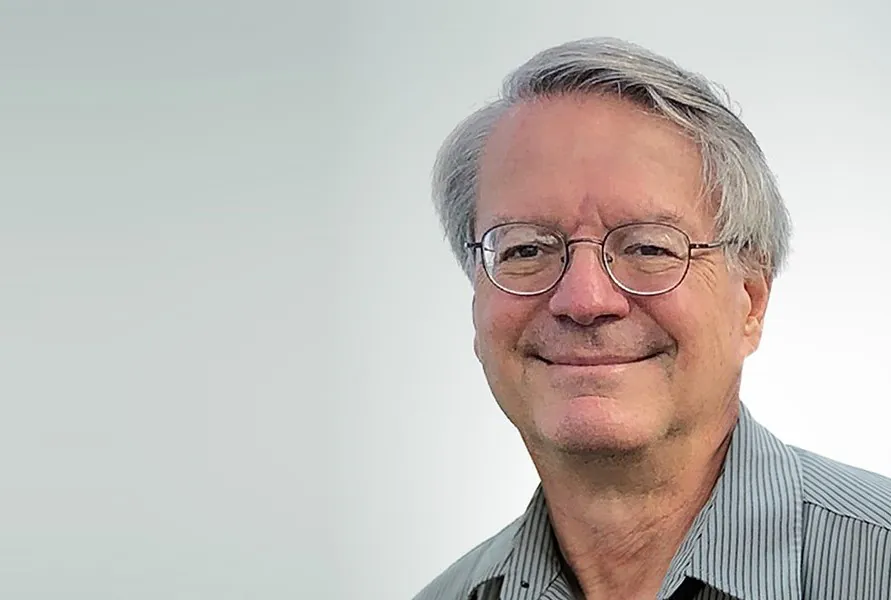
David Maher Intertrust’un İcra Kurulu Başkan Yardımcısı ve Baş Teknoloji Sorumlusu olarak görev yapmaktadır. Güvenilir dağıtılmış sistemler, güvenli sistemler ve risk yönetimi alanında 30 yılı aşkın deneyime sahip olan Dave, şirketin iştiraklerinin araştırma ve geliştirme çabalarına liderlik etmiş ve şirketin çeşitli iştiraklerinde önemli liderlik pozisyonlarında bulunmuştur. Daha önce Seacert Corporation’un başkanı olarak görev yapan Dave, dijital medya ve IoT için bir Sertifika Otoritesi olan şirketin yönetimini yürütmüştür. Ayrıca, beyazCryption Corporation’un başkanı olarak görev yapan Dave, yazılım self-savunması için sistemler geliştiren bir şirketin yönetimini yürütmüştür. Ayrıca, dünyanın tek bağımsız dijital hak yönetimi ekosistemini denetleyen Marlin Güvenliği Yönetim Organizasyonu (MTMO)’nun eş başkanı olarak görev yapmıştır.
Intertrust açık ağlar üzerinden veri ve hesaplamaları güvence altına almak ve yönetmek için dağıtılmış işletim sistemlerini sağlayan yenilikler geliştirmiştir. Bu, güvenilir dağıtılmış hesaplama alanında temel bir patentin ortaya çıkmasını sağlamıştır.
Önceleri araştırma odaklı olan Intertrust, şimdi cihaz ve veri operasyonlarını birleştiren güvenilir hesaplama hizmetleri sunan bir ürün odaklı şirkete dönüşmüştür. Özellikle IoT ve AI için bu hizmetler sunulmaktadır. Şirketin faaliyet gösterdiği pazarlar arasında medya dağıtımı, cihaz kimliği/doğrulama, dijital enerji yönetimi, analizler ve bulut depolama güvenliği bulunmaktadır.
AI güveni açığını nasıl kapatabilir ve AI güvenliği ve güvenilirliği hakkında toplumun artan endişelerini nasıl giderebiliriz?
Şeffaflık, AI mekanizmalarının bir parçası olan, bunların nasıl eğitildiği, hangi koruma önlemlerinin alındığı, hangi politikaların uygulandığı ve hangi güvencelerin olduğu gibi konuları tüketicilerin ve teknisyenlerin anlamalarına yardımcı olan en önemli özelliktir. Daha fazla şeffaflık ile gerçek riskleri ve sorunları ele alabilir ve mantıksız korkulara ve varsayımlara odaklanmayız.
AI çıkışlarının güvenilirliğini sağlamak için meta veri doğrulamanın rolü nedir?
Meta veri doğrulaması, AI modeli veya diğer mekanizmalar hakkında verilen güvencelerin güvenilir olduğuna dair güveni artırır. AI model kartı, bir AI mekanizmasının (model, ajan vb.) belirli bir amaç için değerlendirilmesinde yardımcı olabilecek meta veri koleksiyonu örneğidir. Model kartları için netlik ve eksiksizlik standartları oluşturmamız ve nicel ölçümler ve performans, yanlılık, eğitim verisi özellikleri gibi konularda doğrulanmış iddialar için standartlar oluşturmamız gerekir.
Büyük dil modellerinde (LLM’ler) AI yanlılığı ve hayal gücü nasıl azaltılabilir?
Red teaming, bu riskleri ve diğerlerini model geliştirme ve yayım aşamasında ele almak için kullanılan genel bir yaklaşımdır. Güvenli sistemlerin değerlendirilmesinde kullanılan bu yaklaşım, şimdi AI tabanlı sistemler için standart haline gelmektedir. Sistemlerin tüm yaşam döngüsünü kapsayan, geliştirme zincirini ve sistemlerin saha dağıtımı dahil olmak üzere risk yönetimine yönelik bir sistem yaklaşımıdır. Özellikle kritik olan, model için kullanılan eğitim verilerinin sınıflandırılması ve doğrulanmasıdır.
Şirketler AI sistemlerinde şeffaflığı nasıl yaratabilir ve “kara kutu” sorununa bağlı riskleri nasıl azaltabilir?
Şirketin modeli nasıl kullanacağını ve dağıtım sırasında hangi tür sorumlulukları olabileceğini anlamalıdır. İç kullanım veya müşteriler tarafından doğrudan veya dolaylı olarak kullanım için sorumluluklar olabilir. Sonra, dağıtılmak üzere olan AI mekanizmalarının “soy ağacı”nı anlamalıdır. Model kartındaki iddiaları, kırmızı takım denemelerinin sonuçlarını, şirketin özel kullanımına ilişkin diferansiyel analizini, formal olarak değerlendirilenleri ve diğer insanların deneyimlerini anlamalıdır. Gerçekçi bir ortamda kapsamlı bir test planıyla iç test yapması zorunludur. En iyi uygulamalar bu yeni alanda gelişmektedir, bu nedenle güncel kalması önemlidir.
AI sistemleri etik rehberleriyle nasıl tasarlanabilir ve farklı endüstrilerde bu hedefe ulaşmanın zorlukları nelerdir?
Bu, bir araştırma alanıdır ve birçok kişi etik kavramının ve AI’nin mevcut sürümlerinin uyuşmadığını iddia etmektedir. Çünkü etik, kavramsal olarak temellenirken, AI mekanizmaları genellikle veri odaklıdır. Örneğin, insanların anladığı basit kurallar, “aldatma yapma” gibi, güvence altına almak zordur. Ancak, hedef tabanlı öğrenmede etkileşimlerin ve hedef çatışmalarının dikkatli bir analizi, şüpheli veri ve yanlış bilginin hariç tutulması ve etik ilkelerini zorlayan ihlalleri denetlemek için çıkış filtreleri gerektiren kuralların oluşturulması dikkate alınmalıdır. Ayrıca, modeli etik ilkelerle uyumlu hale getirmek için katı yanlılık testleri yardımcı olabilir. Yine, bu konuların çoğu kavramsal olabilir, bu nedenle bir yaklaşımın etkilerini test etmeye dikkat etmek önemlidir, çünkü AI mekanizması insanlara verilen talimatları aynı şekilde “anlayamaz”.
AI’nin gelecekteki ana riskleri ve zorlukları nelerdir, özellikle IoT sistemleriyle entegrasyonu arttıkça?
Kritik altyapı süreçlerini optimize eden sistemleri otomatikleştirmek istiyoruz. Örneğin, sanal güç santralleri kullanarak enerji dağıtımını ve kullanımını optimize edebiliriz. Bu, büyük otomasyon ve AI’nin dakika dakika karar verme sürecine yardımcı olmasıyla mümkündür. Sistemler, tüketici yararına karşı tedarikçiye yarar sağlayan gibi çelişen optimize etme hedeflerine sahip ajanlar içerecektir. AI güvenliği ve güvenliği, bu tür sistemlerin geniş çapta dağıtımı için kritik olacaktır.
AI sistemlerinde varlıkların güvenli bir şekilde kimliklendirilmesi ve doğrulanması için hangi tür altyapıya ihtiyaç vardır?
AI sistemlerinin değerlendirilmesi ve dağıtımı konusunda yetkili varlıkların, AI sistemleri, soy ağacı, kullanılabilir eğitim verisi, sensör verilerinin kökeni, güvenlik etkileyen olaylar ve olaylar hakkında yetkili ve güvenilir iddialar yayınlamasına olanak tanıyan güçlü ve verimli bir altyapıya ihtiyacımız vardır. Bu altyapı, kullanıcıların ve AI mekanizmalarından çıkan sonuçlara dayalı kararlar alan otomatik sistemlerin içindeki unsurların iddiaları ve ifadeleri verimli bir şekilde doğrulamasını da sağlamalıdır.
Bize Intertrust’te neler üzerinde çalıştığınızı ve önceki konularla nasıl ilgili olduğunu anlatabilir misiniz?
Önceki soruda bahsedilen güven yönetimi altyapısını sağlayabilecek teknoloji üzerinde araştırma ve tasarım yapıyoruz. Özellikle, IoT sistemlerinde AI bileşenlerini içeren ölçek, gecikme, güvenlik ve interoperabilite konularını ele alıyoruz.
Intertrust’un PKI (Kamu Anahtarı Altyapısı) hizmeti nasıl IoT cihazlarını güvence altına alıyor ve büyük ölçekli dağıtımlar için nasıl ölçeklenebilir?
PKI’miz, cihazlar ve dijital içerik yönetimini kapsayan güven yönetimi için özel olarak tasarlanmıştır. Milyarlarca kriptografik anahtar ve sertifika dağıttık ve uyumluluk güvence altına aldık. Mevcut araştırmamız, büyük endüstriyel otomasyon ve kritik dünya altyapısı için gereken ölçek ve güvenceyi ele almaktadır. Ayrıca, “zero-trust” dağıtımları ve trilyonlarca sensör ve olay üreticisini kapsayabilen cihaz ve veri doğrulaması için en iyi uygulamaları ele alıyoruz.
NIST’in AI girişimlerine katılmanıza ne sebep oldu ve katılımınız güvenilir ve güvenli AI standartlarının geliştirilmesine nasıl katkıda bulunuyor?
NIST, güvenli sistemler için standartlar ve en iyi uygulamalar geliştirmede büyük deneyim ve başarıya sahiptir. Intertrust’ten US AISIC’in Ana Araştırma Sorumlusu olarak, AI mekanizmaları içeren güven yönetimi sistemleri için önemli standartlar ve en iyi uygulamalar için savunma yapabilirim. Geçmiş deneyimimden, NIST’in yaratıcılığı, ilerlemeyi ve endüstriyel işbirliğini teşvik ederken, aynı zamanda önemli teknik standartları formüle etmeye ve yaymaya yardımcı olan yaklaşımını özellikle takdir ediyorum. Bu standartlar, yararlı teknolojilerin benimsenmesini teşvik ederken, toplumun karşılaştığı riskleri ele almaya yardımcı olabilir.
Harika röportaj için teşekkür ederiz. Daha fazla bilgi edinmek isteyen okuyucular Intertrust‘i ziyaret edebilir.


