
Röportajlar
David Archer, CTO, Niobium Microsystems – Röportaj Serisi

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
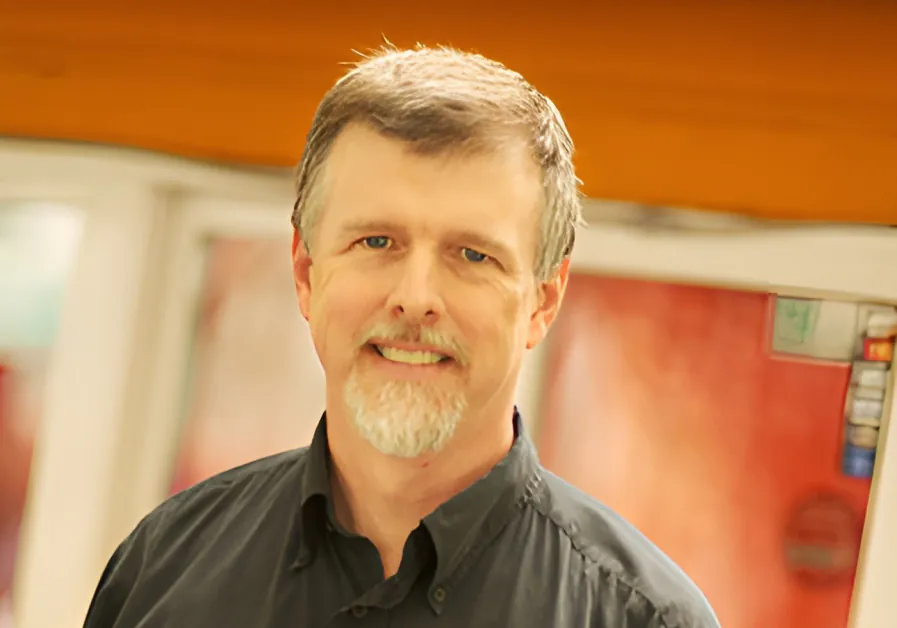
Dr. Archer Niobium Microsystems’in CTO’su ve Galois, Inc.’de Kriptografi ve Çok Taraflı Hesaplama lideri Baş Bilim İnsanı olarak görev yapmaktadır; müşterileri arasında DARPA, NSA, IARPA ve İç Güvenlik Bakanlığı bulunmaktadır.
30 yılı aşkın bir süredir karmaşık ASIC’ler, sistem donanımı, yazılım mimarileri, güvenli hesaplama ve kriptografi alanlarında Ar-Ge deneyimine sahiptir.
Dr. Archer, Portland State University’den Bilgisayar Bilimleri alanında doktora, Elektrik Mühendisliği alanında yüksek lisans ve University of Illinois at Urbana‑Champaign’den Bilgisayar Mühendisliği alanında lisans derecesine sahiptir.
Niobium Microsystems Zero Trust Computing çözümlerinde öncülük etmektedir; sektördeki en hızlı homomorfik şifreleme (FHE) donanım hızlandırıcılarını sunar. Şirketin teknolojileri, verilerin tamamen şifreli kalmasını sağlayarak kuruluşların veri değerini kullanmalarına, hassas bilgilerin gizli kalmasına ve düzenleyici uyumluluğun desteklenmesine olanak tanır. FHE performansını benzeri görülmemiş seviyelere çıkararak, Niobium Microsystems matematiksel olarak garantili gizlilik sunan yeni nesil makine öğrenimi ve istatistiksel analiz uygulamalarını mümkün kılıyor.
Harika bir akademik ve profesyonel yolculuğunuz oldu. Kriptografi alanına kariyerinizi adamanıza yol açan belirli bir an ya da etki oldu mu?
İki çelişkili, ancak okunmaya değer etkiden bahsedebilirim: Warren ve Brandeis’in The Right to Privacy adlı eseri ve Brin’in The Transparent Society adlı eseri. İlki, yalnız bırakılma hakkını vurgulayarak yasanın insanları müdahaleci teknolojilerden koruması gerektiğini savunur. İkincisi ise tam tersini savunur: bu müdahaleci teknolojiler kaçınılmazdır ve onları kullanan güçlü azınlığı körletmeye çalıştığımızda başarısız oluruz, çünkü yasa bizi onları görmemizden alıkoyar. Gün geçtikçe, siber suç endüstrisi, veri toplayıcıları ve devlet destekli istismarların karşısında her iki görüş de uygulanamaz hâle geliyor. Örneğin, sırları ifşa etmeden gerçekleri kanıtlayabilen ya da hassas verileri paylaşmadan paylaşım yapabilen modern kriptografi, uygulanabilir bir çözümde önemli bir rol oynar.
FHE’yi (Tam Homomorfik Şifreleme) bilmeyen birine nasıl açıklarsınız ve bunun veri gizliliği açısından neden bu kadar çığır açıcı olduğunu düşünüyorsunuz?
Tam Homomorfik Şifreleme (FHE), şifreli veriler üzerinde şifreyi çözmeden hesaplamalar yapmanıza olanak tanıyan bir kriptografik teknolojidir. Kilitli bir kutuyu birine verdiğinizi hayal edin—kutuyu açmadan içindekileri manipüle edebilir ve yalnız siz sonucun kilidini açabilirsiniz. FHE ile veri depolama, aktarım ve işlem sırasında şifreli kalır. Bu devrim niteliğindedir: Hassas verilerin matematiksel olarak gizli kalmasını garanti eder. Artık sızıntı ya da ifşa yoktur.
FHE’yi kurumsal AI uygulamaları için pratik hâle getirmede en büyük zorluklar nelerdir ve Niobium bu zorlukları nasıl ele alıyor?
Tarihsel olarak, FHE’nin en büyük zorluğu hesaplama verimliliği olmuştur—FHE işlemleri geleneksel hesaplamalardan binlerce hatta milyonlarca kat daha yavaştı. Ancak Niobium’da bu sorunu kökten çözmek için amaca yönelik FHE donanım hızlandırıcıları geliştirdik. Geleneksel CPU’lar ya da grafik ya da AI mimarilerinden uyarlanan donanımlardan farklı olarak, tasarımımız FHE’nin hesaplama ihtiyaçları için sıfırdan optimize edilmiştir. Donanım‑yazılım bütünleşik bir tam yığın yaklaşımıyla, FHE performansını pratik kurumsal kullanım alanına taşıdık ve sonunda güvenliği iş hızına eşitledik.
Özellikle savunma ya da finans sektörlerinde, bugün FHE’den en çok fayda sağlayabilecek gerçek dünya kullanım senaryoları nelerdir?
Savunma ve finans alanlarında net bir talep görüyoruz; burada veri koruması sadece istenen bir özellik değil, misyon kritiktir. Önemli bir savaş yeteneği, otonom uçaklardan (UAV) çok spektral görüntü analizi yapmaktır; bu, bir arazide belirli kimyasal imzaları tespit etmek için kullanılabilir. Ancak ilgi duyulan imzalar genellikle hassastır: Bir düşman UAV’yi ele geçirirse bu imzaları çıkarıp nasıl kaçınacağını öğrenebilir. Uçak ele geçirilse bile bu imzaların güvenli kalmasını sağlamak için yerleşik FHE kullanılabilir.
Finans sektöründe FHE dönüştürücü bir çözümdür. Karanlık havuz ticaretinde özel sorgulara olanak tanıyarak ticaret stratejilerini korur ve piyasa adilliğini sağlar. Ayrıca kurumlar, sınır ötesi sahtekârlık tespitinde hassas işlem verilerini ya da müşteri kimliklerini ifşa etmeden güvenli bir şekilde iş birliği yapabilir. Bu iş birliği, karmaşık kurumsal sahtekârlık şemalarını, sınır ötesi işlem anormalliklerini ve kara para aklama gibi yasa dışı faaliyetleri ortaya çıkararak tespit yeteneklerini büyük ölçüde artırır; aynı zamanda uluslararası veri koruma düzenlemelerine sıkı uyumu sürdürür. Ham veriyi paylaşmadan içgörü paylaşabilme yeteneği sadece faydalı değil, güvenli ve uyumlu küresel bir finans ekosistemi için vazgeçilmezdir.
“Zero-math” ya da gizlilik‑koruyucu bilişim hakkında çok konuşuluyor. Bunu nasıl tanımlıyorsunuz ve Niobium’un teknoloji yığını içinde hangi rolü oynuyor?
“Zero-math” gizlilik korumalı bilişim, karmaşık kriptografik işlemleri geliştiriciler ve kullanıcılar için şeffaf hâle getirmeyi ifade eder—teknolojiyi kullanmak için kriptografi alanında doktoraya ihtiyaçları yoktur. Bu takdire şayan bir hedeftir, ancak gerçek şu ki FHE uygulaması gerektirir uzmanlaşmış bilgi. Bu yüzden Niobium sadece donanımla sınırlı kalmıyor: FHE’yi mevcut iş akışlarına sorunsuz bir şekilde entegre edecek yazılım yığınları da geliştiriyoruz. Ayrıca FHETCH’in kurucu üyeleriyiz; bu açık standart konsorsiyumu, FHE donanımı ve yazılımının özelleştirme olmadan birlikte çalışabilmesi için çapraz platform API’leri oluşturmak üzerine çalışıyor. Bunlar, kullanıcıların bu yeni nesil teknolojiden faydalanabilmesi için kriptografi uzmanı olmalarına gerek kalmadan ilerleyecekleri yolun kritik adımlarıdır.
Homomorfik şifrelemenin hesaplama açısından maliyetli olduğu bir üne sahip olduğu biliniyor. Performans açısından en umut verici atılımları nereden bekliyorsunuz?
En umut verici atılımlar, özellikle FHE için tasarlanmış donanım hızlandırmalarında gerçekleşiyor. Geleneksel CPU ve GPU’lar, FHE’nin gerektirdiği karmaşık ve yüksek hassasiyetli aritmetiğe uygun değildir. Niobium’da tasarımlarımızı bu hesaplamaları benzeri görülmemiş bir verimlilikle işleyebilecek şekilde özel olarak mühendislik yaptık. Özel derleyici optimizasyonlarımızla, sadece birkaç yıl önce hayal bile edilemeyen ölçüde performans artışları görüyoruz.
Bazı güvenlik yaklaşımları güvenilir yürütme ortamları veya gizli bilişim kullanıyor. FHE bu yaklaşımlara nasıl kıyaslanıyor ve ne zaman açıkça daha iyi bir seçenek oluyor?
Güvenilir Yürütme Ortamları (TEEs), bazen gizli bilişim olarak adlandırılır, veriyi korumak için donanım muhafazaları kullanır, ancak hâlâ donanım satıcısına, muhafazaya ve sistem yazılımına güven gerektirir ve veriyi şifrelenmemiş olarak işler. Bu “güven kökü”nün karmaşıklığı TEElere “oldukça iyi güvenlik” seviyesini indirger ve çok sayıda çalışma bu endişeyi doğrular. FHE ise güveni tamamen denklemin dışına çıkarır—veri asla şifre çözülmez, dolayısıyla kompromize edilebilecek hassas veri yoktur. Mutlak, matematiksel olarak garantili güvenliğin gerektiği, özellikle sıkı düzenlemelere tabi sektörlerde, FHE üstün bir tercihtir.
Donanım seviyesinde hassas veriyle çalışırken yan kanal saldırıları bir endişe kaynağıdır. Niobium tasarımlarında bu riskleri en aza indirmek için hangi adımları attınız?
Yan kanal saldırıları, donanımdan istenmeyen bilgi sızıntılarını istismar eder. Araştırmalar, TEEllerin bu tür saldırılara karşı savunmasız olduğunu defalarca göstermiştir. Ancak tek işlem yaptığınız bilgi şifreli ise, sızıntı saldırgan için fayda sağlamaz. Sorun, donanımımızın sızıntı riskini azaltması değil; donanımımız performans ve verimliliği maksimize etmesidir, özellikle çünkü sızıntı konusunda endişelenmesine gerek yoktur.
FHE alanındaki standartlaştırma çabalarının nasıl evrileceğini ve Niobium’un ortaya çıkan normlarla uyumluluğu sağlamak için ne yaptığını görüyorsunuz?
Standartlaştırma benimsenme için kritik öneme sahiptir ve biz bu çabalara, sektör grupları ve standart kuruluşlarıyla iş birliği yaparak aktif bir şekilde katılıyoruz. Niobium, Chain Reaction ve Optalysys ile birlikte FHE Teknik Konsorsiyumu for Hardware (FHETCH)’i kurarak, ticari olarak uygulanabilir FHE çözümleri için birlikte çalışabilirliği ve pratik performans ölçütlerini belirlemeyi amaçlıyor. FHETCH’in Teknik Eş-Şefi olarak, çeşitli FHE donanım hızlandırıcıları ve yazılım kütüphaneleri arasında sorunsuz entegrasyonu sağlayan bir API soyutlama katmanı geliştirmek gibi girişimlerin şekillendirilmesinde kişisel olarak yer alıyorum. Ayrıca homomorphicencryption.org gibi FHE topluluk standartlaştırma çabalarına da dahiliz. Bu proaktif çabalar, kurumsalların güvenlik yatırımlarını geleceğe dönük hale getirmek için kritik olan uyumluluk ve birlikte çalışabilirliği baştan sağlamalarına yardımcı olur. NIST’in FHE’yi hızlı bir şekilde standartlaştırmasını teşvik ediyoruz; çünkü bildiğiniz gibi, NIST kriptografik standartları federal hükümet teknoloji alımlarının temelini oluşturur ve FIPS onayını, herhangi bir kriptografik ürünün ABD hükümet ajanslarına satılabilmesi için ön koşul hâline getirir.
Önümüzdeki birkaç yılda alanın nereye doğru evrileceği ve Niobium’un yol haritasında ne bekleyebileceğimiz konusunda sizi en çok ne heyecanlandırıyor?
Beni en çok heyecanlandıran, teorik vaatlerden kurumsal ölçekte güvenli bilişimin pratik uygulamasına geçiştir. Önümüzdeki yıllarda FHE bulut hizmetlerinin giderek yaygınlaşacağını ve organizasyonların veri güvenliğine yaklaşımını dönüştüreceğini öngörüyorum. Niobium bu sürecin öncüsü olmaya devam edecek—sadece FHE hızlandırıcımızın performansını artırmakla kalmayıp, aynı zamanda sıfır bilgi kanıtları ve kriptografik olarak doğrulanabilir hesaplama gibi daha geniş Zero Trust Computing çözümlerine de genişleyeceğiz. Bu, bir yandan gizliliği sağlarken diğer yandan bütünlük ve inkâr edilemezliği temin eden bir kombinasyon, Brandeis ve Brin’in ortaya koyduğu ikilemi çözme çabamın temel nedeni budur. Bizden daha güçlü, çok yönlü ve erişilebilir gizlilik korumalı teknolojilerin ortaya çıkmasını bekleyin; bu da kurumsalların güvenli veri işleme konusundaki olasılıklarını yeniden tanımlayacak.
Harika röportaj için teşekkürler, daha fazla bilgi edinmek isteyen okuyucular Niobium Microsystems sitesini ziyaret etmelidir.


