
Entretiens
David Maher, CTO d’Intertrust – Série d’entretiens

 Ajouter Unite.AI à vos sources préférées sur Google
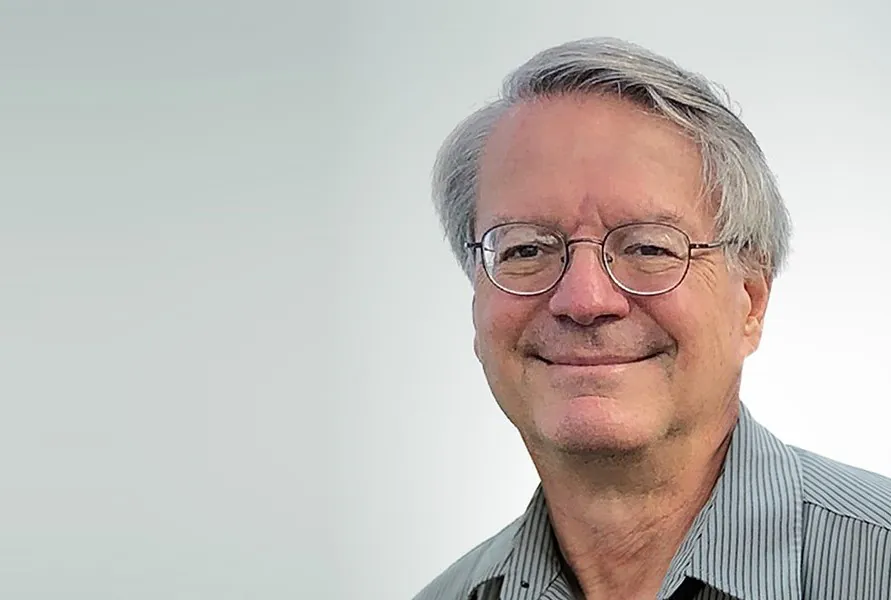
David Maher est le vice-président exécutif et le directeur de la technologie d’Intertrust. Avec plus de 30 ans d’expérience dans les systèmes distribués de confiance, les systèmes sécurisés et la gestion des risques, Dave a dirigé les efforts de R&D et occupé des postes de direction clés au sein des filiales de l’entreprise. Il a été président de Seacert Corporation, une autorité de certification pour les médias numériques et l’Internet des objets, et président de whiteCryption Corporation, un développeur de systèmes de défense du logiciel. Il a également siégé en tant que co-président de l’organisation de gestion de la confiance Marlin (MTMO), qui supervise l’écosystème de gestion des droits numériques indépendant du monde.
Intertrust a développé des innovations permettant aux systèmes d’exploitation distribués de sécuriser et de gérer les données et les calculs sur les réseaux ouverts, aboutissant à un brevet fondamental sur l’informatique distribuée de confiance.
À l’origine enracinée dans la recherche, Intertrust est devenu une entreprise axée sur les produits, offrant des services d’informatique de confiance qui unifient les opérations des appareils et des données, en particulier pour l’Internet des objets et l’intelligence artificielle. Ses marchés comprennent la distribution de médias, l’identité et l’authentification des appareils, la gestion de l’énergie numérique, l’analyse et la sécurité du stockage dans le cloud.
Comment pouvons-nous combler le fossé de confiance en matière d’intelligence artificielle et répondre aux préoccupations croissantes du public concernant la sécurité et la fiabilité de l’intelligence artificielle ?
La transparence est la qualité la plus importante que je crois susceptible d’aider à répondre aux préoccupations croissantes concernant l’intelligence artificielle. La transparence comprend des fonctionnalités qui aident les consommateurs et les technologistes à comprendre quels mécanismes d’intelligence artificielle font partie des systèmes avec lesquels nous interagissons, quelle est leur origine : la manière dont un modèle d’intelligence artificielle est formé, quels garde-fous existent, quelles politiques ont été appliquées lors du développement du modèle et quels autres garanties existent pour la sécurité et la sûreté d’un mécanisme donné. Avec une plus grande transparence, nous serons en mesure de traiter les risques et les problèmes réels et de ne pas être distraits par les peurs et les conjectures irrationnelles.
Quel rôle l’authentification des métadonnées joue-t-elle pour garantir la fiabilité des sorties d’intelligence artificielle ?
L’authentification des métadonnées contribue à renforcer notre confiance dans le fait que les garanties concernant un modèle d’intelligence artificielle ou un autre mécanisme sont fiables. Une carte de modèle d’intelligence artificielle est un exemple de collection de métadonnées qui peut aider à évaluer l’utilisation d’un mécanisme d’intelligence artificielle (modèle, agent, etc.) pour un objectif spécifique. Nous devons établir des normes pour la clarté et l’exhaustivité des cartes de modèles avec des normes pour les mesures quantitatives et les assertions authentifiées sur les performances, les préjugés, les propriétés des données de formation, etc.
Comment les organisations peuvent-elles atténuer le risque de biais et d’hallucinations dans les grands modèles de langage (LLM) ?
Le « red teaming » est une approche générale pour répondre à ces risques et à d’autres lors du développement et de la pré-sortie de modèles. À l’origine utilisée pour évaluer les systèmes sécurisés, l’approche est désormais devenue standard pour les systèmes basés sur l’intelligence artificielle. Il s’agit d’une approche de gestion des risques qui peut et doit inclure l’ensemble du cycle de vie d’un système, de son développement initial à son déploiement sur le terrain, en couvrant l’ensemble de la chaîne d’approvisionnement du développement. Plus particulièrement, la classification et l’authentification des données de formation utilisées pour un modèle sont critiques.
Quelles mesures les entreprises peuvent-elles prendre pour créer de la transparence dans les systèmes d’intelligence artificielle et réduire les risques associés au problème de la « boîte noire » ?
Comprenez comment l’entreprise va utiliser le modèle et quels types de responsabilités elle peut avoir lors de son déploiement, que ce soit pour une utilisation interne ou pour une utilisation par les clients, directement ou indirectement. Ensuite, comprenez ce que j’appelle les « origines » des mécanismes d’intelligence artificielle à déployer, y compris les assertions sur une carte de modèle, les résultats d’essais de « red team », l’analyse différentielle sur l’utilisation spécifique de l’entreprise, ce qui a été évalué formellement et ce que d’autres personnes ont expérimenté. Les tests internes utilisant un plan de test complet dans un environnement réaliste sont absolument nécessaires. Les meilleures pratiques évoluent dans ce domaine naissant, il est donc important de rester à jour.
Comment les systèmes d’intelligence artificielle peuvent-ils être conçus en tenant compte des lignes directrices éthiques, et quels sont les défis pour parvenir à cela dans différents secteurs ?
Ceci est un domaine de recherche, et de nombreuses personnes affirment que la notion d’éthique et les versions actuelles de l’intelligence artificielle sont incongruentes, car l’éthique est conceptuellement basée et que les mécanismes d’intelligence artificielle sont principalement basés sur les données. Par exemple, de simples règles que les humains comprennent, comme « ne pas tricher », sont difficiles à garantir. Cependant, une analyse minutieuse des interactions et des conflits d’objectifs dans l’apprentissage basé sur les objectifs, l’exclusion de données douteuses et de désinformation, ainsi que la mise en place de règles qui nécessitent l’utilisation de filtres de sortie qui imposent des garde-fous et testent les violations des principes éthiques, tels que la promotion ou la sympathie avec l’utilisation de la violence dans le contenu de sortie, doivent être considérées. De même, des tests rigoureux pour les préjugés peuvent aider à aligner un modèle sur les principes éthiques. Encore une fois, beaucoup de cela peut être conceptuel, il est donc important de prendre soin de tester les effets d’une approche donnée, car le mécanisme d’intelligence artificielle ne « comprendra » pas les instructions de la même manière que les humains.
Quels sont les principaux risques et défis que l’intelligence artificielle devra relever à l’avenir, en particulier dans son intégration avec les systèmes de l’Internet des objets ?
Nous voulons utiliser l’intelligence artificielle pour automatiser les systèmes qui optimisent les processus d’infrastructure critique. Par exemple, nous savons que nous pouvons optimiser la distribution et l’utilisation de l’énergie à l’aide de centrales virtuelles, qui coordonnent des milliers d’éléments de production, de stockage et d’utilisation d’énergie. Cela n’est possible qu’avec une automatisation massive et l’utilisation de l’intelligence artificielle pour aider à la prise de décision minute. Les systèmes incluront des agents avec des objectifs d’optimisation contradictoires (par exemple, pour le bénéfice du consommateur par rapport au fournisseur). La sécurité et la sûreté de l’intelligence artificielle seront critiques dans le déploiement à grande échelle de tels systèmes.
Quel type d’infrastructure est nécessaire pour identifier et authentifier de manière sécurisée les entités dans les systèmes d’intelligence artificielle ?
Nous aurons besoin d’une infrastructure robuste et efficace qui permettra aux entités impliquées dans l’évaluation de tous les aspects des systèmes d’intelligence artificielle et de leur déploiement de publier des affirmations autorisées et authentifiées sur les systèmes d’intelligence artificielle, leur origine, les données de formation disponibles, la provenance des données de capteur, les incidents et événements de sécurité, etc. Cette infrastructure devra également permettre de vérifier efficacement les affirmations et les assertions des utilisateurs de systèmes qui incluent des mécanismes d’intelligence artificielle et des éléments au sein de systèmes automatisés qui prennent des décisions basées sur les sorties de modèles et d’optimiseurs d’intelligence artificielle.
Pouvez-vous partager avec nous quelques-unes de vos réflexions sur ce que vous travaillez actuellement chez Intertrust et sur la manière dont cela s’inscrit dans ce que nous avons discuté ?
Nous effectuons des recherches et concevons des technologies capables de fournir le type d’infrastructure de gestion de la confiance requise dans la question précédente. Nous nous concentrons spécifiquement sur les problèmes d’échelle, de latence, de sécurité et d’interopérabilité qui se posent dans les systèmes de l’Internet des objets qui incluent des composants d’intelligence artificielle.
Comment l’infrastructure à clé publique (PKI) d’Intertrust sécurise-t-elle les appareils de l’Internet des objets, et qu’est-ce qui la rend adaptable pour les déploiements à grande échelle ?
Notre PKI a été conçu spécifiquement pour la gestion de la confiance dans les systèmes qui incluent la gouvernance des appareils et du contenu numérique. Nous avons déployé des milliards de clés cryptographiques et de certificats qui assurent la conformité. Nos recherches actuelles abordent l’échelle et les garanties que nécessitent l’automatisation industrielle massive et les infrastructures critiques mondiales, y compris les meilleures pratiques pour les déploiements « zero-trust » et l’authentification des appareils et des données qui peuvent accueillir des milliers de milliards de capteurs et de générateurs d’événements.
Qu’est-ce qui vous a motivé à rejoindre les initiatives d’intelligence artificielle du NIST, et comment votre implication contribue-t-elle à l’élaboration de normes d’intelligence artificielle fiables et sûres ?
Le NIST a une expérience et une réussite considérables dans l’élaboration de normes et de meilleures pratiques dans les systèmes sécurisés. En tant qu’investigateur principal pour le US AISIC d’Intertrust, je peux plaider en faveur de normes et de meilleures pratiques importantes dans le développement de systèmes de gestion de la confiance qui incluent des mécanismes d’intelligence artificielle. Sur la base de mon expérience passée, j’apprécie particulièrement l’approche que le NIST adopte pour promouvoir la créativité, le progrès et la coopération industrielle tout en aidant à formuler et à promulguer des normes techniques importantes qui favorisent l’interopérabilité. Ces normes peuvent encourager l’adoption de technologies bénéfiques tout en abordant les types de risques auxquels la société est confrontée.
Merci pour cette grande interview, les lecteurs qui souhaitent en savoir plus peuvent visiter Intertrust.


