AI:n perusteet
Mikä on Model Context Protocol (MCP)? Standardi, joka yhdistää tekoälyn työkaluihin ja dataan
Model Context Protocol tarjoaa AI-sovelluksille standardoidun tavan löytää ja käyttää työkaluja, dataa, kehotteita ja muita toimintoja. Tämä opas selittää MCP:n arkkitehtuurin, perusperiaatteet, turvallisuusrajat ja roolin agenttipinossa.

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
Model Context Protocol (MCP) on avoin standardi, jonka avulla tekoälysovellukset voivat muodostaa yhteyden ulkoisiin työkaluihin, dataan, kehotteisiin ja muihin ominaisuuksiin yhdenmukaisen rajapinnan kautta. Sen sijaan, että jokaiselle mallin ja järjestelmän yhdistelmälle rakennettaisiin räätälöity integraatio, kehittäjät voivat toteuttaa jaetun protokollan tekoälyisännän ja MCP-palvelimen välillä.
MCP:stä pidetään usein tekoälyn universaalina liittimenä, mutta vertaus on epätäydellinen. Protokolla ei pelkästään siirrä dataa. Se määrittelee, miten osallistujat luovat kyvykkyyksiä, paljastavat resursseja ja toimintoja, vaihtavat rakenteellisia viestejä ja ylläpitävät turvallisuusrajoja. Tämä tekee siitä tärkeän osan nousevaa infrastruktuuria tekoälyavustajille ja -agentille.
Miksi MCP on olemassa
Malli yksinään ei pysty näkemään yrityksen yksityisiä asiakirjoja, tarkastelemaan paikallista varastoa, kysymään reaaliaikaista tietokantaa tai kutsumaan sisäistä palvelua. Kehittäjät ovat perinteisesti yhdistäneet nämä kyvyt kertaluonteisten liitännäisten ja sovelluskohtaisen API:n kautta.
Tämä lähestymistapa aiheuttaa integraatio-ongelman. Jos kymmenen tekoälysovellusta jokaisen täytyy yhdistää kymmeneen järjestelmään, tiimit saattavat päätyä ylläpitämään kymmeniä räätälöityjä sovittimia. Jokainen sovitin voi esittää työkaluja, kontekstia, todennusta, virheitä ja päivityksiä eri tavoin.
MCP luo yhteisen sopimuksen. MCP-yhteensopiva sovellus voi kommunikoida MCP-palvelimien kanssa, jotka tarjoavat kyvykkyyksiä tunnetussa muodossa. Virallinen Model Context Protocol -määrittely määrittelee protokollan, kun taas yksittäiset isännät ja palvelimet päättävät, mitä ominaisuuksia ja turvallisuuskäytäntöjä ne tukevat.
MCP-arkkitehtuuri
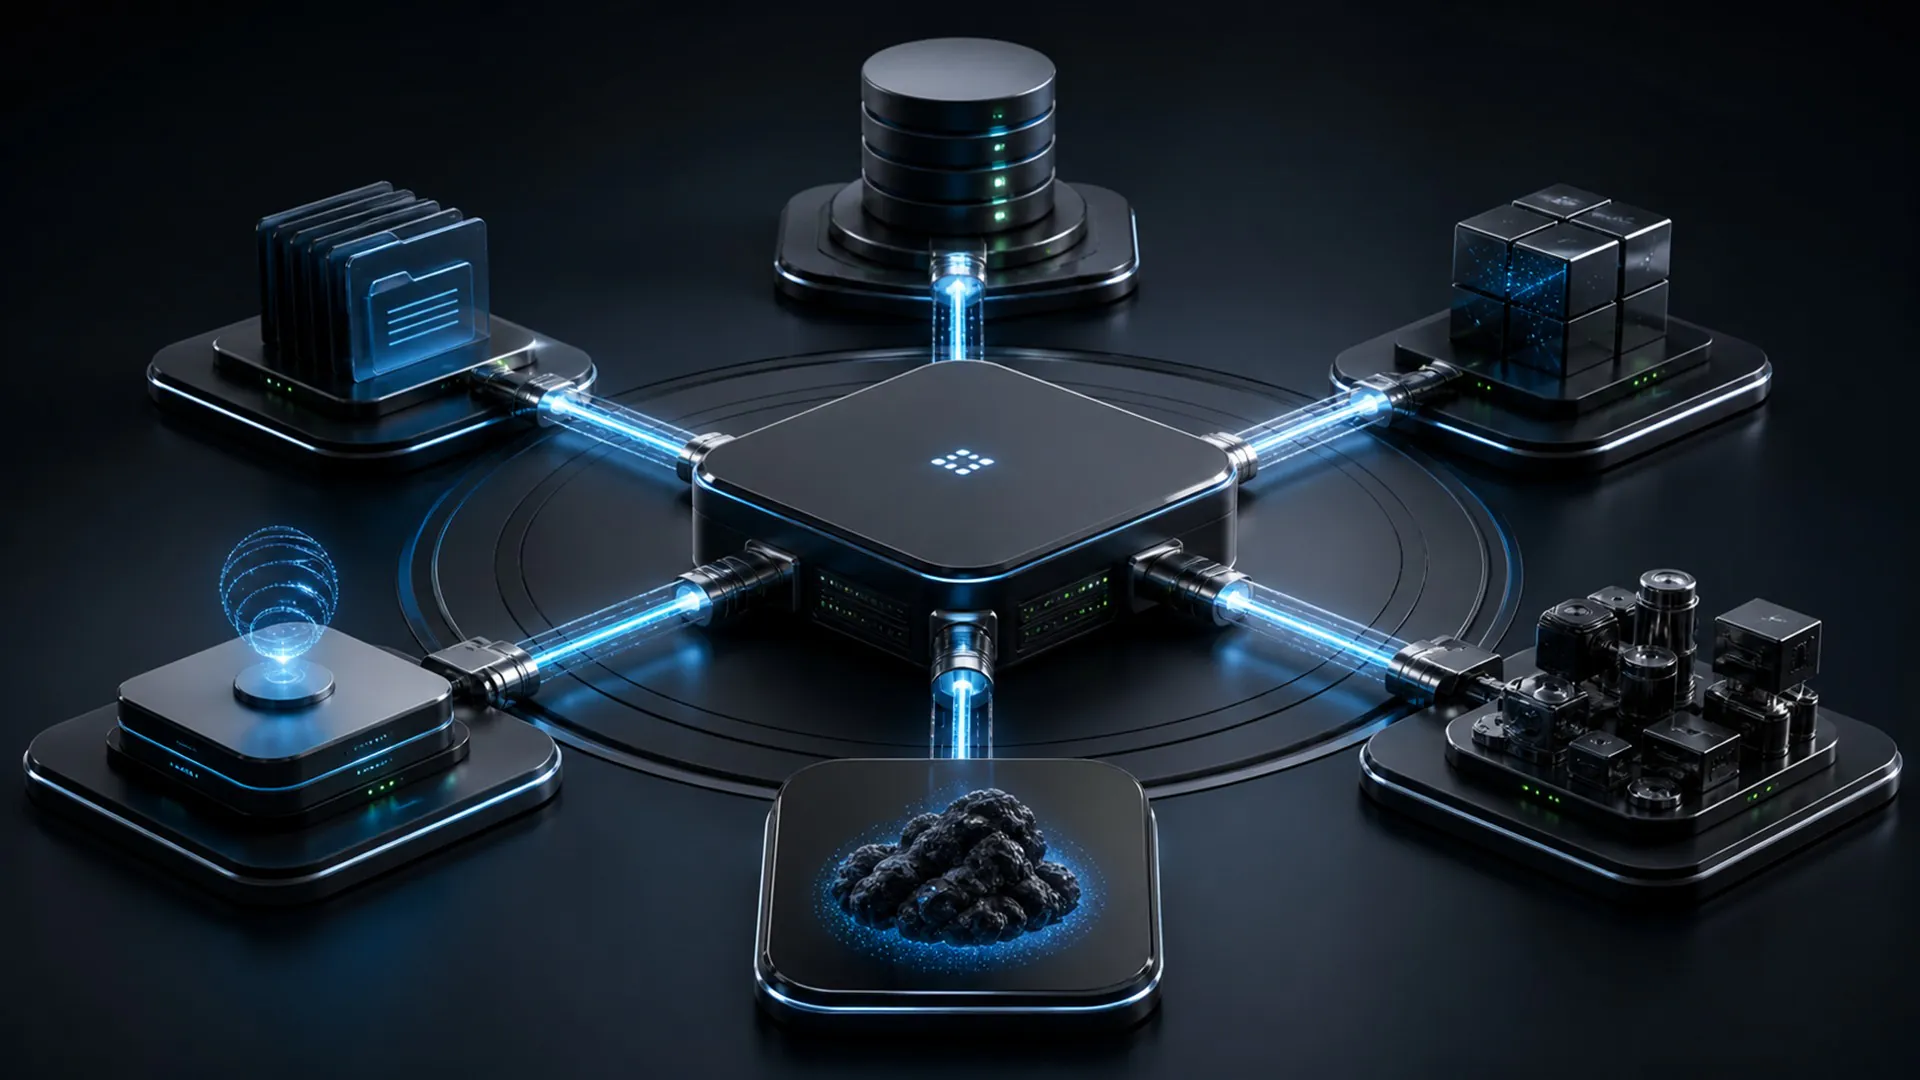
MCP erottaa tekoälysovelluksen keskustelun ja mallilogiikan jokaisen tietolähteen tai palvelun vaatimalta integraatioslogiikalta. Isäntä voi ylläpitää useita asiakasyhteyksiä samanaikaisesti – yhtä tiedostojärjestelmäpalvelimelle, yhtä tietokantapalvelimelle ja toista liiketoimintasovellukselle – samalla kun se esittelee niiden kyvykkyydet mallille yhdenmukaisen rajapinnan kautta.
Palvelin ei välttämättä ole etäinen internet-palvelu. Se voi toimia paikallisesti työpöytäsovelluksen vieressä, yritysverkossa tai etäpalveluna. Tämä käyttöönotto vaikuttaa siirtoon ja luottamusrajaan, mutta ei keskeiseen suhteeseen: asiakas löytää kyvykkyyksiä palvelimelta ja vaihtaa sen kanssa rakenteellisia viestejä.
MCP käyttää isäntä-asiakas-palvelin-arkkitehtuuria.
- Isäntä: käyttäjän kanssa vuorovaikuttava tekoälysovellus, kuten avustaja, koodausympäristö tai agenttialusta.
- Asiakas: isäntäluoma protokollakomponentti, jonka tarkoitus on ylläpitää yhteyttä tiettyyn MCP-palvelimeen.
- Palvelin: ohjelma, joka tarjoaa valittuja työkaluja, resursseja tai kehotteita MCP-asiakkaille.
Isäntä voi muodostaa yhteyden useisiin palvelimiin samanaikaisesti. Yksi palvelin voi tarjota pääsyn tiedostovarastoon, toinen projektinhallintajärjestelmään ja kolmas sisäiseen tietokantaan. Isäntä on edelleen vastuussa käyttäjäkokemuksesta, mallin orkestroinnista, suostumuksesta ja mallikontekstiin sijoitetusta tiedosta.
Viestit on rakenteellisesti JSON-RPC‑konventioiden mukaisia. Alustusvaiheessa osallistujat neuvottelevat protokollaversioista ja -kyvykkyyksistä. Tämä neuvottelu on tärkeä, koska asiakkaiden ja palvelimien ei tarvitse toteuttaa kaikkia valinnaisia ominaisuuksia.
Työkalut, resurssit ja kehotteet
| Isäntä | Tekoälysovellus, joka koordinoi käyttäjäkokemuksen ja käyttöoikeudet. |
|---|---|
| Asiakas | Isäntä ylläpitämä protokollayhteys yhdelle palvelimelle. |
| Palvelin | Ohjelma, joka tarjoaa työkaluja, resursseja tai kehotteita. |
| Tulos | Rakenteelliset tiedot, jotka palautetaan isännälle hyväksytyn kutsun jälkeen. |
MCP järjestää palvelimen tarjoamat ominaisuudet useisiin perusmuotoihin. Kolme tutuinta ovat työkalut, resurssit ja kehotteet.
Työkalut
Työkalu on suoritettava funktio, jonka AI-sovellus voi kutsua. Esimerkkejä ovat asiakastietokannan haku, ongelman luominen, kyselyn suorittaminen tai nykyisen varaston hakeminen. Työkalun määritelmä sisältää nimen, kuvauksen ja syöteskeeman, jotta malli ja suoritusaikainen ympäristö tietävät, mitä argumentteja odotetaan.
Työkalun käyttö voi muuttaa ulkoisia järjestelmiä, joten isäntien tulisi näyttää merkityksellisiä kuvauksia, tarkistaa syötteet, soveltaa oikeuksia ja vaatia vahvistus merkittäville toiminnoille.
Resurssit
Resurssi on konteksti, jonka sovellus voi lukea, kuten tiedosto, tietokantatietue, dokumentaatiosivu tai luotu raportti. Resurssit käyttävät tunnisteita ja voivat paljastaa metatietoja, kuten nimen ja mediatyypin. Ne tarjoavat isännille standardoidun tavan löytää ja hakea tietoa ilman, että jokainen lukuoperaatio esitetään toimintona.
Kehotteet
Kehotteet ovat uudelleenkäytettäviä malleja tai työnkulkuja, jotka palvelin tekee isännän saataville. Ne voivat auttaa käyttäjiä kutsumaan ominaisuutta oikein, tarjota rakenteellisia argumentteja tai yhdistää toimialakohtaiset ohjeet relevanttiin kontekstiin.
MCP tukee myös kykyjä vastakkaiseen suuntaan. Neuvottelun mukaan palvelin voi pyytää isäntää hakemaan mallin täydennyksiä tai käyttäjän syötettä. Tärkeä suunnitteluperiaate on eksplisiittinen kykyjen neuvottelu sen sijaan, että oletetaan jokaisen osallistujan pystyvän suorittamaan kaikki toiminnot.
Mitä tapahtuu MCP-työkalukutsun aikana?
Kuvitellaan AI-koodausavustaja, joka on yhdistetty versionhallintaanalyysipalvelimeen.
- Isäntä muodostaa yhteyden MCP-palvelimeen ja neuvottelee tuetut ominaisuudet.
- Asiakas pyytää luettelon saatavilla olevista työkaluista.
- Palvelin palauttaa rakenteelliset työkalumääritelmät, mukaan lukien niiden syöteskeemat.
- Isäntä tekee valitut työkalukuvaukset mallille saataville.
- Malli ehdottaa työkalukutsua, esimerkiksi funktion viitteiden hakua.
- Isäntä tarkistaa politiikan ja tarvittaessa pyytää käyttäjän hyväksynnän.
- Asiakas lähettää vahvistetun pyynnön palvelimelle.
- Palvelin suorittaa toiminnon ja palauttaa rakenteellisen sisällön tai virheen.
- Isäntä päättää, mikä osa tuloksesta annetaan mallille seuraavaa vaihetta varten.
MCP standardisoi vaihdon, mutta se ei päätä, voidaanko mallia luottaa työkalun kutsumiseen. Tämä päätös kuuluu isännälle ja sen politiikkakerrokselle.
MCP ei korvaa API-rajapintoja
MCP-palvelin käärii usein olemassa olevia API-rajapintoja, ohjelmistokehityspaketteja, komentorivityökaluja tai tietokanta-ajureita. Nämä taustalla olevat rajapinnat suorittavat edelleen varsinaisen työn. MCP lisää niiden päälle AI-suuntaisen löytö- ja vuorovaikutuskerroksen.
Tämä ero selittää, miksi MCP on täydentävä REST-, GraphQL- ja muille sovellusrajapinnoille. Maksupalvelu voi säilyttää kypsän API-rajapintansa, kun taas MCP-palvelin paljastaa tarkkaan rajoitetun osajoukon toiminnoista mallille sopivilla kuvauksilla ja skeemoilla.
MCP vs. Funktiokutsu
Funktio- tai työkalukutsu on mallin kyky: malli voi palauttaa rakenteellisen pyynnön funktion kutsumiseksi. MCP on protokolla työkalujen ja kontekstin tarjoajien löytämiseen ja niiden kanssa kommunikointiin.
Kaksi usein toimivat yhdessä. MCP-palvelin kertoo isännälle, mitkä työkalut ovat olemassa. Isäntä esittelee valitut määritelmät mallille. Malli lähettää työkalukutsun. Isäntä käyttää sitten MCP:tä lähettääkseen pyynnön oikealle palvelimelle.
MCP vs. Agentti2Agentti
MCP yhdistää AI-sovelluksen kykyihin ja kontekstiin. Agentti2Agentti, tai A2A, keskittyy autonomisten agenttien väliseen viestintään, jotka voivat kuulua eri järjestelmiin tai organisaatioihin.
Käytännöllinen järjestelmä voi käyttää molempia. Agentti voi käyttää MCP:tä päästäkseen käsiksi omiin työkaluihinsa ja tietoihinsa, ja sitten käyttää A2A:ta delegoidakseen laajemman tehtävän toiselle agentille. MCP vastaa kysymykseen “Kuinka tämä sovellus voi käyttää kyseistä kykyä?” A2A vastaa “Kuinka nämä agentit voivat koordinoida työtä?”
Turvallisuusriskit ja -ohjaus
Turvallinen isäntä ylläpitää eksplisiittistä sallittujen palvelimien ja työkalujen listaa, näyttää merkityksellisen suostumuksen, kun pääsy myönnetään, ja liittää jokaisen kutsun käyttäjän tai työkuorman identiteettiin, joka sen valtuutti. Työkalujen skeemojen tulee olla riittävän kapeita hylkäämään odottamattomat argumentit, kun taas auditointilokit tulisi kirjata palvelin, toiminto, syötteet, tuloksen tila ja hyväksymispolku.
Palautetut resurssit ja työkalujen tulokset ovat myös kehotus-injektioalusta. MCP:n kautta luettu asiakirja saattaa sisältää tekstiä, joka kehottaa mallia ohittamaan ohjeensa tai vuotamaan tietoja. Isännän on säilytettävä ero epäluotettavan sisällön ja järjestelmäpolitiikan välillä, ja sen tulisi estää yhden palvelimen tulosteen hiljainen laajentaminen toisen palvelimen oikeuksiin.
Standardisointi parantaa yhteentoimivuutta, mutta se ei tee palvelimesta luotettavaa. MCP-palvelin voi paljastaa arkaluonteisia tietoja, harhaanjohtavia työkalukuvauksia, epävarmoja toimintoja tai vaarantuneita riippuvuuksia. Epäluotettava sisältö, joka haetaan resurssin kautta, voi myös sisältää kehotus-injektio-ohjeita, joiden tarkoitus on manipuloida mallia.
Tärkeitä hallintatoimia ovat:
- Vähiten oikeuksia: anna kullekin palvelimelle vain ne tunnistetiedot ja laajuus, jotka sen tarkoitukseen tarvitaan.
- Palvelimen luottamus: tarkista palvelimien lähde, koodi, omistajuus ja päivityspolku ennen niiden yhdistämistä.
- Käyttäjän näkyvyys: tee selväksi, mikä palvelin vastaanottaa tiedot ja mitä toimintoa se suorittaa.
- Syötteen validointi: pakota skeemat ja liiketoimintasäännöt mallin ulkopuolelle.
- Hyväksymisrajat: vahvista arkaluonteiset, ulkoiset, taloudelliset tai tuhoavat toiminnot.
- Datan minimointi: vältä koko asiakirjojen tai keskustelujen lähettämistä, kun tarvitaan vain pieni osa.
- Kirjaus ja peruutus: tallenna kutsut, seuraa poikkeavuuksia ja tee tunnistetietojen ja yhteyksien poistamisesta helppoa.
MCP-projekti jatkaa arkkitehtuurinsa ja turvallisuusohjeidensa tarkentamista. Projektin 2026 specification update havainnollistaa, miten standardi kehittyy kohti yksinkertaisempaa infrastruktuuria, valtuutusta ja tuotantokäyttöönottoa.
Milloin kehittäjien tulisi käyttää MCP:tä?
MCP sopii hyvin, kun useat AI-asiakkaat tarvitsevat yhdenmukaisen yhteyden samaan toiminnallisuuteen, kun työkalujen on oltava löydettävissä suorituksen aikana tai kun tiimi haluaa erottaa AI-orkestroinnin järjestelmäkohtaisesta integrointikoodista.
Suora funktiokutsu voi olla yksinkertaisempi pienelle sovellukselle, jossa on yksi tiukasti hallittu taustajärjestelmä. Protokollan käyttöönotto tuo mukanaan oman operatiivisen työn: palvelimen elinkaaren hallinta, yhteensopivuustestaus, todennus, havaittavuus ja hallinnointi.
Mitä muistaa Model Context Protocolista (MCP)
MCP on yhteinen kieli AI-sovellusten ja niiden ympärillä olevien työkalujen sekä kontekstin välillä. Sen arvo syntyy erillisten integraatiokäytäntöjen korvaamisesta löydettävällä, rakenteellisella ja laajennettavalla protokollalla.
Standardi ei poista huolellisen suunnittelun tarvetta. Isäntien on edelleen päätettävä, mitä palvelimia luotetaan, mitä toiminnallisuuksia paljastetaan, mitä tietoja jaetaan ja milloin henkilö on hyväksyttävä toiminto. MCP tekee yhteyksistä siirrettäviä; hallinnointi tekee niistä turvallisia ja hyödyllisiä.