
AI:n perusteet
Mitä AI-suojamekanismit ovat? Kuinka tuotantojärjestelmät ohjaavat mallin käyttäytymistä
AI-rajaverkot ovat kerrostettuja teknisiä ja menettelyllisiä kontrolleja, jotka rajoittavat syötteitä, toimintoja, tuloksia ja eskalaatiota mallin tai agentin ympärillä. Tämä opas selittää mekanismin, kompromissit, arvioinnin ja käytännössä merkitykselliset kontrollit.

 Lisää Unite.AI suosikkilähteisiisi Google-palvelussa
Keskeiset kohdatSuojakaiteet lasketaan todellisiksi kontrolleiksi vain silloin, kun omistajuus…
Näytä lisää
- Suojakaiteet lasketaan todellisiksi kontrolleiksi vain silloin, kun omistajuus, laajuus, laukaisin ja varmennus ovat eksplisiittisiä.
- Yksi järjestelmäkehote ei voi valvoa kaikkia rajoja ja luo väärän turvallisuudentunteen.
- Huonosta lopputuloksesta taaksepäin tehty analyysi löytää usein ratkaisevan virheen ennen kuin malli käynnistyi.
AI-suojamekanismit ovat kerroksellisia teknisiä ja menettelyllisiä ohjaimia, jotka rajoittavat syötteitä, toimintoja, tuloksia ja eskalaatiota mallin tai agentin ympärillä.
AI-suojamekanismit ansaitsevat tarkan selityksen, koska niiden nimi tunnistaa tietyn tiedonkulun, koulutusvalinnan, suoritusaikamekanismin tai hallintarajan. Jos niitä pidetään synonyyminä termille “edistynyt AI”, väitteiden testaaminen käy mahdottomaksi. Tämä opas seuraa käsitettä sen syötteestä ja oletuksista havaittavaan tulokseen, ja testaa sen jälkeen sen oikopolun, jonka kanssa se todennäköisimmin sekoittuu.
AI-suojamekanismit: Määritelmä, raja ja tarkoitus
AI-suojamekanismit ovat kerroksellisia teknisiä ja menettelyllisiä ohjaimia, jotka rajoittavat syötteitä, toimintoja, tuloksia ja eskalaatiota mallin tai agentin ympärillä. Määritelmä sisältää kolme käytännön sitoumusta: on tunnistettava syöte, AI-suojamekanismeille ominainen muunnos tai päätös, sekä tulos, jota voidaan arvioida suhteessa määriteltyyn tavoitteeseen. Jos jokin näistä elementeistä puuttuu, termi voi kuvata pyrkimystä eikä toteutettua mekanismia.
Luotettava AI edellyttää näyttöä koko elinkaaren ajan. Ohjaus on merkityksellinen vain, kun sen omistaja, laajuus, käynnistin, odotettu käyttäytyminen ja vahvistusmenetelmä on selkeästi määritelty. AI-suojamekanismeissa tämä järjestelmänäkökulma on tärkeä, koska suorituskykyyn vaikuttavat ympäröivät tiedot, käyttöliittymät, laitteisto, käyttöoikeudet ja ihmiset, vaikka perusmalli pysyisi muuttumattomana. Hyödyllinen selitys erottaa siis mallin oppiman käyttäytymisen tuotteesta, joka päättää milloin, missä ja millä valtuutuksella kyseistä käyttäytymistä käytetään.
Lähin harhaanjohtava oikopolku on yksittäinen järjestelmäkehotus, jonka odotetaan valvovan kaikkia rajoja. Se saattaa jakaa näkyvän ominaisuuden AI-suojamekanismien kanssa, mutta se muuttaa syy‑seuraussuhdetta: erilainen näyttö vahvistaisi onnistumisen, erilaiset resurssit hallitsisivat kustannuksia, ja erilaiset ohjaimet estäisivät vahingot. Raja on siis operatiivinen eikä terminologinen.
AI-suojamekanismit: Viiden Vaiheen Toimintakartta
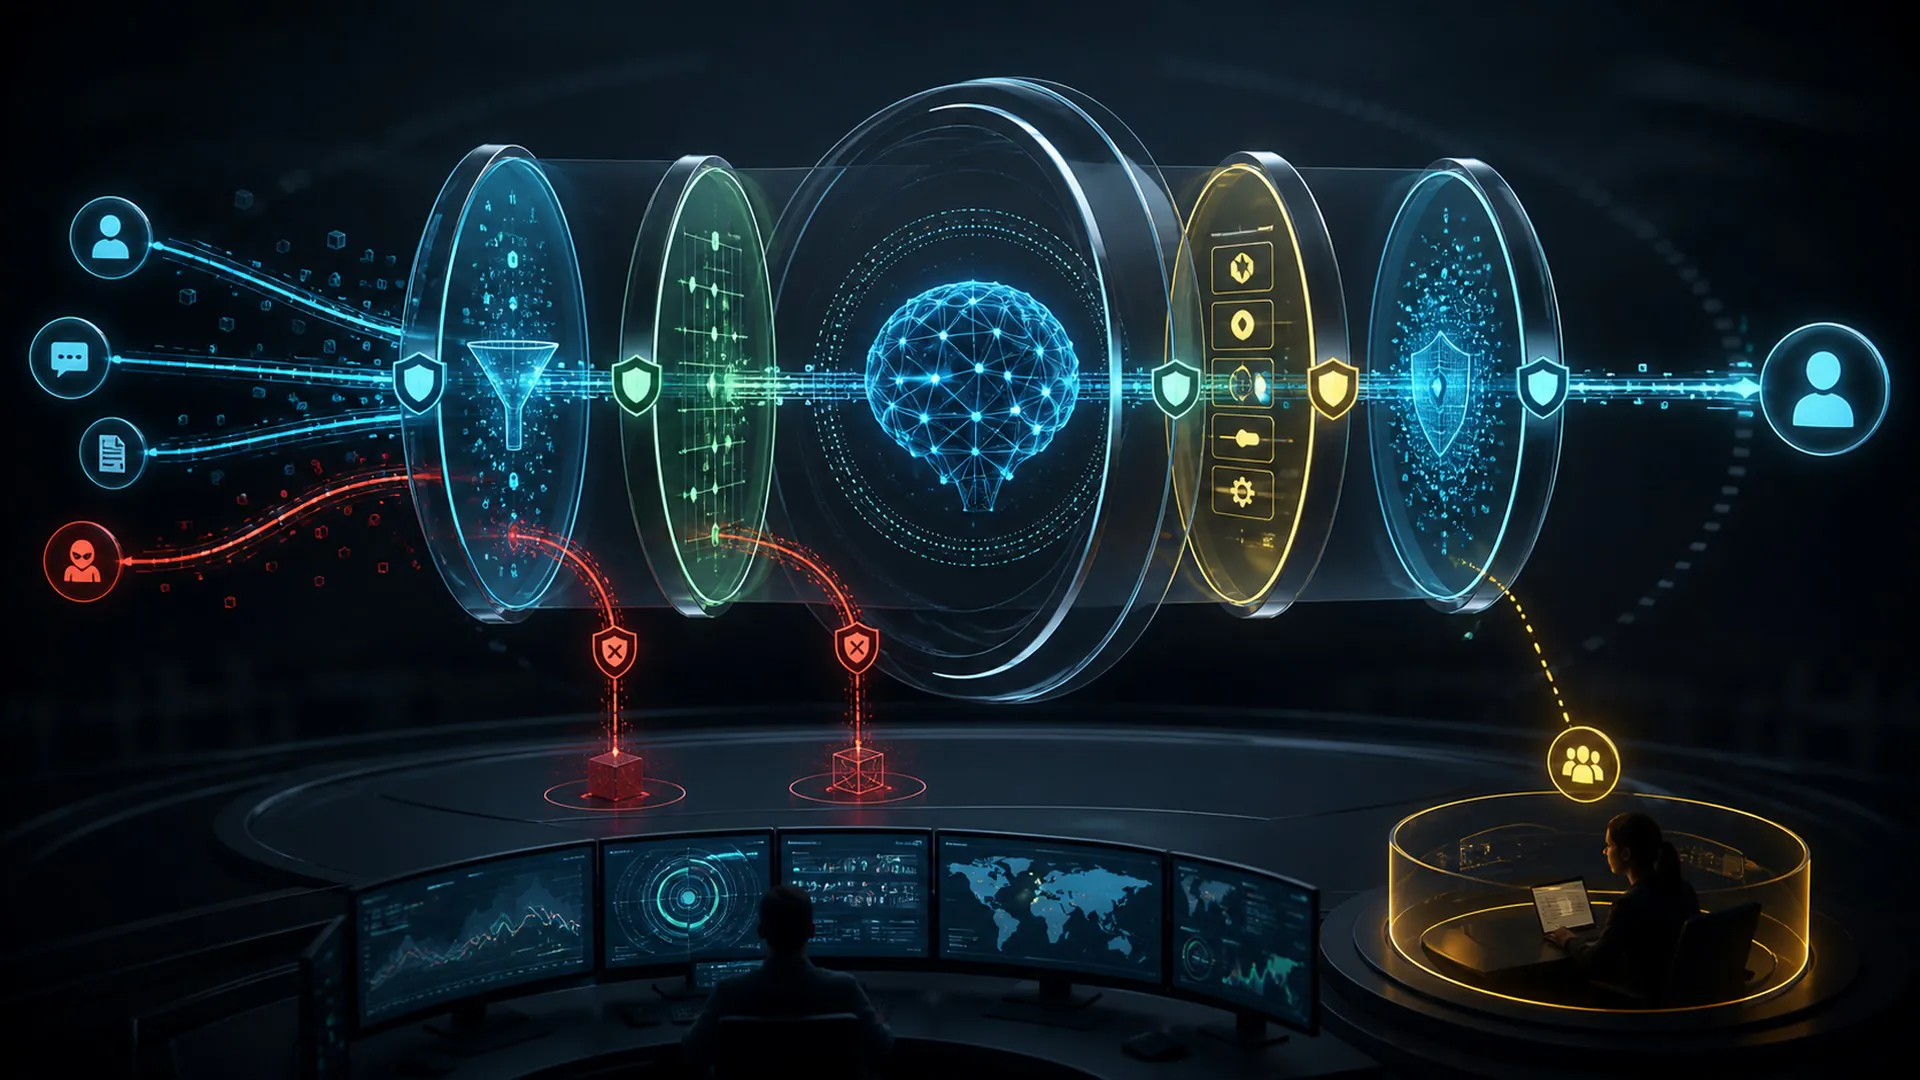
Kaavio on tiivis syy‑seurauskartta AI-suojamekanismeille, eikä se väitä, että jokainen toteutus käyttää viittä ohjelmistokomponenttia. Jotkut järjestelmät yhdistävät vaiheita ja toiset toistavat ne silmukassa. Kartta on hyödyllinen, koska se pakottaa jokaisen tiedon tai valtuutuksen muutoksen omaamaan omistajan, syötteen, tuloksen ja testin.
1. Luokittele pyyntö ja sovellettava käytäntö: Syöte ja oletukset AI-suojamekanismeissa
Tässä AI-suojamekanismien vaiheessa järjestelmän on luokiteltava sekä pyyntö että siihen sovellettava käytäntö. Oleellinen kysymys ei ole pelkästään, tapahtuuko operaatio, vaan mitä tietoa se kuluttaa, mitä tilaa se muuttaa ja millä todistuksella voidaan osoittaa, että muutos oli kelvollinen. Tarkastajan tulisi pystyä erottamaan operaatio yksittäisestä järjestelmäkehotuksesta, jonka odotetaan valvovan kaikkia rajoja, ja toistamaan sen tulos samoilla määritellyillä ehdoilla.
Siirtymä tähän AI-suojamekanismien vaiheeseen alkaa määritellystä tavoitteesta ja sen tulisi päättyä tulokseen, joka voi tukea kontekstin, työkalujen ja datan pääsyn rajoittamista. Kirjaa epävarmuus, hylätyt vaihtoehdot, resurssien käyttö sekä kaikki rajan kohdalla sovelletut ihmisen tai ohjelmiston ohjaukset. Tämä jälki on se kohta, jossa tiimit voivat havaita, voivatko suojamekanismit estää laillisen työn, tulla kierretyiksi tai luoda väärän turvallisuuden tunteen ennen kuin sama heikkous päätyy merkittävään tulokseen.
2. Rajoita kontekstia, työkaluja ja datan käyttöä: Representaatio tai päätös AI-suojamekanismeissa
Tässä AI-suojamekanismien vaiheessa järjestelmän on rajoitettava kontekstia, työkaluja ja datan käyttöä. Oleellinen kysymys ei ole pelkästään, tapahtuuko operaatio, vaan mitä tietoa se kuluttaa, mitä tilaa se muuttaa ja millä todistuksella voidaan osoittaa, että muutos oli kelvollinen. Tarkastajan tulisi pystyä erottamaan operaatio yksittäisestä järjestelmäkehotuksesta, jonka odotetaan valvovan kaikkia rajoja, ja toistamaan sen tulos samoilla määritellyillä ehdoilla.
Siirtymä tähän AI-suojamekanismien vaiheeseen alkaa pyynnön ja siihen sovellettavan käytännön luokittelulla, ja sen tulisi päättyä tulokseen, joka voi tukea ehdotettujen toimien vahvistamista ennen suorittamista. Kirjaa epävarmuus, hylätyt vaihtoehdot, resurssien käyttö sekä kaikki rajan kohdalla sovelletut ihmisen tai ohjelmiston ohjaukset. Tämä jälki on se kohta, jossa tiimit voivat havaita, voivatko suojamekanismit estää laillisen työn, tulla kierretyiksi tai luoda väärän turvallisuuden tunteen ennen kuin sama heikkous päätyy merkittävään tulokseen.
3. Vahvista ehdotetut toimenpiteet ennen toteutusta: Merkittävä muunnos AI-suojamekanismeissa
Tässä AI-suojamekanismien vaiheessa järjestelmän on vahvistettava ehdotetut toimenpiteet ennen toteutusta. Hyödyllinen kysymys ei ole pelkästään, tapahtuuko kyseinen operaatio, vaan mitä tietoa se kuluttaa, mitä tilaa se muuttaa ja millä todisteilla voidaan osoittaa, että muutos oli kelvollinen. Tarkastajan tulisi pystyä erottamaan operaatio yhdestä järjestelmäkehotteesta, jonka odotetaan valvovan jokaista rajaa, ja toistamaan sen tulos samoissa ilmoitetuissa olosuhteissa.
Siirtyminen tähän AI-suojamekanismien vaiheeseen alkaa rajoitetulla kontekstilla, työkaluilla ja datan pääsyllä, ja sen tulisi päättyä tulokseen, joka tukee tulosten ja muutetun tilan tarkastelua. Kirjaa epävarmuus, hylätyt vaihtoehdot, resurssien käyttö sekä kaikki rajalla sovelletut ihmisen tai ohjelmiston hallinnat. Tämä jälki on se kohta, jossa tiimit voivat havaita, voivatko suojamekanismit estää laillisen työn, tulla kierretyiksi tai luoda väärän turvallisuuden tunteen ennen kuin sama heikkous johtaa merkittävään lopputulokseen.
4. Tarkastele tuloksia ja muutettua tilaa: Rajoitus- ja vahvistusraja AI-suojamekanismeissa
Tässä AI-suojamekanismien vaiheessa järjestelmän on tarkasteltava tuloksia ja muutettua tilaa. Hyödyllinen kysymys ei ole pelkästään, tapahtuuko kyseinen operaatio, vaan mitä tietoa se kuluttaa, mitä tilaa se muuttaa ja millä todisteilla voidaan osoittaa, että muutos oli kelvollinen. Tarkastajan tulisi pystyä erottamaan operaatio yhdestä järjestelmäkehotteesta, jonka odotetaan valvovan jokaista rajaa, ja toistamaan sen tulos samoissa ilmoitetuissa olosuhteissa.
Siirtyminen tähän AI-suojamekanismien vaiheeseen alkaa ehdotettujen toimenpiteiden vahvistamisesta ennen toteutusta, ja sen tulisi päättyä tulokseen, joka tukee eskalointia, kirjaamista ja toiminnan parantamista poikkeamista oppimalla. Kirjaa epävarmuus, hylätyt vaihtoehdot, resurssien käyttö sekä kaikki rajalla sovelletut ihmisen tai ohjelmiston hallinnat. Tämä jälki on se kohta, jossa tiimit voivat havaita, voivatko suojamekanismit estää laillisen työn, tulla kierretyiksi tai luoda väärän turvallisuuden tunteen ennen kuin sama heikkous johtaa merkittävään lopputulokseen.
5. Eskaloi, kirjaa ja paranna toimintaa poikkeamista oppimalla: Tuloste, palaute ja pysäytyssääntö AI-suojamekanismeissa
Tässä AI-suojamekanismien vaiheessa järjestelmän on eskaloitava, kirjattava tapahtumat ja parannettava toimintaa poikkeamista oppimalla. Hyödyllinen kysymys ei ole pelkästään, tapahtuuko kyseinen operaatio, vaan mitä tietoa se kuluttaa, mitä tilaa se muuttaa ja millä todisteilla voidaan osoittaa, että muutos oli kelvollinen. Tarkastajan tulisi pystyä erottamaan operaatio yhdestä järjestelmäkehotteesta, jonka odotetaan valvovan jokaista rajaa, ja toistamaan sen tulos samoissa ilmoitetuissa olosuhteissa.
Siirtyminen tähän AI-suojamekanismien vaiheeseen alkaa tulosten ja muutetun tilan tarkastelusta, ja sen tulisi päättyä tulokseen, joka tukee seurantaa tai lopullista päätöstä. Kirjaa epävarmuus, hylätyt vaihtoehdot, resurssien käyttö sekä kaikki rajalla sovelletut ihmisen tai ohjelmiston hallinnat. Tämä jälki on se kohta, jossa tiimit voivat havaita, voivatko suojamekanismit estää laillisen työn, tulla kierretyiksi tai luoda väärän turvallisuuden tunteen ennen kuin sama heikkous johtaa merkittävään lopputulokseen.
Lue AI-suojamekanismien kartta eteenpäin ymmärtääksesi tuotannon ja taaksepäin diagnosoidaksesi epäonnistumisen. Eteenpäin suuntautuva analyysi kysyy, miten yksi vaihe syöttää seuraavan. Taaksepäin suuntautuva analyysi alkaa virheellisestä, hitaasta, kalliista tai epävarmasta tuloksesta ja jäljittää, mikä aikaisempi oletus sen mahdollisti. Käänteinen polku on usein se, missä tiimi havaitsee, että ratkaiseva virhe tapahtui ennen kuin malli tuotti mitään.
Käytännön esimerkki AI-suojamekanismeista
Rahoitusavustaja voi laatia pankkisiirto-ohjeen, mutta deterministisen säännön ja valtuutetun tarkastajan on hyväksyttävä sen suorittaminen.
Tämä esimerkki on informatiivinen, koska AI-suojamekanismit voidaan liittää havaittaviin syötteisiin, välitiloihin ja lopputulokseen sen sijaan, että niitä arvioitaisiin kiillotetun demonstraation perusteella. Tiukka testi rakentaisi tavallisia, vaikeita ja tahallisesti harhaanjohtavia tapauksia tilanteen ympärille, säilyttäisi vertailukohdan ilman tekniikkaa ja kirjaisi sekä keskimääräisen suorituskyvyn että yksittäisten epäonnistumisten vakavuuden.
Muuta yksi oletus AI-suojamekanismien esimerkissä ja toista analyysi. Poista pakollinen syöte, tuo esiin ristiriitainen signaali, rajoita laskentatehoa, muuta käyttäjäpopulaatiota tai pakota järjestelmä pidättäytymään. Mekanismi, joka onnistuu vain yhdessä huolellisesti järjestetyssä demonstraatiossa, ei ole osoittanut, että se yleistyy käyttöympäristöön.
AI-suojamekanismit vs. niiden yleisin oikopolku
AI-suojamekanismit supistetaan usein yhdeksi järjestelmäkehotteeksi, jonka odotetaan valvovan jokaista rajaa. Tämä supistus poistaa juuri sen rajan, joka määrittelee käsitteen. Se voi johtaa ostajia vertailemaan erilaisia tuotteita, tutkijoita liioittamaan, mitä kokeilu osoittaa, ja operaattoreita seuraamaan väärää signaalia käyttöönoton jälkeen.
| Linssi | Käytännön vastaus |
|---|---|
| Määritelmä | AI‑turvajärjestelmät ovat kerrostettuja teknisiä ja menettelyllisiä ohjaimia, jotka rajoittavat syötteitä, toimintoja, tulosteita ja eskalaatiota mallin tai agentin ympärillä. |
| Sekaannus | yksittäinen järjestelmäkehote, jonka odotetaan valvovan kaikkia rajoja. |
| Riski | turvajärjestelmät voivat estää laillisen työn, tulla kierretyiksi tai luoda virheellisen turvallisuuden tunteen. |
Vertailun tulisi myös tunnistaa analyysin yksikkö. AI‑turvajärjestelmiä käsittelevä artikkeli saattaa eristää mallin tai algoritmin, kun taas käyttöön otettu palvelu lisää haun, reitityksen, välimuistin, politiikat, identiteetin, käyttöliittymät ja valvonnan. Kaksi tuotetta voi käyttää samaa otsikkotermiä toteuttaen eri osia tästä pinosta. Kysy, mikä komponentti suorittaa määrittelevän muunnoksen ja mitkä muut komponentit ovat tarpeen raportoituun tulokseen.
Miksi AI‑turvajärjestelmät ovat tärkeitä nykyisissä AI‑järjestelmissä
AI‑turvajärjestelmät ovat nyt tärkeitä, koska AI‑järjestelmiin annetaan laajempia konteksteja, useampia modaliteetteja, enemmän suoritusaikaista laskentaa, laajempi työkaluvalikoima ja syvemmät yhteydet organisaation päätöksiin. Näissä olosuhteissa se, mikä aiemmin näytti tutkimukselliselta yksityiskohdalta, voi määrätä viiveen, turvallisuuden, saavutettavuuden, ympäristökustannukset, tuotelaadun tai oikeudellisen vastuullisuuden.
Oleellinen mittari ei ole se, pystyvätkö AI‑turvajärjestelmät tuottamaan yhden vaikuttavan tuloksen. Kyse on siitä, parantaako tekniikka merkityksellistä lopputulosta erilaisissa edustavissa olosuhteissa ja tekee sen tehokkaammin kuin yksinkertaisempi perusmalli. Raportoi jakaumat, epäonnistumiskategoriat, pitkän hännän viive, resurssien käyttö ja vaikuttavat alaryhmät sen sijaan, että tiivistäisit kaikki tulokset yhdeksi keskiarvoksi.
Seuraa sekä teknisiä mittareita että vaikutuksia ihmisiin. Dokumentoi epävarmuus, säilytä alkuperä, mahdollista eskalointi ja suunnittele palautuminen ennen kuin järjestelmä altistuu muuttuville todellisissa olosuhteissa tapahtuville tilanteille. Kun tätä sovelletaan erityisesti AI‑turvajärjestelmiin, kurinalaisuus tekee todisteista siirrettäviä: toinen tiimi voi arvioida, onko väitetty hyöty todennäköisesti kestävä erilaisessa mallissa, kielessä, laitteistoympäristössä, aineistossa, käyttäjäpopulaatiossa tai riskinsietokyvyssä.
AI‑turvajärjestelmien tarjoamat hyödyt
Vahvin syy käyttää AI‑turvajärjestelmiä on, että ne voivat kohdistaa suunnitellun pullonkaulan suoraan. Toteutuksesta riippuen hyöty voi ilmetä parempana perustana, tarkempana esityksenä, parantuneena yleistymisenä, alhaisempana viiveenä, vähentyneenä muistinkäsittelynä, selkeämpänä vastuullisuutena tai turvallisempana rajana malliehdotuksen ja todellisen toiminnon välillä.
Hyödyt tulisi ilmaista päätöksinä ja mittareina. “Älykkäämpi” ei ole hyväksymiskriteeri AI‑turvajärjestelmille. Hyödyllinen tavoite saattaa määrittää virheasteen vaikeissa tapauksissa, palautumisen ristiriitaisen evidenssin jälkeen, kustannuksen liikenteen persentiilissä, ihmisen tarkistuksen ajan, kalibroinnin tai sen, kuinka suuri prosentti toimista pysyy määritellyn valtuutusrajan sisällä.
Epäonnistumistila, joka määrittelee AI‑turvajärjestelmät
Keskeinen rajoitus on, että turvajärjestelmät voivat estää laillisen työn, tulla kierretyiksi tai luoda virheellisen turvallisuuden tunteen. Tämä epäonnistuminen ei ole jälkikäteen lisättävä kohta kehityksen valmistuttua. Sen tulisi muokata datan keruuta, arkkitehtuuria, oikeuksia, arviointia, julkaisukäytäviä ja valvontaa AI‑turvajärjestelmille alusta alkaen.
AI‑turvajärjestelmien ohjaus on hyödyllinen vain, jos se toimii ennen kallista tai peruuttamatonta seurausta. Tunnista epäonnistumisen varhaisin havaittavissa oleva edeltäjä, aseta kynnys tai sääntö, määritä vastuullinen omistaja ja testaa palautuminen. Käyttötapauksesta riippuen palautuminen voi tarkoittaa pidättäytymistä, siirtymistä yksinkertaisempaan järjestelmään, lisätodisteiden pyytämistä, eskaloimista henkilölle, mallin palauttamista tai toiminnon täydellistä pysäyttämistä.
Arviointisuunnitelma AI‑turvajärjestelmille
Aloita AI-suojamekanismien arviointi kirjoittamalla päätös, jonka todisteiden on tuettava. Määritä toiminta‑populaatio, virheellisen tuloksen seuraukset, päätöksenteon hetkellä käytettävissä oleva tieto ja yksinkertaisin uskottava vaihtoehto. Tämä estää vertailuarvon muuttumisen tavoitteeksi pelkästään siksi, että sen suorittaminen on helppoa.
Käytä koskematonta testijoukkoa hallittuihin vertailuihin ja sen jälkeen validoi AI-suojamekanismit vaiheistetussa käyttöympäristössä. Offline‑arviointi tekee variantit vertailukelpoisiksi; varjotila, rajatut kokeilukäyttöönotot, nopeusrajoitukset tai hyväksyntäportit paljastavat, miten todellinen liikenne, palautesilmukat ja ihmiset muuttavat käyttäytymistä. Käyttöönotto‑vaiheessa tulisi olla selkeä pysäytysehto sen sijaan, että oletetaan jokaisen parannuksen ansaitsevan täyden käyttöönoton.
Versioi AI-suojamekanismien toistamiseen tarvittavat syötteet: lähdedata, esikäsittely, tokenisoija tai enkooderi, mallin painot, konfiguraatio, kehotus tai politiikka, hakemisto, arviointijoukko, laitteisto-oletukset ja palvelukoodi soveltuvin osin. Ilman alkuperä- ja versiotietoja tiimi ei voi sanoa, johtuuko muuttunut tulos tekniikasta, ympäristöstä vai huomaamattomasta putkistomuokkauksesta.
Lopuksi kysy, mikä havainto kumoaisi väitteen, että AI-suojamekanismit auttavat. Jos mikään tulos ei voi peruuttaa käyttöönottopäätöstä, arviointi on markkinointia. Ennalta määritellyt hyväksymiskynnysarvot ja säilytetty vahvistusjoukko muuttavat harjoituksen todisteeksi.
Kysymyksiä, jotka kannattaa esittää ennen AI-suojamekanismien käyttöönottoa
- Tavoite: Mikä mitattavissa oleva pullonkaula AI-suojamekanismien on tarkoitus ratkaista?
- Mekanismi: Mikä viidestä vaiheesta sisältää erottuvan muunnoksen?
- Vertailukohta: Miten se vertautuu yhteen järjestelmäkehotukseen, jonka odotetaan valvomaan kaikkia rajoja, tai johonkin yksinkertaisempaan vaihtoehtoon?
- Todisteet: Mitkä tavalliset, vaikeat, adversaariset ja alaryhmätapaukset testattiin?
- Toiminnot: Mitkä viive-, muisti-, laskenta‑, energia‑, ylläpito‑ ja tarkastuskustannukset ilmenevät mittakaavassa?
- Riski: Miten tiimi havaitsee, että suojamekanismit voivat estää laillista työtä, tulla kierretyiksi tai luoda väärän turvallisuudentunteen?
- Palautuminen: Voiko järjestelmä pidättäytyä, palautua, peruuttaa tai eskaloida ennen vahinkoa?
Ensisijaiset lähteet AI-suojamekanismien tutkimiseen
Auktoriteettiset lähtökohdat AI-pinon osalle, joka ympäröi AI-suojamekanismeja, sisältävät NIST AI Risk Management Framework, C2PA specifications ja NIST Privacy Framework. Lue ne yhdessä tarkasteltavan mallin, datan, laitteiston ja kyseisen lainkäyttöalueen dokumentaation kanssa. Yleinen lähde voi määritellä mekanismin, mutta vain käyttöönottoon kohdistuva todiste voi osoittaa, että tietty toteutus on sopiva.
Mitä pitää muistaa AI-suojamekanismeista
AI-suojamekanismit ovat määritelty mekanismi laajemmassa sosio‑teknisessä järjestelmässä. Niiden arvo syntyy tietyn tuloksen parantamisesta selkeissä olosuhteissa, ei pelkästä nimeämisestä. Viiden vaiheen kartta tekee niiden tiedonkulun näkyväksi, vertailu osoittaa, mitä ne eivät ole, ja ohjauspolku näyttää, missä vastuullinen operaattori voi puuttua.
Käytännöllinen sääntö AI-suojamekanismeille on määritellä tavoite, verrata sitä uskottavaan vertailukohtaan, testata merkityksellisin epäonnistuminen ja säilyttää muutoksen seurantaan tarvittavat todisteet. Kun nämä osat ovat paikallaan, käsite muuttuu insinööri‑ ja hallintavalinnaksi, jota voidaan arvioida. Ilman niitä se pysyy lupaavana nimenä, joka liitetään tuntemattomaan toimintariskiin.


