
Fundamentos de la IA
¿Qué son los guardarraíles de IA? Cómo los sistemas de producción controlan el comportamiento del modelo
Los guardarraíles de IA son controles técnicos y procedimentales en capas que limitan entradas, acciones, salidas y escaladas alrededor de un modelo o agente. Esta guía explica el mecanismo, los compromisos, la evaluación y los controles que importan en la práctica.

 Añade Unite.AI a tus fuentes preferidas en Google
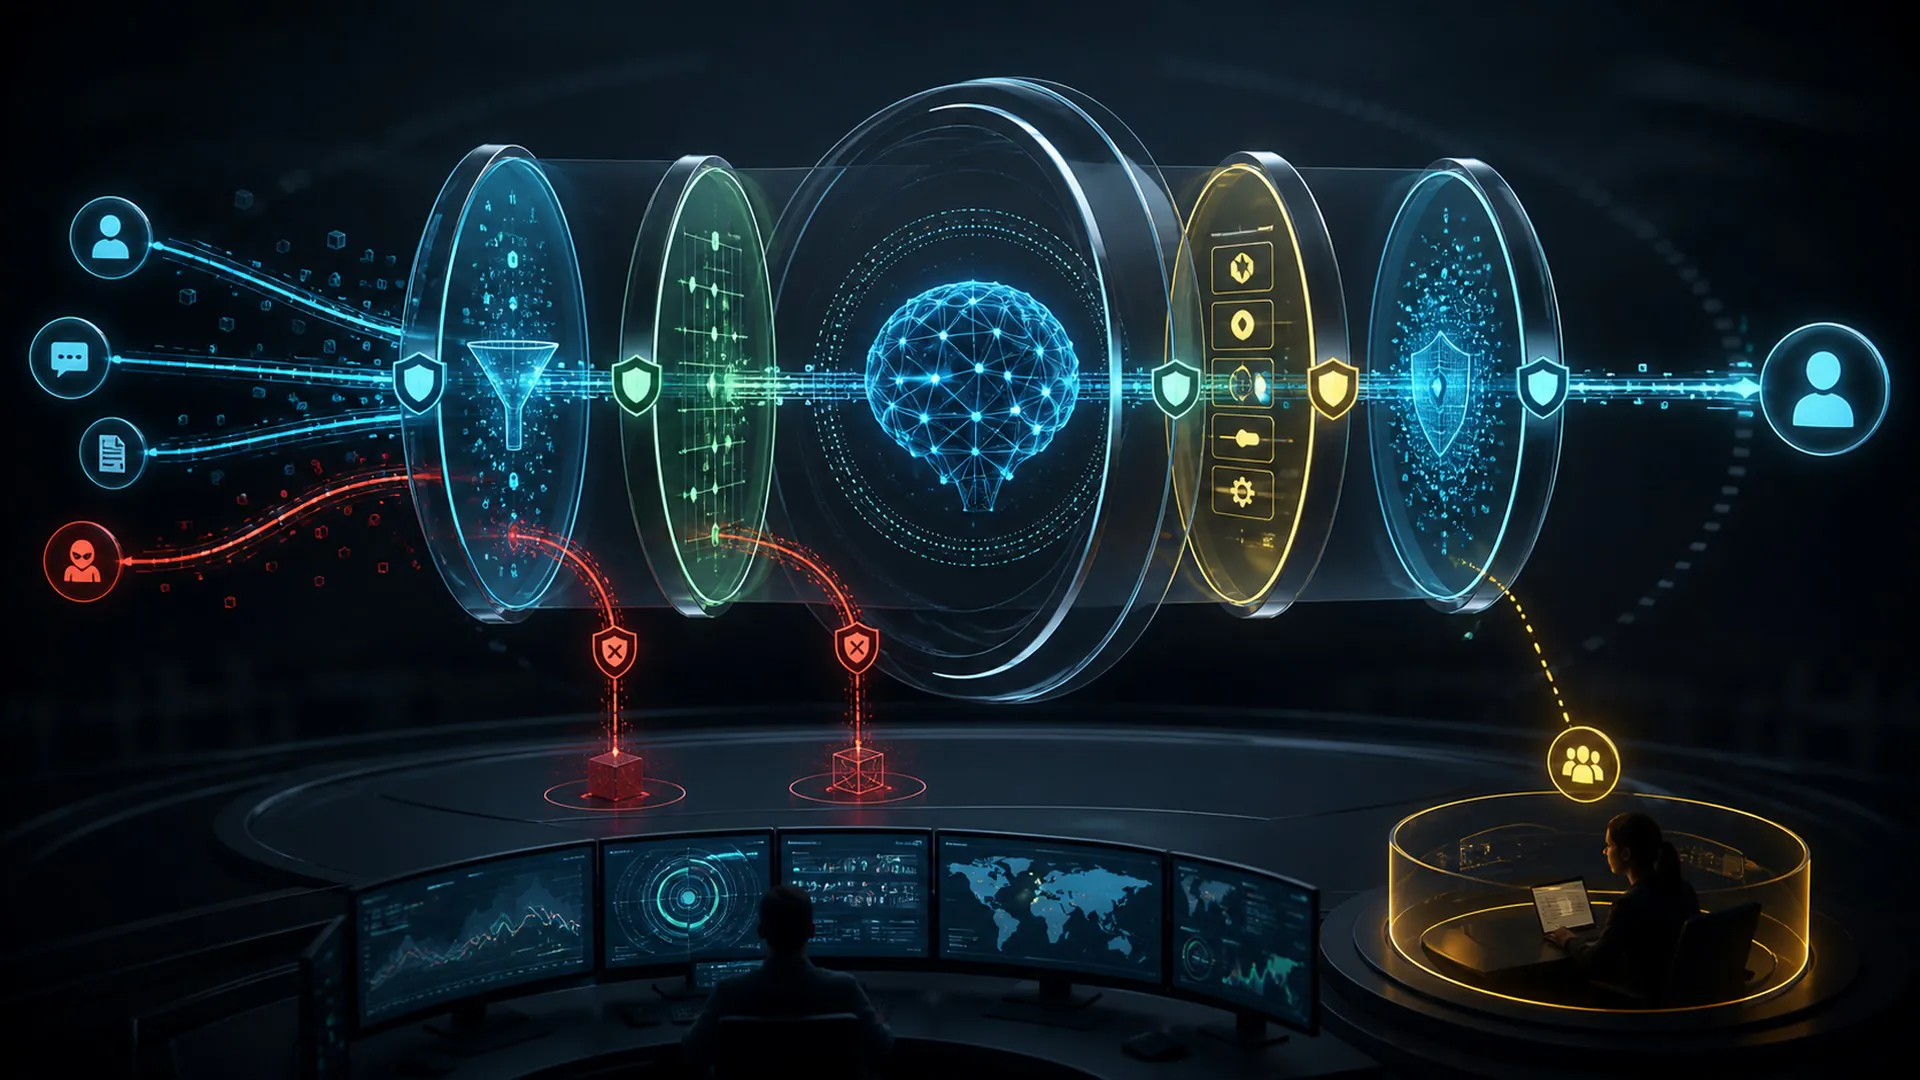
Los guardarraíles de IA son controles técnicos y procedimentales en capas que restringen las entradas, acciones, salidas y escaladas alrededor de un modelo o agente.
Los guardarraíles de IA merecen una explicación precisa porque su nombre identifica un flujo de información, una elección de entrenamiento, un mecanismo de tiempo de ejecución o un límite de gobernanza particular. Tratarlo como sinónimo de “IA avanzada” hace que las afirmaciones sean imposibles de probar. Esta guía sigue el concepto desde sus entradas y suposiciones hasta su resultado observable, y luego prueba el atajo que es más probable que se confunda con él.
Guardarraíles de IA: Definición, Límite y Propósito
Los guardarraíles de IA son controles técnicos y procedimentales en capas que restringen las entradas, acciones, salidas y escaladas alrededor de un modelo o agente. La definición contiene tres compromisos prácticos: existe una entrada identificable, una transformación o decisión que es característica de los guardarraíles de IA, y un resultado que puede evaluarse frente a un objetivo declarado. Si falta alguno de esos elementos, la etiqueta puede describir una aspiración más que un mecanismo implementado.
La IA confiable requiere evidencia a lo largo del ciclo de vida. Un control solo es significativo cuando su propietario, alcance, desencadenante, comportamiento esperado y método de verificación son explícitos. Para los guardarraíles de IA, esta visión sistémica es importante porque el rendimiento puede determinarse por los datos, interfaces, hardware, permisos y personas circundantes, incluso cuando el modelo subyacente no cambia. Por lo tanto, una explicación útil separa el comportamiento aprendido del modelo del producto que decide cuándo, dónde y con qué autoridad se utiliza ese comportamiento.
El atajo engañoso más cercano es un único prompt del sistema que se espera que haga cumplir cada límite. Puede compartir una característica visible con los guardarraíles de IA, pero cambia la historia causal: diferentes evidencias establecerían el éxito, diferentes recursos dominarían el costo y diferentes controles prevenirían daños. Por lo tanto, el límite es operativo más que terminológico.
Un mapa operativo de cinco etapas de los guardarraíles de IA
El diagrama es un mapa causal compacto para los guardarraíles de IA, no una afirmación de que cada implementación utilice cinco componentes de software. Algunos sistemas combinan etapas y otros las repiten en un bucle. El mapa sigue siendo útil porque obliga a que cada cambio en la información o la autoridad tenga un propietario, una entrada, una salida y una prueba.
1. Clasificar la solicitud y la política aplicable: Entrada y suposiciones en los guardarraíles de IA
En esta etapa de los guardarraíles de IA, el sistema debe clasificar la solicitud y la política aplicable. La pregunta útil no es solo si esa operación ocurre, sino qué información consume, qué estado modifica y qué evidencia demuestra que el cambio es válido. Un revisor debe poder distinguir la operación de un único prompt del sistema que se espera que haga cumplir cada límite y reproducir su resultado bajo las mismas condiciones declaradas.
La transferencia a esta etapa de los guardarraíles de IA comienza con el objetivo declarado y debe terminar con un resultado que pueda respaldar la restricción del contexto, las herramientas y el acceso a los datos. Registre la incertidumbre, las alternativas rechazadas, el uso de recursos y cualquier control humano o de software aplicado en el límite. Ese rastro es donde los equipos pueden detectar si los guardarraíles pueden bloquear trabajo legítimo, ser eludidos o crear una falsa sensación de seguridad antes de que la misma debilidad llegue a una salida con consecuencias.
2. Restringir el contexto, las herramientas y el acceso a los datos: Representación o decisión en los guardarraíles de IA
En esta etapa de los guardarraíles de IA, el sistema debe restringir el contexto, las herramientas y el acceso a los datos. La pregunta útil no es solo si esa operación ocurre, sino qué información consume, qué estado modifica y qué evidencia demuestra que el cambio es válido. Un revisor debe poder distinguir la operación de un único prompt del sistema que se espera que haga cumplir cada límite y reproducir su resultado bajo las mismas condiciones declaradas.
La transferencia a esta etapa de los guardarraíles de IA comienza con clasificar la solicitud y la política aplicable y debe terminar con un resultado que pueda respaldar la validación de las acciones propuestas antes de la ejecución. Registre la incertidumbre, las alternativas rechazadas, el uso de recursos y cualquier control humano o de software aplicado en el límite. Ese rastro es donde los equipos pueden detectar si los guardarraíles pueden bloquear trabajo legítimo, ser eludidos o crear una falsa sensación de seguridad antes de que la misma debilidad llegue a una salida con consecuencias.
3. Validar acciones propuestas antes de la ejecución: Transformación distintiva en las barreras de IA
En esta etapa de las barreras de IA, el sistema debe validar las acciones propuestas antes de la ejecución. La pregunta útil no es solo si esa operación ocurre, sino qué información consume, qué estado cambia y qué evidencia demuestra que el cambio fue válido. Un revisor debe poder distinguir la operación de un único mensaje del sistema esperado para hacer cumplir cada límite y reproducir su resultado bajo las mismas condiciones declaradas.
El traspaso a esta etapa de las barreras de IA comienza con restringir el contexto, las herramientas y el acceso a datos y debe terminar con un resultado que pueda respaldar la inspección de salidas y del estado modificado. Registre la incertidumbre, las alternativas rechazadas, el uso de recursos y cualquier control humano o de software aplicado en el límite. Ese rastro es donde los equipos pueden detectar si las barreras pueden bloquear trabajo legítimo, ser eludidas o crear una falsa sensación de seguridad antes de que la misma debilidad alcance una salida con consecuencias.
4. Inspeccionar salidas y estado modificado: Límite de restricción y verificación en las barreras de IA
En esta etapa de las barreras de IA, el sistema debe inspeccionar las salidas y el estado modificado. La pregunta útil no es solo si esa operación ocurre, sino qué información consume, qué estado cambia y qué evidencia demuestra que el cambio fue válido. Un revisor debe poder distinguir la operación de un único mensaje del sistema esperado para hacer cumplir cada límite y reproducir su resultado bajo las mismas condiciones declaradas.
El traspaso a esta etapa de las barreras de IA comienza con validar acciones propuestas antes de la ejecución y debe terminar con un resultado que pueda respaldar la escalada, el registro y la mejora a partir de incidentes. Registre la incertidumbre, las alternativas rechazadas, el uso de recursos y cualquier control humano o de software aplicado en el límite. Ese rastro es donde los equipos pueden detectar si las barreras pueden bloquear trabajo legítimo, ser eludidas o crear una falsa sensación de seguridad antes de que la misma debilidad alcance una salida con consecuencias.
5. Escalar, registrar y mejorar a partir de incidentes: Salida, retroalimentación y regla de detención en las barreras de IA
En esta etapa de las barreras de IA, el sistema debe escalar, registrar y mejorar a partir de incidentes. La pregunta útil no es solo si esa operación ocurre, sino qué información consume, qué estado cambia y qué evidencia demuestra que el cambio fue válido. Un revisor debe poder distinguir la operación de un único mensaje del sistema esperado para hacer cumplir cada límite y reproducir su resultado bajo las mismas condiciones declaradas.
El traspaso a esta etapa de las barreras de IA comienza con inspeccionar salidas y estado modificado y debe terminar con un resultado que pueda respaldar la monitorización o una decisión final. Registre la incertidumbre, las alternativas rechazadas, el uso de recursos y cualquier control humano o de software aplicado en el límite. Ese rastro es donde los equipos pueden detectar si las barreras pueden bloquear trabajo legítimo, ser eludidas o crear una falsa sensación de seguridad antes de que la misma debilidad alcance una salida con consecuencias.
Lea el mapa de barreras de IA hacia adelante para comprender la producción y hacia atrás para diagnosticar fallas. El análisis hacia adelante pregunta cómo una etapa alimenta a la siguiente. El análisis hacia atrás parte de un resultado incorrecto, lento, costoso o inseguro y rastrea qué suposición anterior lo permitió. La ruta inversa es a menudo donde un equipo descubre que el error decisivo ocurrió antes de que el modelo produjera algo.
Ejemplo práctico de barreras de IA
Un asistente financiero puede redactar una instrucción de transferencia, pero una regla determinista y un revisor autorizado deben aprobar la ejecución.
Este ejemplo es informativo porque las barreras de IA pueden vincularse a entradas observables, estados intermedios y un resultado, en lugar de juzgarse mediante una demostración pulida. Una prueba rigurosa construiría casos ordinarios, difíciles y deliberadamente engañosos alrededor del escenario, preservaría una línea base sin la técnica y registraría tanto el rendimiento medio como la gravedad de fallas individuales.
Cambie una suposición en el ejemplo de barreras de IA y repita el análisis. Elimine una entrada requerida, introduzca una señal conflictiva, limite el cómputo, altere la población de usuarios o obligue al sistema a abstenerse. Un mecanismo que solo tiene éxito bajo una demostración cuidadosamente arreglada no ha demostrado que se generalice al entorno operativo.
Barreras de IA vs. su atajo más común
Las barreras de IA a menudo se reducen a un único mensaje del sistema esperado para hacer cumplir cada límite. Esa reducción elimina el propio límite que define el concepto. Puede llevar a los compradores a comparar productos incongruentes, a los investigadores a exagerar lo que demuestra un experimento y a los operadores a monitorizar la señal equivocada después del despliegue.
| Lente | Respuesta práctica |
|---|---|
| Definición | Los guardrails de IA son controles técnicos y procedimentales en capas que restringen entradas, acciones, salidas y escalamiento alrededor de un modelo o agente. |
| Confusión | se espera un único mensaje del sistema para imponer cada límite. |
| Riesgo | guardrails pueden bloquear trabajo legítimo, ser eludidos o crear una falsa sensación de seguridad. |
La comparación también debe identificar la unidad de análisis. Un artículo sobre guardrails de IA puede aislar un modelo o algoritmo, mientras que un servicio desplegado añade recuperación, enrutamiento, almacenamiento en caché, políticas, identidad, interfaces de usuario y monitoreo. Dos productos pueden usar el mismo término principal mientras implementan diferentes partes de esa pila. Pregunte qué componente realiza la transformación definitoria y qué otros componentes son necesarios para el resultado reportado.
Por qué los guardrails de IA son importantes en los sistemas de IA actuales
Los guardrails de IA son relevantes ahora porque a los sistemas de IA se les están proporcionando contextos más amplios, más modalidades, mayor capacidad de cómputo en tiempo de ejecución, acceso más amplio a herramientas y conexiones más profundas con decisiones organizacionales. En esas condiciones, lo que antes parecía un detalle de investigación puede determinar la latencia, la seguridad, la accesibilidad, el costo ambiental, la calidad del producto o la responsabilidad legal.
La medida relevante no es si los guardrails de IA pueden producir un resultado impresionante. Es si la técnica mejora un resultado que importa en condiciones representativas y lo hace de manera más eficaz que una línea base más simple. Informe distribuciones, categorías de fallas, latencia de cola, uso de recursos y subgrupos afectados en lugar de comprimir cada resultado en un solo promedio.
Monitoree tanto las métricas técnicas como los impactos en las personas. Documente la incertidumbre, preserve la procedencia, haga posible la escalada y diseñe la recuperación antes de que el sistema se exponga a condiciones del mundo real cambiantes. Aplicado específicamente a los guardrails de IA, esa disciplina hace que la evidencia sea portátil: otro equipo puede juzgar si la ganancia alegada probablemente sobrevivirá a un modelo, idioma, plataforma de hardware, conjunto de datos, población de usuarios o tolerancia al riesgo diferentes.
Beneficios que los guardrails de IA pueden ofrecer
La razón más fuerte para usar guardrails de IA es que pueden abordar directamente el cuello de botella previsto. Dependiendo de la implementación, el beneficio puede manifestarse como una mejor fundamentación, una representación más fiel, una generalización mejorada, menor latencia, reducción del movimiento de memoria, mayor claridad en la rendición de cuentas o un límite más seguro entre la propuesta de un modelo y una acción real.
Los beneficios deben expresarse como decisiones y mediciones. “Más inteligente” no es un criterio de aceptación para los guardrails de IA. Un objetivo útil podría especificar la tasa de error en casos difíciles, la recuperación tras evidencia conflictiva, el costo en un percentil del tráfico, el tiempo de revisión humana, la calibración o el porcentaje de acciones mantenidas dentro de un límite de autoridad definido.
El modo de falla que define los guardrails de IA
La limitación central es que los guardrails pueden bloquear trabajo legítimo, ser eludidos o crear una falsa sensación de seguridad. Esta falla no es una reflexión posterior para enumerarla una vez que el desarrollo está completo. Debe influir en la recopilación de datos, la arquitectura, los permisos, la evaluación, los puntos de liberación y el monitoreo de los guardrails de IA desde el principio.
Un control para los guardrails de IA solo es útil si actúa antes de una consecuencia costosa o irreversible. Identifique el precursor observable más temprano de la falla, establezca un umbral o regla, asigne un propietario responsable y pruebe la recuperación. Dependiendo del caso de uso, la recuperación puede significar abstenerse, volver a un sistema más sencillo, solicitar más evidencia, escalar a una persona, revertir un modelo o detener una acción por completo.
Un plan de evaluación para los guardrails de IA
Comience la evaluación de los guardarraíles de IA redactando la decisión que la evidencia debe respaldar. Defina la población operativa, la consecuencia de un resultado incorrecto, la información realmente disponible en el momento de la decisión y la alternativa creíble más simple. Esto evita que un punto de referencia se convierta en el objetivo simplemente porque es fácil de ejecutar.
Utilice un conjunto de pruebas sin modificar para comparaciones controladas y luego valide los guardarraíles de IA en un entorno operativo por etapas. La evaluación offline hace que las variantes sean comparables; el modo sombra, los canarios, los límites de tasa o las puertas de aprobación revelan cómo el tráfico real, los bucles de retroalimentación y las personas cambian su comportamiento. La fase de despliegue debe contar con una condición de parada explícita en lugar de asumir que cada mejora merece una implementación completa.
Versione las entradas necesarias para reproducir los guardarraíles de IA: datos de origen, preprocesamiento, tokenizador o codificador, pesos del modelo, configuración, prompt o política, índice de recuperación, conjunto de evaluación, supuestos de hardware y código de servicio según corresponda. Sin trazabilidad, un equipo no puede determinar si un resultado modificado proviene de la técnica, del entorno o de una edición no detectada del pipeline.
Finalmente, pregunte qué hallazgo falsificaría la afirmación de que los guardarraíles de IA ayudan. Si ningún resultado pudiera revertir la decisión de adopción, la evaluación es marketing. Los umbrales de aceptación precomprometidos y un conjunto de confirmación preservado convierten el ejercicio en evidencia.
Preguntas para hacer antes de adoptar guardarraíles de IA
- Objetivo: ¿Qué cuello de botella medible pretende resolver los guardarraíles de IA?
- Mecanismo: ¿Cuál de las cinco etapas contiene la transformación distintiva?
- Línea base: ¿Cómo se compara con un único prompt del sistema que se espera que haga cumplir cada límite o con otra alternativa más simple?
- Evidencia: ¿Qué casos ordinarios, difíciles, adversariales y de subgrupos se probaron?
- Operaciones: ¿Qué latencia, memoria, cómputo, energía, mantenimiento y costos de revisión aparecen a escala?
- Riesgo: ¿Cómo detectará el equipo que los guardarraíles pueden bloquear trabajo legítimo, ser eludidos o crear una falsa sensación de seguridad?
- Recuperación: ¿Puede el sistema abstenerse, retroceder, revertir o escalar antes de causar daño?
Fuentes principales para estudiar guardarraíles de IA
Puntos de partida autoritativos para la parte de la pila de IA que rodea los guardarraíles de IA incluyen NIST AI Risk Management Framework, C2PA specifications, NIST Privacy Framework. Léalos junto con la documentación del modelo exacto, conjunto de datos, hardware y jurisdicción involucrados. Una fuente general puede definir el mecanismo, pero solo la evidencia específica del despliegue puede demostrar que una implementación particular es adecuada.
Lo que hay que recordar sobre los guardarraíles de IA
El guardarraíl de IA es un mecanismo definido dentro de un sistema sociotécnico más amplio. Su valor proviene de mejorar un resultado específico bajo condiciones explícitas, no de la etiqueta en sí. El mapa de cinco etapas hace visible su flujo de información, la comparación identifica lo que no es, y la ruta de control muestra dónde un operador responsable puede intervenir.
La regla práctica para los guardarraíles de IA es definir el objetivo, compararlo con una línea base creíble, probar la falla que más importa y conservar la evidencia necesaria para monitorear el cambio. Con esos elementos en su lugar, el concepto se convierte en una opción de ingeniería y gobernanza que puede evaluarse. Sin ellos, sigue siendo un nombre prometedor asociado a un riesgo operativo desconocido.


