
أساسيات الذكاء الاصطناعي
ما هو الأمن السيبراني؟

 أضف Unite.AI إلى مصادرك المفضلة على Google
الأمن السيبراني هو المجال الذي يدير المخاطر على المعلومات والأنظمة والهويات والعمليات الناجمة عن الوصول غير المصرح به أو سوء الاستخدام أو التعطيل أو التدمير. يجمع بين التكنولوجيا والعمليات والأشخاص والحوكمة.
الأمن ليس منتجًا يمكن تثبيته مرة واحدة. الأصول والاعتمادات والمهاجمون وأولويات الأعمال تتغير. البرامج الفعّالة تقرّر باستمرار ما هو مهم، وتقلل الضرر المحتمل، وتكشف عن النشاط غير الطبيعي، وتستعيد الوضع بعد الحوادث.
النقاط الرئيسية
- يُنظّم إطار عمل NIST CSF 2.0 النتائج حول الحوكمة، التعرف، الحماية، الكشف، الاستجابة والتعافي.
- الهويات، جرد الأصول، التكوين الآمن، التصحيح والنسخ الاحتياطية هي ضوابط أساسية.
- الثقة الصفرية تعني تقييم الوصول إلى الموارد باستمرار، وليس الثقة فقط بناءً على موقع الشبكة.
- المرونة تشمل الإعداد، التواصل، اختبار التعافي والتعلم بعد الحوادث.
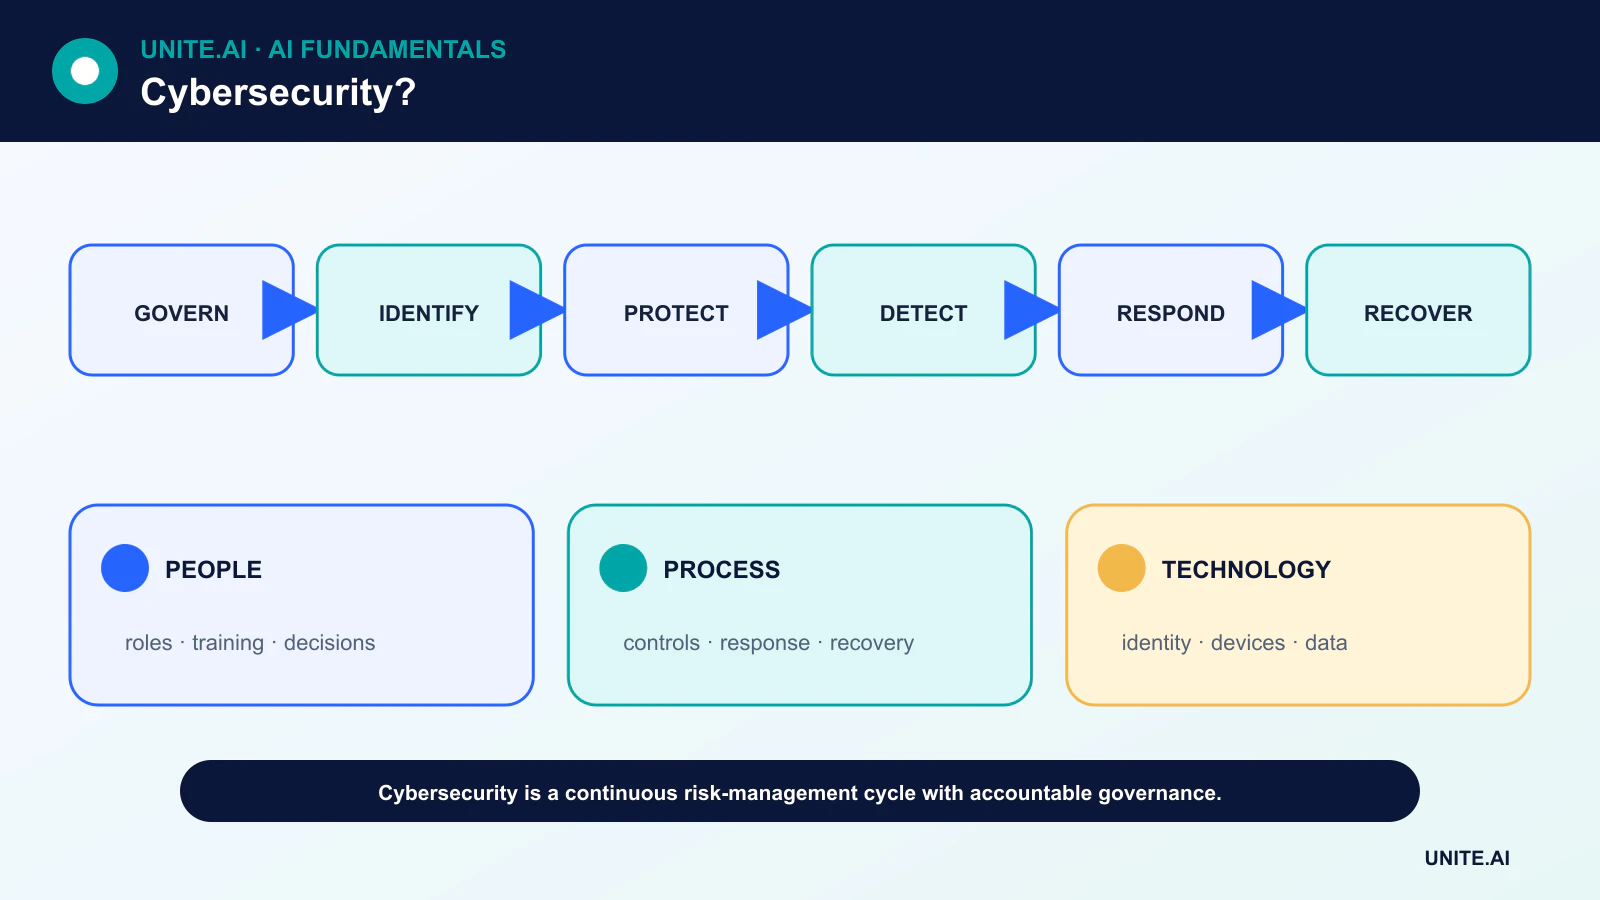
الحوكمة والتعرف
تحدد الحوكمة شهية المخاطر، الأدوار، السياسات، الرقابة وتوقعات سلسلة التوريد. يحتاج القادة إلى رؤية محدثة للخدمات الحرجة والالتزامات القانونية وكيفية ارتباط مخاطر الأمن السيبراني بالمخاطر المؤسسية.
يشمل التعرف على الأجهزة، البرمجيات، البيانات، الحسابات، الخدمات السحابية والاعتمادات. الأصول غير المعروفة أو التي لا مالك لها يصعب تصحيحها أو مراقبتها أو إزالتها. تساعد التصنيفات في تطبيق ضوابط أقوى على الأنظمة والسجلات الأكثر تأثيرًا.
حماية الهويات والأجهزة والتطبيقات والبيانات
تشمل الحماية المصادقة المقاومة للتصيد الاحتيالي، مبدأ الحد الأدنى من الامتيازات، التكوين الآمن، إدارة الثغرات، التشفير، التقسيم، النسخ الاحتياطية وتدريب الموظفين. يقلل تطوير البرمجيات الآمن من العيوب قبل النشر.
تقيّم بنية الثقة الصفرية المستخدم، الجهاز، المورد والسياق لكل قرار وصول. لا يعني ذلك عدم الثقة بأحد؛ بل يستبدل الثقة الضمنية الواسعة بسياسة صريحة تُقَيَّم باستمرار.
الكشف عن الأحداث ذات الدلالة
يمكن لسجلات الهويات، النقاط الطرفية، التطبيقات، الشبكات والخدمات السحابية أن تكشف عن سوء الاستخدام. تحول هندسة الكشف فرضيات التهديد إلى قواعد وتحليلات مُختبرة. تغطيّة وجودة البيانات أهم من جمع كل حدث ممكن.
التعلم الآلي قد يُفضِّل التنبيهات أو يحدد الشذوذ، لكن الخصوم يتكيفون ويمكن لسلوك شرعي نادر أن يبدو مريبًا. تحتاج النماذج إلى خطوط أساس، مراجعة بشرية وحماية من المدخلات المُتلاعب بها.
الاستجابة والتعافي
يحدد خطة الاستجابة للحوادث عملية الفرز، التعامل مع الأدلة، العزل، القضاء، التواصل وسلطة اتخاذ القرار. يجب ممارسة دفاتر التشغيل قبل حدوث أزمة، بما في ذلك السيناريوهات التي تكون فيها أنظمة الهوية أو قنوات التواصل غير متاحة.
يعيد التعافي استعادة العمليات الموثوقة، وليس مجرد الخوادم المتصلة. يجب عزل النسخ الاحتياطية واختبارها. تقوم الفرق بالتحقق من الأنظمة، وتدوير الاعتمادات المخترقة، ومراقبة التكرار، وإبلاغ المخاطر المتبقية.
سلاسل التوريد، الأنظمة الطرفية والذكاء الاصطناعي
تورّث المؤسسات مخاطر من البائعين، الاعتمادات المفتوحة المصدر، الخدمات المدارة وقنوات التحديث. تساعد العقود، فواتير مكونات البرمجيات، الشهادات والوصول المُراقب، لكنها لا تحل محل الاحتواء المعماري.
الذكاء الاصطناعي الطرفي يوسّع أسطول الأجهزة والنماذج التي يجب تأمينها. يستخدم المهاجمون الذكاء الاصطناعي أيضًا للإقناع والاستطلاع والأتمتة، بينما يستخدمه المدافعون للتحليل. تظل الضوابط الأساسية — الهوية، الأصل، التحقق والاستعادة — ضرورية.
المخاطر، نمذجة التهديدات، والهندسة الأمنية
يحمي الأمن السيبراني سرية وسلامة وتوافر الأنظمة والبيانات مع دعم السلامة والخصوصية والموثوقية والمسؤولية. ابدأ بجرد الأصول والهويات وتدفقات البيانات والاعتمادات وتأثير الأعمال. تحدد نمذجة التهديدات الفاعلين، نقاط الدخول، حدود الثقة، حالات الإساءة، والتدابير الوقائية قبل النشر. يجمع المخاطرة بين الاحتمالية والعواقب تحت عدم اليقين؛ يجب أن يوجه الأولويات بدلاً من معاملة كل درجة ثغرة على أنها متساوية.
تفترض الدفاع المتعمق فشل الضوابط. تستخدم الهوية القوية المصادقة المتعددة العوامل المقاومة للتصيد الاحتيالي، مبدأ الحد الأدنى من الامتيازات، الاعتمادات قصيرة العمر، ثقة الجهاز، ومراجعة الوصول المميز. يحدّ تقسيم الشبكة من حركة التهديد؛ يقلل التكوين الآمن والتصحيح من التعرض؛ يحمي التشفير البيانات أثناء النقل وفي الراحة؛ تتحقق أمان التطبيقات من المدخلات والتفويض؛ تحافظ النسخ الاحتياطية والتعافي على المرونة. الثقة الصفرية هي بنية وصول تعتمد على التحقق المستمر، ليست منتجًا أو إلغاء المكونات الموثوقة.
الكشف، الاستجابة، وسلسلة توريد البرمجيات
يجب أن تدعم السجلات أسئلة الكشف المحددة، وتستخدم توقيتًا متزامنًا، وتحمي النزاهة، وتجنب الأسرار أو البيانات الشخصية غير الضرورية. يجمع الكشف بين إشارات النقطة الطرفية، الهوية، الشبكة، السحابة، والتطبيق مع خطوط الأساس ومعلومات التهديد. تحتاج التنبيهات إلى مالكين، درجة خطورة، أدلة، ودلائل تشغيل. تُعد الاستجابة للحوادث الأدوار، التواصل، العزل، القضاء، التعافي، التحليل الجنائي، والتنسيق القانوني أو التنظيمي. تكشف تمارين الطاولة والمحاكاة التقنية ما إذا كان يمكن إلغاء الاعتمادات واستعادة الأنظمة تحت الضغط.
تشمل مخاطر البرمجيات المصدر، الاعتمادات، أنظمة البناء، القطع، السجلات، والتحديثات. قم بتثبيت ومراجعة الاعتمادات، افحص وصحّح، عزل عمليات البناء، أنشئ قائمة مكونات البرمجيات (SBOM)، وقع القطع، سجّل الأصل، وحدّ صلاحية الإصدار. يمكن أن يوزع خط أنابيب CI المخترق برمجيات خبيثة موثوقة. يجب أن تكون الأسرار في خزائن مُدارة ولا تظهر في الشيفرة أو الصور أو التذاكر أو السجلات. تتطلب الخدمات الخارجية حدود وصول، شروط حوادث، وخطة خروج.
القياس والعوامل البشرية
قِس التعرض، وقت الإصلاح، تغطية الضوابط، وقت الكشف والعزل، اختبارات التعافي، المصادقة المقاومة للتصيد، الوصول المميز، والأسباب الجذرية المتكررة — لا حجم التنبيهات أو إكمال التدريب فقط. صمم إعدادات آمنة قابلة للاستخدام لأن الناس يتجاوزون الضوابط التي تعيق العمل الضروري. احمِ الباحثين وقنوات الإبلاغ، وتعلم من الأخطاء القريبة دون إلقاء اللوم. الأمن السيبراني هو إدارة مخاطر مستمرة: تغيّر الأنظمة، المهاجمون، البائعون، والمستخدمون يجعل من تدقيق واحد أو شهادة امتثال دليلًا غير كافٍ على الأمان الحالي.
مثال عملي: الاستجابة لحساب مخترق
تكتشف منصة الهوية السفر المستحيل، جهازًا جديدًا، ووصولًا مميزًا غير عادي. يتحقق دليل الاستجابة من الأدلة، يلغي الجلسات والرموز، يعيد تعيين الاعتمادات عبر قناة موثقة، يعزل النقاط الطرفية المتأثرة، ويفحص قواعد البريد، أدوار السحابة، والوصول إلى البيانات. تُحفظ السجلات بتوقيت متزامن. تُبلغ الفريق عن درجة الخطورة وتأثير الأعمال دون كشف تفاصيل التحقيق الحساسة. يشارك أصحاب المسؤولية القانونية والخصوصية وإشعارات العملاء وفقًا لنوع ونطاق البيانات التي تم الوصول إليها، والواجبات التعاقدية، والاختصاصات السارية، والتأثير المؤكد.
يتحقق التعافي من نظافة الأجهزة، استعادة الحد الأدنى من الامتيازات، ومراقبة إعادة الدخول. تحلل تحليل السبب الجذري المصادقة المقاومة للتصيد، التسجيل، التحقق من مكتب الدعم، وعمر الرمز بدلاً من إلقاء اللوم على مستخدم واحد. تُحدّث قواعد الكشف والتدريب، وتُطارد حسابات مماثلة. تشمل المقاييس وقت الكشف والعزل، الموارد المتأثرة، التكرار، وإكمال التصحيح. تُجري تمرين طاولة لاحقًا ما إذا كانت العملية نفسها تعمل أثناء انقطاع موفر الهوية ومع مسؤول مخترق.
دليل التنفيذ والاستعداد التشغيلي
يتطلب قرار الإنتاج أكثر من عرض ناجح. عرّف المستخدمين المستهدفين، بيئة التشغيل، المدخلات، المخرجات، الاعتمادات، المالك، وعواقب كل فشل مهم. أنشئ خط أساس قابل لإعادة الإنتاج ومجموعة تقييم مُصدَّرة قبل الضبط. اختبر الحالات العادية، ظروف الحدود، المدخلات المشوهة أو المفقودة، تغير التوزيع، انقطاع الاعتماد، سوء الاستخدام، والمجموعات أو البيئات الأكثر احتمالًا لتقليل الدعم. قِس جودة المهمة مع المعايرة أو عدم اليقين، الكمون، الإنتاجية، تكلفة الموارد، إمكانية الوصول، الخصوصية، والأمان. سجّل كل تحويل وعَتبة حتى يتمكن مراجع مستقل من إعادة النتيجة والتمييز بين الدليل والنموذج الجذاب.
قبل الإطلاق، عيّن سلطة للإصدار، الاستثناءات، التغييرات، التراجع، والتقاعد. استخدم نشرًا متدرجًا، احفظ نسخة احتياطية آمنة، وتحقق من المراقبة عبر فشل مُدخل عمدًا. يجب أن تكشف القياسات التشغيلية عن جودة المدخلات، سلوك المخرجات، نسخة النموذج أو القاعدة، صحة الاعتماد، تجاوزات البشر، والنتائج المؤكدة دون جمع بيانات حساسة غير ضرورية. عرّف عتبات التنبيه ومالك الاستجابة، ثم راجع الأدلة الواقعية بعد النشر بدلاً من افتراض استمرارية الأداء غير المتصل. أعد التقييم كلما تغيرت مصادر البيانات أو المستخدمون أو النماذج أو البائعون أو السياسات أو الأجهزة أو الأهداف. يحتاج النظام المُحافظ أيضًا إلى وثائق الاستعادة، تعلم الحوادث، إجراءات الحذف والاحتفاظ، ونقطة واضحة يجب أن يُعطَّل أو يُستبدَل عندها.
الأسئلة المتكررة
ما هي السرية والنزاهة والتوافر؟
هي ثلاثة أهداف أمنية شائعة: منع الكشف غير المصرح به، منع التغيير غير المصرح به أو غير المكتشف، والحفاظ على إمكانية الوصول الموثوقة إلى الأنظمة والبيانات.
هل يمكن القضاء على مخاطر الأمن السيبراني؟
لا. تقلل المؤسسات المخاطر وتنقلها، وتتفادى بعض الأنشطة وتقبل المخاطر المتبقية بقرارات مسؤولة.
المراجع الأساسية











