
مقابلات
رون رايتر، الرئيس التنفيذي للتقنية ومؤسس سينترا – سلسلة المقابلات

 أضف Unite.AI إلى مصادرك المفضلة على Google
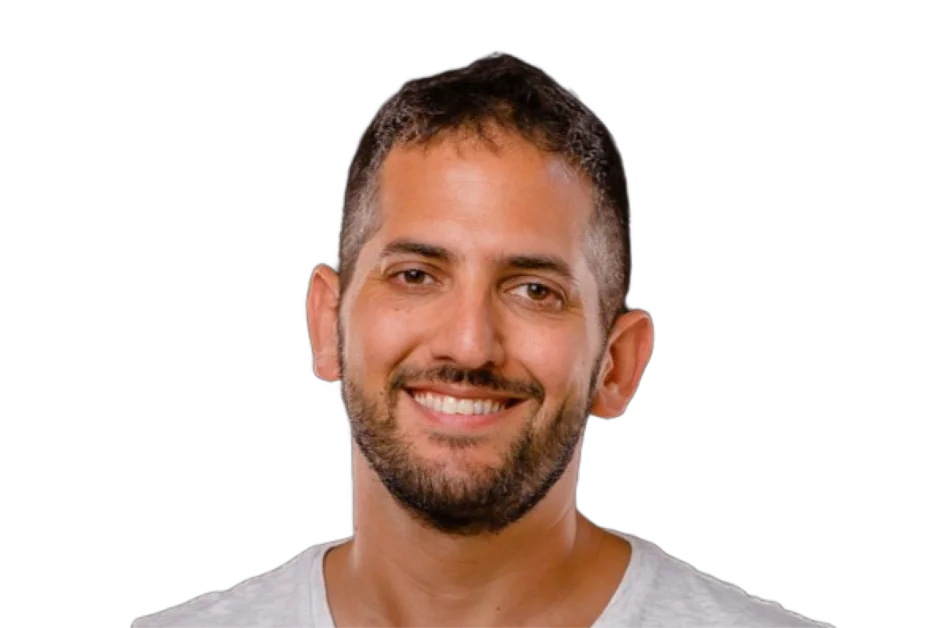
Ron Reiter، المؤسس المشارك والرئيس التنفيذي للتكنولوجيا في Sentra، رائد أعمال متمرس وخبير في الأمن السيبراني يتمتع بخبرة عميقة في الحوسبة السحابية. وقد أمضى أكثر من عقدين في تطوير البرمجيات وبناء حلول تقنية مبتكرة. شارك في تأسيس Sentra ويقود الجانب التقني فيها، وهي شركة لأمن البيانات تساعد المؤسسات على حماية بياناتها السحابية. كما شارك سابقاً في تأسيس Crosswise، التي استحوذت عليها Oracle (ORCL ) مقابل 50 مليون دولار، وعمل أكثر من ست سنوات مديراً للهندسة في Oracle/Crosswise، حيث أشرف على منتجات وفرق Oracle Data Cloud.
Sentra منصة سحابية أصلية لأمن البيانات تستخدم الاكتشاف والتصنيف والتحليل السياقي المدعوم بالذكاء الاصطناعي، لتمنح المؤسسات رؤية وتحكماً كاملين في البيانات الحساسة عبر البيئات السحابية والهجينة والمحلية. وتساعدها على تقييم المخاطر، وفرض الحوكمة، والوفاء بمتطلبات الامتثال، ومنع تعرض البيانات على نطاق واسع ضمن بيئات السحابة المتعددة وسير عمل الذكاء الاصطناعي الحديثة.
أسست عدة شركات في مجالي الأمن السيبراني والبنية التحتية للبيانات. ما الذي ألهمك لإنشاء Sentra، وكيف أثرت خبرتك في Crosswise وOracle في التوجه المبكر للشركة؟
ما دفعني إلى تأسيس Sentra هو نمط ظللت أراه يتكرر. في Crosswise ثم في Oracle، كانت البيانات دائماً مركز الثقل؛ ففيها تكمن القيمة، لكنها أيضاً موضع تراكم المخاطر. ومع ذلك، كانت معظم أدوات الأمن تتعامل مع البيانات على أنها شيء ثابت، تكتشفه مرة واحدة ثم تفترض أنه أصبح تحت السيطرة.
ومع تسارع اعتماد السحابة وبدء المؤسسات بتجربة الذكاء الاصطناعي، لم يعد ذلك الافتراض صالحاً. فالبيانات تتحرك باستمرار، وتُنسخ وتُحوّل وتصل إليها أنظمة لا يتتبعها أحد بصورة كاملة. أردت بناء شركة تنطلق من اعتبار البيانات أصلاً حياً يجب فهمه وحوكمته باستمرار، لا شيئاً تجري جرده مرة واحدة ثم يُنسى. وقد شكّلت هذه الفكرة Sentra منذ يومها الأول.
تركز Sentra على منح المؤسسات رؤية وتحكماً كاملين في بياناتها السحابية. ما المشكلة الأساسية التي كنت مصمماً على حلها عندما بدأت تصميم المنصة؟
كانت المشكلة الأساسية هي الثقة الزائفة. اعتقدت مؤسسات كثيرة أنها تفهم وضع بياناتها، لكن تلك الثقة استندت إلى رؤية جزئية. كانت تعرف مواقع بعض البيانات الحساسة، لا كلها، ونادراً ما امتلكت صورة واضحة لكيفية الوصول إلى تلك البيانات أو إعادة استخدامها بمرور الوقت.
شرعنا في سد هذه الفجوة، ليس بمجرد اكتشاف البيانات، بل بالحفاظ على فهم مستمر للبيانات الموجودة ومدى حساسيتها ومن أو ما الذي يستطيع الوصول إليها. فمن دون هذا الأساس يصبح كل ما عداه في مجال الأمن مجرد استجابة بعد وقوع الحدث.
تحدثت عن أهمية الدقة في أمن البيانات الحديث. لماذا يصعب تحقيق دقة عالية على نطاق سحابي هائل، وكيف تعامل فريقك مع هذه المشكلة بطريقة مختلفة؟
تصبح الدقة صعبة على نطاق واسع لأن السياق مهم. وكلما نمت البيئات أصبحت البيانات أقل تنظيماً وأكثر ارتباطاً بطريقة عمل كل شركة فعلياً. تعمل مطابقة الأنماط البسيطة والنماذج العامة بصورة مقبولة في البيئات الصغيرة، لكنها تميل إلى التعثر مع نمو أحجام البيانات وزيادة تعقيد حالات الاستخدام.
رأينا ذلك مباشرة في تقييمات المؤسسات، حيث تراجعت الدقة عندما انتقل العملاء من عشرات التيرابايت إلى بيتابايتات من البيانات غير المنظمة. تمثل نهجنا في تصميم التصنيف حول السياق مع الالتزام الصارم بالكفاءة. فالدقة التي لا تعمل إلا على نطاق صغير أو تتطلب قدرة حاسوبية مفرطة ليست مفيدة في بيئات المؤسسات الحقيقية.
من المعروف أن فحص البيانات وتأمينها عبر البيئات السحابية الموزعة أمر بالغ الصعوبة. ما القرارات المعمارية التي تتيح لـSentra العمل بكفاءة عبر سحب ومخازن بيانات متعددة؟
افترضنا منذ البداية أن العملاء سيعملون عبر سحب متعددة ومنصات البرمجيات كخدمة (SaaS) وبيئات هجينة. لذلك تجنبنا التصميمات التي تعتمد على نقل كميات كبيرة من البيانات أو إعادة الفحص الكامل باستمرار، لأنها لا تعمل جيداً مع نمو البيئات.
وبدلاً من ذلك، ركزنا على الحفاظ على الرؤية مع تغير البيئات وتقليل الأعباء غير الضرورية. وتظهر نتيجة هذا القرار التصميمي في الموثوقية وإمكانية توقع التكلفة، ولا سيما في البيئات الكبيرة والمعقدة.
مع دمج وكلاء الذكاء الاصطناعي والمساعدين وسير العمل المؤتمت في أنظمة المؤسسات، ما الفئات الجديدة من مخاطر أمن البيانات التي لا تزال المؤسسات تقلل من شأنها؟
أكبر نقطة عمياء هي الوصول غير البشري. فوكلاء الذكاء الاصطناعي وعمليات التكامل وسير العمل المؤتمت تصل الآن باستمرار إلى البيانات الحساسة، وغالباً خارج نطاق الضوابط المصممة للمستخدمين البشر.
هذه الأنظمة لا تسجل الدخول بالطريقة نفسها التي يتبعها الأشخاص، ولا تطلق التنبيهات التقليدية. ومن الخطأ معاملتها كمستخدم آخر فحسب. على المؤسسات أن تفهم ما الذي تستطيع هذه الأنظمة الوصول إليه، وأن تضمن استمرار توافق تلك الصلاحيات مع الغرض المقصود، وإلا فستتوسع المخاطر بسرعة تفوق قدرة الفرق على الاستجابة.
تستخدم Sentra نهجاً قائماً على النماذج لتصنيف البيانات الحساسة وتأمينها. كيف توازنون بين أداء النموذج والتكلفة التشغيلية وقابلية التوسع عند بناء حلول لأحمال عمل المؤسسات؟
يتحقق التوازن عبر الاستخدام المدروس للنماذج. فليست كل مشكلة بحاجة إلى أكبر نموذج أو أكثرها عمومية. نركز على استخدام نماذج اللغة الصغيرة (SLMs) الملائمة تماماً لمهام التصنيف، والتي تستطيع العمل بكفاءة في البيئات الكبيرة.
يتيح لنا ذلك الحفاظ على دقة قوية مع إبقاء تكاليف التشغيل منخفضة وقابلة للتوقع. وبالنسبة إلى فرق أمن المؤسسات، لا يقل الاتساق والموثوقية أهمية عن الأداء الخام.
ما أكبر مفهوم خاطئ تراه لدى مسؤولي أمن المعلومات (CISOs) بشأن حماية البيانات السحابية في عصر الذكاء الاصطناعي، وكيف ينبغي أن تتطور استراتيجياتهم؟
من المفاهيم الخاطئة الشائعة أن اكتشاف البيانات مرة واحدة يكفي. في الواقع، تتغير بيئات السحابة والذكاء الاصطناعي باستمرار؛ فالبيانات تنتقل، والصلاحيات تنحرف عن إعداداتها الأصلية، وتدخل أنظمة جديدة إلى الخدمة كل أسبوع.
يجب أن تنتقل الاستراتيجيات من التقييم الدوري إلى الحوكمة المستمرة. وهذا يعني التعامل مع أمن البيانات بوصفه تخصصاً دائماً لا مشروعاً مؤقتاً. فالهدف ليس اكتشاف المخاطر فحسب، بل منعها من الظهور مجدداً مع تطور البيئة.
أصبحت إدارة وضع أمن البيانات (DSPM) طبقة مركزية في منظومة الأمن السحابي الحديثة. من وجهة نظرك، ما الخصائص التي تحدد منصة DSPM ناضجة فعلاً؟
تنجز منصة DSPM الناضجة ثلاثة أمور جيداً: تفهم البيانات بدقة، وتعمل بموثوقية على نطاق واسع، وتدعم اتخاذ الإجراءات بدلاً من الاكتفاء بإصدار التقارير.
نرى اليوم منصات كثيرة تبدو قوية في إثباتات القيمة أو مراحل النشر الأولى، لكنها تتعثر مع نمو البيئات وزيادة ديناميكية أنماط الوصول. تتباطأ عمليات الفحص، وترتفع التكاليف، وتتراجع الدقة، ولا سيما مع البيانات غير المنظمة. منصة DSPM الناضجة هي التي تظل فرق الأمن تثق بها عندما تبلغ أحجام البيانات نطاق الإنتاج وتصل أنظمة الذكاء الاصطناعي إلى البيانات باستمرار. فالثقة على نطاق واسع هي ما يفصل المنصات القابلة للاستخدام عن الحلول النظرية.
استثمرت أيضاً في عدد من شركات الأمن السيبراني الناشئة. من هذا المنظور، ما الذي يميز المؤسسين الناجحين في هذا القطاع عن الذين يتعثرون؟
يميل المؤسسون الناجحون إلى البقاء قريبين جداً من مشكلات العملاء الحقيقية. فهم يقاومون إغراء ملاحقة المصطلحات الرائجة أو الإفراط في البناء لحالات نادرة، ويركزون بدلاً من ذلك على حل مشكلات تتكرر في بيئات الإنتاج.
كما يفكرون في الاستدامة منذ وقت مبكر. ففي الأمن، من السهل الفوز بإثبات مفهوم؛ أما التشغيل الموثوق على نطاق واسع ولسنوات فهو أصعب بكثير. والمؤسسون الذين يصممون حلولهم منذ البداية وفق هذه الحقيقة هم الأكثر قدرة على الاستمرار.
في عام 2026 وما بعده، كيف تتوقع تغير متطلبات أمن البيانات مع اعتماد المؤسسات للبنى اللامركزية وأنظمة الذكاء الاصطناعي المستقلة وتدفقات البيانات المتزايدة التعقيد؟
سينتقل أمن البيانات من حماية المواقع إلى حوكمة الحركة. فمع لامركزية البنى وعمل أنظمة الذكاء الاصطناعي بصورة مستقلة، لن يكون السؤال أين توجد البيانات، بل كيف تتدفق ومن أو ما الذي يستطيع استخدامها.
ستحتاج المؤسسات إلى رؤية مستمرة وإنفاذ للسياسات ينتقل مع البيانات نفسها. والمؤسسات التي لا تستطيع تحقيق ذلك ستجد أن مبادراتها في الذكاء الاصطناعي تتباطأ بسبب مخاوف المخاطر والامتثال، أما التي تستطيع فستتحرك بسرعة أكبر وبثقة.
شكراً لكم على هذه المقابلة الرائعة. يمكن للقراء الراغبين في معرفة المزيد زيارة Sentra.


