Düşünce Liderleri
Suçlular, İşletmeler Daha Başlamadan AI Silahlanma Yarışını Nasıl Kazanıyor?

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
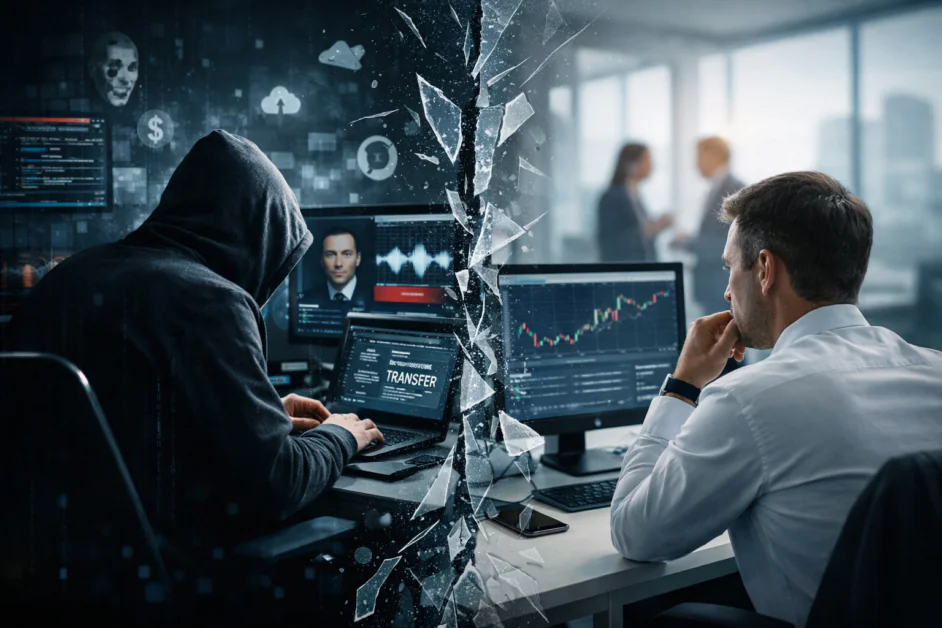
AI, endüstrileri daha önce hiç görülmemiş bir hızda değiştirirken, bu teknolojik devrimin karanlık tarafı da aynı derecede alarm verici. İşletmeler AI’nin potansiyelini kullanmak için yarışırken, siber suçlular bu gelişmeleri kullanarak, siber suç ve dolandırıcılık dinamiklerini değiştiriyorlar.
Siber Suç ve Dolandırıcılığın Ekonomisini Değiştirmek
Siber suçlular, işletmelerin kullandığı aynı AI modellerini ve teknolojilerini kullanıyorlar ve genellikle bunları yayınlandıktan birkaç gün içinde uyarlıyorlar. Böyle bir kötüye kullanım örneği, ChatGPT-1 kullanarak CAPTCHA çözme otomasyonuydu, bu da generatif modellerin temel güvenlik kontrollerini nasıl hızla bypass edebileceğini gösterdi.
Bundan sonra, üretken AI alanındaki her büyük atılım, siber suçlular tarafından hızla adapte edildi, deepfake ses ve video üretimi de dahil olmak üzere, darknet platformlarında neredeyse anında görünmeye başladı. Bu hızlandırılmış döngü, dolandırıcıların sofistike teknolojileri kullanarak inandırıcı dolandırıcılıklar yaratmasına olanak tanır, geleneksel güvenlik önlemlerini zayıflatır.
Yalnızca 2025’in ilk çeyreğinde, deepfake ile etkinleştirilen dolandırıcılık, 200 milyon dolardan fazla mali kayba yol açtığı bildirildi. Siber suçun karlılığı roket gibi arttı, “dolandırıcılık-hizmeti” sunan platformlar, suçluların sentetik kimlikler ve gelişmiş phishing kitleri de dahil olmak üzere karmaşık şemaları kolayca gerçekleştirmesine olanak tanır.
İşletmeler AI yeteneklerini ölçeklendirmeye çalışırken, suçlular ön plana geçiyor ve sürekli olarak yenilikler yapıyor ve eski güvenlik çerçevelerinin bıraktığı boşlukları kullanıyorlar.
Neden Miras Siber Güvenlik ve Güven Çerçeveleri AI Güçlü Aktörlerle Başa Çıkmakta Başarısız Oluyor
Geleneksel siber güvenlik önlemleri, bir zamanlar bazı koruma sağlıyorlardı, ancak artık yetersiz kalıyorlar. Kara listelere, CAPTCHAlara ve tek faktörlü kimlik doğrulamaya dayanan eski sistemler, AI destekli saldırıların değişen manzarasına karşı mücadele etmek için donanımlı değil. Suçlular, biyometrik tarayıcıları kandıran deepfake’ler ve KYC protokollerini kolayca bypass edebilen sentetik kimlikler kullanıyorlar.
Bu başarısızlık, birçok organizasyonun hala siber güvenliği kritik bir altyapı bileşeni yerine bir maliyet merkezi olarak gördüğü gerçeğiyle daha da kötüleşiyor. Pentagon, AI hackerları işe almak için milyonlarca dolar yatırırken, teknoloji açığı açıkça görülüyor. İşletmeler, uyum gösterisi içinde boğulurken, suçlular AI’yi insan zafiyetlerini sömürebilmek için kullanıyorlar, Örneğin, yöneticilerin iletişimlerini taklit eden spear-phishing saldırıları.
AI-Yerlisi Saldırılar Uygulamada Nasıl Görünüyor
Modern dolandırıcılık taktikleri, geçmişteki phishing şemalarından çok öteye gitti. Saldırganlar, her adımda meşru görünen karmaşık dolandırıcılık zincirleri oluşturuyorlar.
Tanıdık bir şirket sabahını hayal edin. Salı, 09:43. Bir CFO, “acil” olarak işaretlenmiş bir e-posta alır, CEO’dan geldiği görünüyor. Ton tanıdık, dil önceki taleplerle uyumlu. Birkaç dakika sonra farklı bir kanalda takip mesajı geliyor, aciliyeti pekiştiriyor. 11:00’da, milyonlarca dolarlık bir havale onaylandı, ancak daha sonra saldırganların kontrol ettiği bir offshore hesaba yönlendirildiği keşfedildi.
Bu AI-yerlisi saldırılar, güven ve otoriteyi kullanarak psikolojik manipülasyonlar. Bu tür operasyonların sofistike doğası, mevcut güvenlik önlemlerindeki bir boşluğu vurguluyor, bunlar modern dolandırıcılığın karakteristiği olan nüanslı davranışsal anomalileri tespit edemiyor.
İşletmelerin AI’yi Dahili Olarak Dağıtmadan Önce Gerçekçi Olarak Öncelik Vermeleri Gerekenler
Daha fazla AI’yi dahili olarak dağıtmadan önce, işletmelerin güvenle ilgili varsayımlarını yeniden değerlendirmeleri gerekiyor. AI destekli suçun hızlanması, bir yapısal zayıflık ortaya çıkardı: organizasyonlar, dünün tehditlerine karşı savunuyorlar, bugün ise saldırılar varsayılan olarak meşru görünüyor.
1. Şirketlerin riskin kendisini yeniden tanımlamaları gerekiyor.
Geleneksel risk matrisleri, sistem arızaları, veri sızıntıları, politika ihlalleri gibi başarısızlıklar etrafında inşa edildi. AI döneminde, risk giderek arızadan değil, simülasyondan kaynaklanıyor. “Ne yanlış gidebilir?” sorusunu sormak yerine, “ne inandırıcı bir şekilde sahte olabilir, hızlı bir şekilde ve bizim tepki vermemizden daha hızlı?” sorusunu sormak daha uygun.
Sentetik kimlikler, yönetici taklitleri ve AI tarafından oluşturulan anlatılar, miras tehditlerinden farklı davranıyor: daha hızlı yayılıyor, meşru faaliyetlere karışıyor ve teknik açıklar yerine güveni sömürebiliyor. Şaşırtıcı olmayan bir şekilde, bu riskler, AI öncesi seleflerinden daha sık ortaya çıkıyor ve siber güvenlik, dolandırıcılık, itibar riski veya uyum gibi alanlarda gizleniyor.
2. Organizasyonların yalnızca önlemenin yeterli olmadığını kabul etmeleri gerekiyor.
En iyi işletmeler, AI risklerini üç savunma katmanına haritalıyor, bunlar AI Defender’ın modüler mimarisine karşılık geliyor:
- Risk Önleme – artık insan güvenini ve AI tarafından oluşturulan içeriği sömüren saldırıları öngörerek, yalnızca bilinen tehditleri engellemekle kalmıyor.
- AI destekli kimlik doğrulama
- Cihaz ve oturum bütünlüğü
- Yönetici iletişim koruması
- Tehdit Tespiti ve İzleme teknik anomali analizi ile davranışsal ve medya izlemeyi birleştiriyor, birçok AI-yerlisi saldırının koddan ziyade iletişim kalıplarında ortaya çıktığını yansıtıyor.
- Sinyaller ve anomaliler için sürekli izleme
- AI karşıtı AI tespiti
- Anlatı ve medya izleme
- Soruşturma ve Atıf – olayları yeniden oluşturmak, niyeti atfetmek ve eyleme geçirilebilir kanıtlar üretmeye odaklanıyor, böylece işletmelerin ilk savunmalarından daha hızlı büyüyen aldatmacalara rağmen etkili bir şekilde yanıt vermesine olanak tanıyor.
- AI uyarılarının açıklanması
- Şüpheli faaliyetin atıfı
- Kanıt derecesinde OSINT
3. İşletmelerin AI-Yerlisi Dolandırıcılığın İnsan Boyutunu Karşılamaları Gerekiyor.
Çalışanlar, modern saldırıların ana giriş noktasını oluşturmaya devam ediyor, ancak sömürünün doğası değişti. AI destekli dolandırıcılıkta sıkça görülen bir model, dış saldırılardan ziyade şirket içinden geliyormuş gibi görünen etkileşimleri içerir. Çalışanlar, görünüşte HR’dan gelen ve “hızlıca kimliğinizi doğrulamak” için bir maaş sorunu çözmek istediğini belirten kısa video aramaları alabilir. Yüz, ses ve marka görünüşte gerçekçi. Talep kendisi zararsız görünüyor, ancak aynı gün daha sonra hesap ele geçirilmesini sessizce etkinleştiriyor.
Bu tür bir senaryo, AI destekli dolandırıcılığın bağlam, otorite ve zamanlamayı nasıl kullandığını ve neden geleneksel güvenlik eğitiminin gerçek bir dirence sahip olmadan uyum gösterisi haline gelebileceğini gösteriyor.
Sorun, yalnızca farkındalık değil, sorun nasıl tanımlandığında yatıyor.
Sorunu Yeniden Tanımlamak (Bu Sıfır Adımı)
Eski zihinsel model: “Çalışanları hata yapmamaları için eğitin.”
Yeni zihinsel model: “Çalışanların hedef alındığını, manipüle edildiğini ve silahlandırıldığını varsayın.”
Pratik eğitim, yalnızca bilgi aktarımı değildir.
Eğitim, aşılama + kas hafızası.
Bu Lens İle Bakıldığında, Ekiplerin Tekrar Eden Dolandırıcılık Kalıplarını Tanıma Eğitiminden Geçmeleri Gerekiyor.
Çalışanların üzerinden geçen 5 baskın AI-dolandırıcılık vektörü – hiçbiri farkındalık posterleri tarafından durdurulmuyor:
| Vector | Gerçeklikte Nasıl Görünüyor |
| Otorite Sahteciliği | CEO/CFO ses notu, WhatsApp, Zoom deepfake |
| Aciliyet Tuzağı | “5 dakika”, “gizli”, “kurul düzeyinde” |
| Bağlam Gaspı | Dolandırıcı, gerçek projeleri, isimleri, zamanlamayı biliyor |
| Süreç Suistimali | “Bir kez bypass et”, “sonra normal” |
| Araç Güveni Suistimali | “AI dedi ki iyi”, “sistem zaten onayladı” |
4. Organizasyonların Sentetik Gerçeklik Dünyasında “Kimlik” Anlamını Yeniden Düşünmeleri Gerekiyor.
Derin ses ve video deepfake’ler biyometrik güveni zayıflattıkça, hiçbir tek faktör kimlik doğrulamasını güvenilir bir şekilde kanıtlayamaz. Artan dayanıklılık, cihazlar, oturumlar ve dış veri noktaları arasında bağlam, süreklilik ve tutarlılık gibi birçok zayıf sinyalin zaman içinde birikmesinden geliyor.
Açık ve dış veri, uzun süredir ikincil olarak kabul ediliyordu, ancak artık stratejik önem kazanıyor. İç davranışsal sinyallerle birleştirildiğinde, kritik bir soruyu cevaplamaya yardımcı oluyor: Bu kimlik veya eylem, çeşitli bağlamlarda anlamlı mı? Her şeyin neredeyse fabrike edilebileceği bir dünyada, tutarlılık, güvenin kalan birkaç dayanağından biri haline geliyor.