
Röportajlar
ActiveState CEO’su Abby Kearns – Röportaj Serisi

 Unite.AI sitesini Google'daki tercih ettiğiniz kaynaklara ekleyin
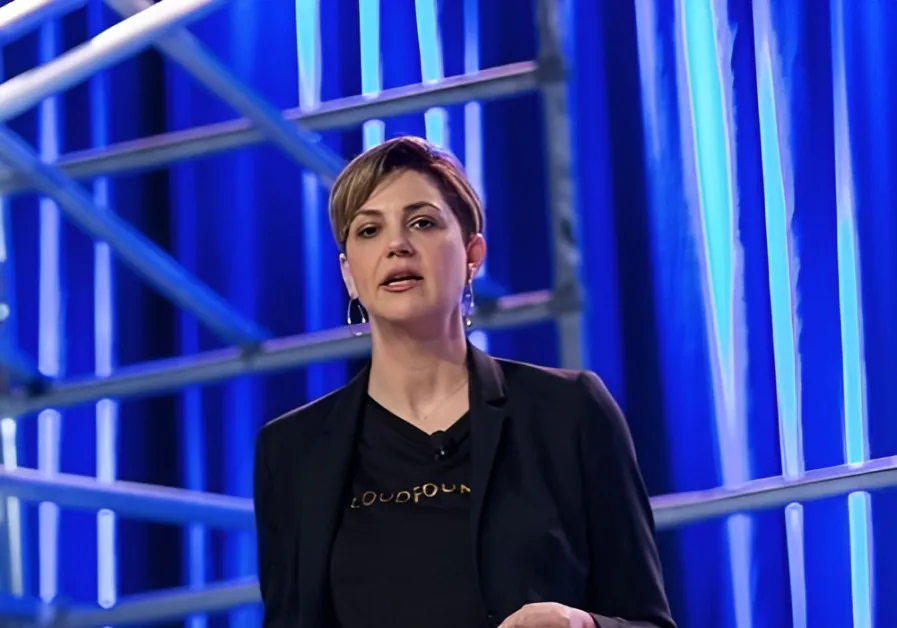
Abby Kearns ActiveState’in CEO’su ve kurumsal yazılım organizasyonları kurma ve ölçeklendirme konusunda 25 yılı aşkın deneyime sahip bir teknoloji yöneticisidir. Daha önce Puppet’ta CTO olarak görev yapmış ve şirketin Perforce Software tarafından satın alınmasıyla sonuçlanan stratejik dönüşümün yönetilmesine yardımcı olmuştur. Kariyerinin başlarında, sektörün en büyük açık kaynaklı bulut platformu ekosistemlerinden birinin büyümesine öncülük eden Cloud Foundry Foundation’ın CEO’su olarak görev yaptı. Abby şu anda Akka’nın (eski adıyla Lightbend) yönetim kurulunda yer alıyor. Şirketlerin bulut, açık kaynak ve yapay zekadaki büyük değişimleri net ürün stratejilerine ve kurumsal büyümeye dönüştürmelerine yardımcı olmasıyla tanınır.
1997 yılında kurulan Kanadalı yazılım şirketi ActiveState, açık kaynaklı yazılımları oluşturmak, yönetmek ve güvence altına almak için kurumsal araçlar ve platformlar sunar. Şirketin temel ürünü ActiveState Platform; geliştirme, DevOps ve güvenlik ekiplerinin bağımlılık yönetimini otomatikleştirmesine, güvenlik açıklarını tespit edip gidermesine ve Python, Perl ve Tcl gibi çeşitli programlama dillerinde güvenli, yeniden üretilebilir geliştirme ortamları oluşturmasına yardımcı olur. ActiveState, önceden derlenmiş ve doğrulanmış açık kaynak bileşenleri sağlayıp bunları mevcut iş akışlarına entegre ederek yazılım tedarik zincirindeki güvenlik risklerini azaltmayı, geliştirici verimliliğini artırmayı ve uygulama teslimatını hızlandırmayı amaçlar.
Kariyerinizi, Cloud Foundry Foundation’ı yönetmekten Puppet’ta CTO olarak görev yapmaya kadar, açık kaynak, bulut tabanlı platformlar ve kurumsal dönüşümün kesişim noktasında geçirdiniz. ActiveState’te CEO pozisyonunu kabul etmenize neden olan şey neydi ve şirketin bu yeni büyüme aşamasındaki vizyonunuz nedir?
Kariyerimin ana çizgisi, sektörün etkileri yıllar boyunca katlanarak büyüyecek kararlar aldığı dönemlerde topluluk ile altyapının kesiştiği noktada çalışmak oldu. Cloud Foundry, bulut tabanlı dünyada böyle bir andı. Puppet, yapılandırma yönetimi ve bugün DevSecOps dediğimiz yaklaşımın ilk evreleri için böyle bir andı. ActiveState ise açık kaynak yönetişimi için o anı temsil ediyor.
Beni buraya çeken, uzun zamandır büyüdüğünü izlediğim bir sorun. Karşılaştığım her kuruluş açık kaynak üzerinde çalışıyor. Ancak çoğu, hangi açık kaynak bileşenlerini kullandığını, bunların yamalanıp yamalanmadığını veya kullanım kararından kimin sorumlu olduğunu güvenle söyleyemiyor. Açık kaynağın bu kadar temel hale gelmesiyle kuruluşların onu yönetirken gösterdiği sınırlı titizlik arasındaki boşluk, sektör riskinin biriktiği yer. ActiveState bu boşluğu kapatacak altyapıyı oluşturmak için yirmi yıl harcadı. Benim görevim, piyasanın bu boşluğu kapatmanın neden acil olduğunu anlamasını sağlamak.
Bir sonraki aşamaya ilişkin vizyon açıktır: ActiveState, kurumsal açık kaynağın nereden geldiği sorusuna verilen varsayılan yanıt haline gelir. Bir tarayıcı değildir. Bir rapor değildir. Düzenleyiciler, yönetim kurulları veya olay müdahale ekipleri yazılım tedarik zincirlerini nasıl yönettiklerini sorduğunda kuruluşların başvurabileceği güvenilir, doğrulanmış ve sürekli güncellenen bir kaynak.
ActiveState, yapay zekanın kod üretimini hızlandırdığı bir zamanda yazılım tedarik zincirinin güvenliğini sağlamada kendisini kritik bir katman olarak konumlandırıyor. Yapay zeka, açık kaynaklı yazılımın risk profilini temelden nasıl değiştirir?
Yapay zeka destekli geliştirme, tüm açık kaynak yönetim araç zincirinin üzerine inşa edildiği temel bir varsayımı yıkıyor: Bir geliştiricinin bir bağımlılığı dahil etmek için bilinçli bir karar verdiği varsayımı.
Her SBOM yetkisi, her SCA aracı, her güvenlik açığı yönetimi iş akışı, döngüde o kitaplığı çekmeyi seçen bir insan olduğunu varsayar. Yapay zeka kod ürettiğinde, hiç kimsenin seçmediği, gözden geçirmediği veya çoğu durumda orada olduğunu bile bilmediği bağımlılıklar üretime gelir. Yönetim araçları kararlar arıyor. Yapay zeka, kararı tamamen atlayan üretim değişiklikleri yapıyor.
Bunun için ikinci bir katman var. Yapay zekanın benimsenmesini sağlayan kodlama araçları, verimlilik ölçütleri, geliştirici anketleri, GitHub yıldızları, bu değerlendirme çerçevelerinin hiçbiri birinci dereceden bir önlem olarak güvenliği içermiyordu. Sektör, hız ve doğruluk için optimizasyon yaptı ve çıktının güvenli olup olmadığını sormadan altyapıyı devreye aldı. Bu bir araç hatası değildir. Bu, benimseme kararlarının alınma biçimindeki bir liderlik hatasıdır. Şu anda, içerdiği riskler hiç değerlendirilmemiş bir temel üzerinde büyük ölçekte faaliyet gösteriyoruz.
Yönetilmeyen açık kaynağın büyük bir kurumsal güvenlik açığı haline geldiğini söylediniz. Açık kaynak yönetimi neden artık yönetim kurulu düzeyine yükseliyor ve yöneticiler hâlâ neyi hafife alıyor?
Düzenleyici ortam hesap verebilirlik yapısını değiştirdiği için konu yönetim kurulu düzeyine taşınıyor. AB Siber Dayanıklılık Yasası, SEC açıklama gereklilikleri ve CISA’nın Secure by Design rehberliği, soruyu “Bir tarayıcınız var mıydı?” olmaktan çıkarıp “Yazılımınızın kaynağında güvenli olduğunu kanıtlayabilir misiniz?” haline getiriyor. Bunlar çok farklı sorular ve çoğu kuruluş ikincisini yanıtlayamıyor.
Yöneticilerin hâlâ hafife aldığı nokta, bunun bir kaynak sorunu değil, yapısal bir sorun olduğudur. Açık kaynak riskine karşı daha fazla tarama aracı ekleyerek yanıt veren kuruluşlar, altta yatan sorunu çözmüyor. Tarama, sorunları ortamınıza girdikten sonra tespit eder.
Her şey işaretlendiğinde, hiçbir şeye öncelik verilemez ve uyarıların yoğunluğu kendi başına bir operasyonel sorun haline gelir. Bu durumla başarılı bir şekilde başa çıkabilecek kuruluşlar, daha fazla araç satın alanlar değildir. Bunlar, açık kaynak kodunun kendi ortamlarına nasıl gireceğine ve bu kararlardan kimin sorumlu olacağına dair karar alma süreçlerini değiştiren kişilerdir.
Açık kaynak artık çoğu kurumsal yazılım yığınına entegre edilmiş durumda; kuruluşlar açık kaynağı yalnızca bir geliştirme kolaylığı olarak değil, altyapı olarak nasıl yeniden düşünmeli?
Çoğu kuruluşun üzerinde çalıştığı zihinsel model on yıldan eskidir. Açık kaynak geliştirme kolaylığı olarak başladı. Geliştiriciler kitaplıkları çekebilir, daha hızlı hareket edebilir ve temel bileşenleri yeniden icat etmekten kaçınabilir. Bu çerçeveleme, açık kaynak isteğe bağlı ve tamamlayıcı olduğunda anlamlıydı.
Şu anki gerçeklik bu değil. Açık kaynak, modern yazılımın temelidir. Uygulamaların yüzde doksan altısı açık kaynak bileşenleri içerir. Tescilli altyapının üstünde bir kolaylık katmanı değildir. Bu altyapıdır. Altyapı, çevreye neyin gireceğine dair açık politikalar, bakım ve iyileştirme için tanımlanmış sahiplik ve organizasyonun doğru seviyesinde yer alan hesap verebilirlik ile altyapı gibi yönetilmelidir.
Bu konuda önde olan kuruluşlar bilinçli bir değişim gerçekleştirdi: Açık kaynak kullanımı, geliştiricilerin bireysel olarak yönettiği varsayılan bir ayar değil, güvenlik ve mali sonuçları olan stratejik bir karardır. Bu değişim; politika, operasyonel süreç ve net yönetici sorumluluğu gerektirir. Çoğu kuruluş henüz bu değişimi gerçekleştirmedi.
Organizasyonları birden fazla teknoloji dalgasından geçirdiniz. Mevcut yapay zeka odaklı değişim, hız ve bozulma açısından bulut ve DevOps gibi önceki geçişlerle nasıl karşılaştırılır?
Mevcut yapay zeka güdümlü hareket, önceki teknolojik değişimlere çok benzer. Bulut bir dağıtım modeli olarak ortaya çıktığında, onu saf bir teknoloji seçimi olarak gören kuruluşlar, onu mimari ve operasyonel bir değişim olarak kabul eden kuruluşlardan çok farklı hatalar yaptı. Yönetişim geçişini gerçekleştiremeyenler, bunun bedelini yıllarca gölge BT, maliyet aşımları, güvenlik ve teknik borçlarla ödedi.
Mevcut yapay zeka odaklı dönüşümün farkı, hızı ve görünmezliğidir. Buluta geçiş gözle görülür şekilde gerçekleşti. Kuruluşunuzun iş yüklerini şirket içi ortamdan buluta taşıdığını biliyordunuz. DevOps görünürdü: kuruluşlar ekipleri yeniden yapılandırıyor, dağıtım hatlarını değiştiriyor ve süreçleri yeniden yazıyordu. Yapay zeka kodlama araçları geliştirici geliştirici, araç çağrısı araç çağrısı olarak benimseniyor ve çoğu kuruluş bir yönetişim kararının alındığını kaydetmeden önce risk kod tabanında birikiyor.
Bu dönüşüm, bulut bilişim ve DevOps’un aksine asimetrik bir şekilde gerçekleşiyor. Bu geçişler yeni risk kategorileri yarattı ancak büyük ölçüde, yayımlanan koddan bir insanın sorumlu olduğu varsayımını korudu. Yapay zeka, bu varsayımı tespit edilmesi en zor noktada aşındırıyor. İşte bu geçişi farklı kılan şey bu. Maruz kalma, fark edilene kadar görünmezdir.
Birçok şirket, açık kaynak kullanımını sürdürülebilir bir iş modeline dönüştürmekte zorlanıyor. Başarılı olan şirketleri başarısız olanlardan ayıran nedir?
Açık kaynak üzerine sürdürülebilir işletmeler kuran kuruluşların ortak bir özelliği vardır: gerçekte hangi ürünü sattıkları konusunda disiplinlidirler. Ücretsiz olan açık kaynaklı yazılımı satmıyorlar. Özgür yazılımı kurumsal ölçekte uygulanabilir kılan uzmanlığı, operasyonel desteği, yönetim altyapısını veya yönetilen hizmeti satıyorlar.
Tersine, başarısız olan kuruluşlar topluluk tarafından benimsenmeyi ticari başarı ile karıştırma eğilimindedir. Bunlar aynı şey değildir. Yüksek GitHub yıldız sayısı veya büyük bir topluluk, geliştiricilerin projeyi faydalı bulduğunu gösterir. Bu, alıcıların bunun için ödeme yapacağı veya geliştiricilerin faydalı bulduğu şeyin kuruluşların gerçekten ihtiyaç duyduğu şey olduğu anlamına gelmez. Geliştirici benimsemesinden kurumsal değere geçiş, açık kaynağın ötesinde bir şey inşa etmeyi gerektirir; konumlandırmalarında, ürünlerinde ve satış stratejilerinde bu ayrımı net bir şekilde yapamayan kuruluşlar, ölçeklenebilirliğe geçiş sürecinde genellikle ayakta kalamazlar.
Geliştirici odaklı organizasyonları ölçeklendirme deneyiminize göre, ürün odaklı büyümeden kurumsal ölçekli operasyonlara geçişte en büyük liderlik zorlukları nelerdir?
En büyük zorluk, ürün odaklı büyümede sizi başarılı kılan beceri ve içgüdülerin, kurumsal ölçekte aleyhinize işlemesidir. Ürün odaklı büyüme; hızlı hareket etmeyi, kamuoyu önünde yinelemeyi, geliştirici deneyimini optimize etmeyi ve ticari hareketin benimsenme sürecine yönlendirilmesini ödüllendirir. Kurumsal satışlar; bilinçli süreçleri, üst düzey yöneticilerle ilişkileri, uzun döngüleri ve ürününüzü geliştirici olmayan alıcılar için önemli olan sonuçlarla eşleştirme becerisini ödüllendirir.
En sık gördüğüm liderlik hatası, bu geçişin öncelikle bir satış stratejisi sorunu olduğunu varsaymak. Öyle değil; bu bir organizasyon tasarımı sorunu. Ürünü, konumlandırmayı ve ilk müşteri ilişkilerini kuran ekip, çoğu zaman kurumsal satış modelini yürütebilecek ekip değildir. Ürünü baştan satın almaya değer kılan özellikleri kaybetmeden bunu kabul etmek gerçekten zordur. Bunu iyi yöneten liderler, organizasyonun hangi bölümlerinin gelişmesi gerektiği konusunda dürüst davranır ve ürünü yaratan kültürü bozmadan yeni yetkinlikler oluşturur.
Güvenlik ve geliştirici verimliliğinin kesiştiği noktada yoğun bir şekilde çalıştınız. Şirketler, güvenli ve güvenilir yazılım bileşenlerine olan artan ihtiyaçla hız ve yeniliği nasıl dengeleyebilir?
Hız ile güvenlik arasında seçim yapılması gerektiği düşüncesi, kullanılan araçların pekiştirdiği yanlış bir ikilemdir. Güvenlik geliştirme sürecinin sonunda bir inceleme kapısı olarak uygulanırsa darboğaz yaratır. Geliştiricilerin sürecin başında başvurduğu, yönetişim altındaki güvenilir bileşen kaynağı olarak uygulanırsa hiçbir şeyi yavaşlatmaz.
Bu gerilimi çözen kuruluşlar, güvenliğin nerede sağlandığını değiştirdi. Kodu yazıldıktan sonra incelemek veya derlenmiş çıktıları sonradan taramak yerine, geliştiricilerin ve yapay zeka araçlarının kullandığı kataloğa hangi bileşenlerin gireceğini yönetiyorlar. Kaynak güvenilir olduğunda, güvenlik çalışması sürecin başında yapıldığı için hız sonradan yapılan incelemelerle kısıtlanmaz. Bu kültürel değil, mimari bir karardır. Yönetişim altyapısına yatırım gerektirir ancak hızlı ilerlemekle güvenli teslimat arasında seçim yapmayı gerektirmez.
Yapay zeka araçları giderek daha fazla kod ve bağımlılık üretirken, özenle seçilmiş veya güvenilir açık kaynak ekosistemlerinin önümüzdeki birkaç yıl içindeki rolünü nasıl görüyorsunuz?
Özenle seçilmiş, güvenilir açık kaynakların rolü, iyi bir uygulama olmaktan çıkıp temel bir gerekliliğe dönüşecek. Bu değişimi, geri dönmeyecek iki gelişme yönlendiriyor.
Birincisi düzenleyici ortamdır. 2026 manzarasında, yazılımın kökenini gösterebilmek, gönüllü bir standart değil, giderek daha fazla yasal bir gerekliliktir. Kurullar ve düzenleyiciler, doğrudan kamu sicillerinden çeken kuruluşlar tarafından yanıtlanamayan sorular soruyorlar.
İkincisi, yapay zeka destekli geliştirmenin hızıdır. Yapay zeka araçları daha fazla kod üretip daha fazla bağımlılık ekledikçe, üretime giren denetlenmemiş bileşenlerin hacmi herhangi bir kuruluşun bunları elle inceleme kapasitesini aşacak. Geliştiricileri ve yapay zeka araçları için varsayılan kaynak olarak özenle seçilmiş, politikalarla yönetilen bir katalog kuran kuruluşlar, güvenlik yönetişimini yapay zekanın hızına uydurabilecek. Hâlâ herkese açık paket kayıtlarına ve manuel incelemeye dayanan kuruluşlarda ise kodun üretim hızı ile değerlendirme kapsamı arasındaki fark giderek büyüyecek.
Özenle oluşturulmuş ekosistemler, yapay zeka gelişiminin kaçınılmaz hale getirdiği bir soruna altyapı düzeyinde çözüm sunuyor.
Açık kaynak ve altyapı sektöründeki az sayıdaki kadın CEO’dan biri olarak, yıllar içinde liderlik çeşitliliğinde ne gibi değişiklikler gözlemlediniz ve hâlâ iyileştirilmesi gereken noktalar nelerdir?
Gerçek bir değişim oldu. Kariyerime başladığımda, kadınların açık kaynak ve altyapıda yönetici rollerinde temsil edilmesi, istisnaların dikkate değer olması için yeterince düşüktü. Bu şimdi daha az doğru. Üst düzey teknik ve yönetici pozisyonlarında daha fazla kadın var, performatif çeşitlilik beyanı aşamasını geçip yapısal değişiklikler yapan daha fazla kuruluş var ve bu alanda liderliğin nasıl olabileceğine dair daha fazla örnek mevcut.
Kalan açığı kapatmanın iş gerekçesi soyut değildir. Sektörün şu anda üzerinde çalıştığı sorunlar; yazılım tedarik zinciri riski, yapay zeka yönetimi ve güvenliği öncelikli bir uygulama haline getirmek için gereken organizasyonel değişiklikler, zor sorunlardır. Çeşitli ekipler, zor sorunlarda daha iyi sonuçlar üretir. Bu, bir istek meselesi değil, farklı bakış açılarının homojen ekiplerin gözden kaçırdığı varsayımları nasıl ortaya çıkardığıyla ilgilidir. Bunu bizzat gördüm. Sadece temsil değil, aidiyet konusunda gerçek ilerleme kaydeden kuruluşlar, bu operasyonel avantajın iş hayatında kendini gösterdiği kuruluşlardır.
Sektör genelinde aidiyet duygusu hâlâ eşitsiz bir şekilde yaygın. Odada bulunmak, bakış açınızın gerçekten dikkate alındığı anlamına gelmiyor. İşte bu ayrım, ilerlemenin bir sonraki aşamasının gerçekleşmesi gereken nokta.
Bu değerli röportaj için teşekkür ederiz. Daha fazla bilgi edinmek isteyen okuyucular ActiveState sitesini ziyaret edebilir.


