
Entretiens
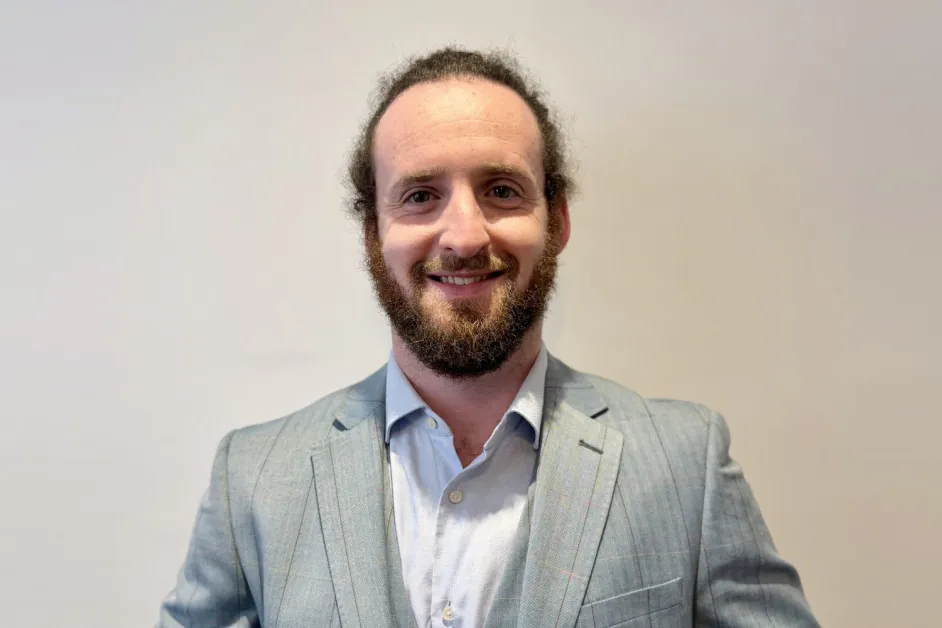
Jack Cherkas, directeur mondial de la sécurité des systèmes d’information chez Syntax – Série d’entretiens

 Ajouter Unite.AI à vos sources préférées sur Google
Points clésLa gouvernance doit accompagner les projets d'IA plutôt que de les bloquer à une porte.
Voir plus
- La gouvernance doit accompagner les projets d'IA plutôt que de les bloquer à une porte.
- Les agents d'IA ont besoin d'autorisations d'identité, de journaux et de leviers de confinement, tout comme les utilisateurs humains.
- Les RSSI qui se présentent tôt avec des schémas pratiques deviennent des partenaires que les équipes IA souhaitent.
Jack Cherkas, directeur mondial de la sécurité des systèmes d’information chez Syntax, est un dirigeant de la cybersécurité avec une expérience approfondie dans la sécurité cloud, la résilience cybernétique, l’architecture d’entreprise et la sécurité de l’IA. Il a occupé des postes de direction chez Syntax, PwC UK, Kyndryl et IBM, où il a aidé à construire et à développer des opérations de sécurité, géré des efforts de réponse aux incidents majeurs et élaboré des stratégies de résilience cybernétique pour des environnements d’entreprise de grande envergure. Chez Syntax, il dirige la cybersécurité mondiale à travers le personnel, les systèmes, les centres de données, les services cloud gérés et les offres de sécurité destinées aux clients de l’entreprise, supervisant une équipe de plus de 65 professionnels de la sécurité dans huit pays.
Syntax est un fournisseur mondial de services informatiques et de cloud gérés qui se spécialise dans les applications critiques pour l’entreprise, en particulier les environnements SAP et Oracle (ORCL ). L’entreprise soutient les organisations dans la migration vers le cloud, l’hébergement géré, la cybersécurité, la gestion des applications d’entreprise et les opérations basées sur l’IA sur des infrastructures hybrides et multi-cloud. Son travail se concentre sur l’aide aux entreprises pour moderniser, sécuriser et exploiter des systèmes d’entreprise complexes à grande échelle.
Vous avez dirigé des initiatives de cybersécurité chez IBM, Kyndryl, PwC et maintenant Syntax. Au fil de ce parcours, comment votre perspective sur la sécurité des technologies émergentes comme l’IA a-t-elle évolué, en particulier à mesure que les organisations passent de l’expérimentation à la production ?
Ma carrière a suivi une série de ruptures, chacune exigeant que la sécurité rattrape un nouveau plan de contrôle. Chez IBM, au début de l’ère du cloud, la question était de savoir si nous pouvions faire confiance à l’infrastructure d’un tiers pour exécuter des charges de travail critiques. La réponse était un modèle de responsabilité partagée et une génération de contrôles natifs du cloud.
Ensuite, il y a eu l’ère des rançongiciels. NotPetya en 2017 a paralysé des entreprises en quelques heures, et l’industrie a appris que des logiciels malveillants capables de se propager comme des vers pouvaient mettre à l’arrêt des chaînes d’approvisionnement mondiales en une nuit. La réponse a consisté à se préparer au moment où une cyberattaque se produirait, plutôt qu’à se demander si elle aurait lieu, en segmentant les réseaux, en adoptant des sauvegardes immuables et en renforçant nettement la gestion des identités.
Au cours de mon temps chez Kyndryl et PwC, le SaaS est passé de la périphérie au centre de chaque environnement informatique. Les charges de travail sont sorties des centres de données et sont passées sur la pile de quelqu’un d’autre, l’identité est devenue le périmètre et la confiance zéro a cessé d’être un diagramme et est devenue un modèle opérationnel.
Maintenant, chez Syntax, nous sommes dans la vague de l’IA générative, où le système lui-même raisonne, génère et agit. Chaque vague nous a donné une nouvelle surface de contrôle, pas assez d’avertissement et une fenêtre plus courte entre l’expérimentation et la production. Le cloud a pris des années. Le SaaS a pris des trimestres. L’IA générative prend des semaines. Les RSSI qui suivent sont ceux qui ont cessé de traiter chaque vague comme une exception et ont commencé à traiter l’adoption rapide comme un état stable.
À mesure que les organisations accélèrent l’adoption de l’IA, comment évaluez-vous le risque que la confiance, et non seulement la conformité, soit compromise ? Quels sont les premiers indicateurs que cela commence à se produire ?
La confiance est la fondation de toute bonne adoption de l’IA. Les premiers indicateurs ne se trouvent pas dans le rapport d’audit, mais dans les signaux opérationnels. Les déploiements d’IA non autorisée dont personne n’assume la responsabilité. L’approbation, par les achats, de fournisseurs d’IA générative sans examen de sécurité. La traçabilité de l’origine des données qui se rompt dès que vous demandez d’où proviennent les données de formation. Les agents d’IA dotés de privilèges d’administrateur parce que personne ne voulait ralentir le projet. Lorsque vous voyez ces quatre signaux dans une organisation, la confiance est déjà dépensée plus rapidement qu’elle n’est gagnée. La direction est généralement la dernière à l’apprendre.
De nombreuses entreprises adoptent l’IA plus rapidement qu’elles ne peuvent la sécuriser. Quels sont les risques les plus courants que vous voyez aujourd’hui lorsque la gouvernance est en retard sur l’innovation ?
Lorsque la gouvernance est en retard, trois choses se produisent, et aucune d’entre elles n’apparaît comme un incident de sécurité jusqu’à beaucoup plus tard. Premièrement, l’exposition réglementaire s’accumule discrètement : un déploiement d’IA qui viole les exigences de transparence du règlement européen sur l’IA ne déclenche pas d’alarme ; cela apparaît dans un audit deux ans plus tard sous forme d’amende. Deuxièmement, la confiance des clients s’érode dans des transactions que vous ne voyez pas : les prospects choisissent des concurrents qui peuvent prouver la gouvernance, et votre équipe de vente n’en sait jamais rien. Troisièmement, la qualité de la décision se détériore : l’organisation prend davantage de décisions influencées par l’IA mais ne peut pas les expliquer ou les auditer, et les mauvaises décisions s’accumulent dans des endroits où personne ne regarde. Le coût d’une gouvernance de l’IA faible est l’érosion lente de l’audit, des ventes et de la qualité de la décision, aboutissant à une violation de sécurité portant atteinte à la réputation.
À partir de votre expérience dans la construction et le développement de services de sécurité gérés et d’opérations de centre de sécurité, comment les organisations devraient-elles repenser leurs modèles de sécurité pour gérer les systèmes et la prise de décision autonome basés sur l’IA ?
L’IA est un nouveau vecteur d’attaque, un multiplicateur de menaces et une pièce essentielle du dispositif de défense, et le modèle de sécurité doit s’adapter pour couvrir les trois en même temps.
En tant que vecteur d’attaque, les plateformes d’IA générative elles-mêmes deviennent des cibles à défendre. En tant que multiplicateur de menaces, les attaquants utilisent l’IA générative pour créer du phishing à grande échelle, générer du code d’exploitation, automatiser la reconnaissance et découvrir des vulnérabilités à la vitesse de la machine. En tant que pièce défensive, la même technologie tournée dans l’autre sens est la seule réponse réaliste : le triage assisté par l’IA, la recherche automatisée de menaces et le renforcement des capacités des analystes ne sont plus facultatifs ; ce sont les moyens par lesquels un centre opérationnel de sécurité suit un adversaire augmenté par l’IA. S’ils sont augmentés par l’IA et que nous ne le sommes pas, l’écart se creuse à chaque cycle.
Cela crée également un nouveau type d’acteur que le modèle doit gouverner. Chez Syntax, nous pensons déjà aux agents d’IA comme rejoignant l’organigramme, aux côtés des humains, ce qui fixe la barre pour la manière dont nous les sécurisons. Les agents d’IA ont besoin de tout ce que nous donnons aux utilisateurs humains (identité, autorisations basées sur les rôles, journaux d’activité, lignes de base comportementales) ainsi que des mêmes leviers de confinement que nous utilisons pour les comptes compromis : la capacité de désactiver, d’isoler et de révoquer. La différence réside dans la vitesse. Les agents agissent en millisecondes, donc ces leviers doivent être immédiats et automatisés, et non à la fin d’un flux de travail de réponse aux incidents.
Chez Syntax, notre centre opérationnel de sécurité mondial évolue pour que l’IA augmente l’analyste humain, tandis que nos employés construisent des flux de travail agentiques et des agents à l’intérieur de la plateforme d’IA générative de Syntax, qui fournit des garde-fous intégrés contre les biais et la toxicité, ainsi que des contrôles de confidentialité et de sécurité des données activés par défaut.
Voilà la refonte nécessaire. Défendre l’IA en tant que cible. Déployer l’IA en tant que défenseur. Gouverner l’utilisation de l’IA.
Il y a souvent une tension entre la vitesse et le contrôle. Comment les organisations peuvent-elles maintenir la vitesse d’innovation tout en mettant en œuvre une surveillance et des garde-fous significatifs pour les systèmes d’IA ?
La vitesse et le contrôle semblent être des opposés jusqu’à ce que vous construisiez une gouvernance qui accompagne le projet plutôt que de le bloquer. L’erreur est de mettre la gouvernance à la porte : un comité, un accord, un examen trimestriel. Lorsque la porte s’ouvre, l’équipe a soit contourné la gouvernance, soit perdu son élan. Le modèle qui fonctionne repose sur des processus redéfinis intégrant la gouvernance. Une communication claire et cohérente est le point de départ, suivie de modèles préapprouvés, de flux de données prévalidés et de modèles d’autorisations prédéfinis. Les équipes obtiennent de la vitesse, les équipes de sécurité obtiennent de la visibilité et le compromis que tout le monde suppose exister s’avère être un processus mal conçu. Il s’agit de trouver un équilibre entre la sécurité et l’innovation par rapport à l’appétit pour le risque de chaque organisation.
Vous avez travaillé sur des stratégies de résilience cybernétique et de réponse aux incidents à grande échelle. Comment l’introduction de l’IA modifie-t-elle la nature des menaces cybernétiques et la manière dont les organisations devraient se préparer ?
L’IA accélère fortement les menaces à travers différents vecteurs. L’échelle : le phishing et la reconnaissance à la vitesse de la machine contre des milliers de cibles simultanément. La sophistication : l’ingénierie sociale basée sur les deepfakes qui contourne les vérifications vocales et vidéo. L’identité : les identités synthétiques qui passent les vérifications d’identité conçues pour les humains.
En ce qui concerne la réponse aux incidents, les implications sont opérationnelles. Vous avez besoin d’une détection qui ne repose pas sur la reconnaissance de modèles par les humains à la vitesse humaine. Vous avez besoin de protocoles de vérification qui supposent que la voix et la vidéo peuvent être fausses. Et vous avez besoin de guides opérationnels de réponse aux incidents qui couvrent explicitement les incidents liés à l’IA, car les étapes de récupération ne sont pas les mêmes que celles de récupération après un événement de rançongiciel.
À Syntax, à quoi ressemble réellement l’IA « sécurisée par conception » dans un environnement d’entreprise complexe et réel ?
Chez Syntax, cela signifie équilibrer l’innovation et la sécurité grâce à l’adoption de notre plateforme d’IA générative avec des garde-fous intégrés, nos services, applications, modèles et plateformes d’IA générative approuvés, restreints ou interdits, et en promouvant une culture donnant la priorité à la sécurité grâce à notre bureau de gouvernance de l’IA. Pour notre organisation de sécurité mondiale, cela signifie se positionner comme facilitateur pour l’entreprise, et non en tant qu’obstacle, en soutenant l’entreprise dans ses priorités stratégiques tout en protégeant Syntax conformément à notre appétit pour le risque.
Il y a un récit croissant selon lequel la sécurité et la conformité ne sont plus des obstacles mais des moteurs de croissance. Qu’est-ce qui doit changer sur le plan culturel et opérationnel pour que les organisations adoptent vraiment cette mentalité ?
Le plus grand changement est ce que signifie le succès. Les équipes de sécurité ont été mesurées pendant des décennies sur ce qui ne s’est pas produit : pas de violations, pas d’incidents, aucune observation d’audit. Cette métrique récompense le fait de dire non. Les équipes qui opèrent comme facilitateurs mesurent quelque chose de différent : les accords conclus parce que les contrôles étaient démontrables, les lancements qui ont atteint leur date parce que la sécurité a dégagé la voie, et les innovations qui ont traversé la gouvernance plutôt que de la contourner.
Sur le plan opérationnel, cela nécessite des processus redéfinis avec une gouvernance intégrée, associés à un accompagnement concret comme notre plateforme d’IA générative qui fait de la voie sécurisée la solution la plus simple, et à des formations et programmes accessibles sur l’IA générative, tels que notre initiative AI Champions.
La culture suit ce que vous incitez et ce que vous permettez. Changez ce que vous récompensez, équipez les gens avec les outils et la formation appropriés au bon moment, et vous changez ce qu’ils font. C’est le parcours que Syntax entreprend.
À mesure que l’IA est de plus en plus intégrée dans les flux de travail de l’entreprise, comment les RSSI devraient-ils collaborer avec les dirigeants de l’IA, les scientifiques de données et les équipes de produits pour assurer la responsabilité sans ralentir la progression ?
Le RSSI qui attend d’être invité sera en retard. Le RSSI qui se présente tôt, avec des modèles pratiques plutôt que des objections de politique, devient le partenaire que les projets d’IA veulent vraiment avoir à la table. Dans la pratique, cela signifie des sessions de conception conjointe avec les équipes d’IA, des validations de sécurité menées en parallèle des validations fonctionnelles, plutôt qu’après elles, et une politique de porte ouverte. Cela change la conversation de « département du non » à « oui, mais » ou « non, mais » en tant que partenaire volontaire et collaboratif pour l’entreprise.
En regardant vers l’avenir, croyez-vous que nous verrons un cadre global standardisé pour la gouvernance de l’IA, ou les organisations devront-elles construire leurs propres architectures de confiance internes, quels que soient les règlements ?
Les deux, dans cet ordre. Nous verrons une convergence progressive sur un petit nombre de cadres régionaux, le règlement européen sur l’IA en premier, d’autres suivant avec des variations locales. Nous ne verrons pas une norme mondiale unique dans cette décennie en raison de la fragmentation géopolitique. Les organisations finiront donc par faire deux choses en parallèle : se conformer au cadre qui s’applique à leur plus grand marché et faire fonctionner une architecture de confiance interne qui dépasse les exigences du cadre le plus faible. L’architecture interne compte plus que la norme externe, car les régulateurs bougent lentement et les menaces ne le font pas. Les entreprises qui construisent des architectures de confiance internes maintenant passeront la prochaine décennie à dire « nous faisons déjà cela » à chaque nouveau régulateur qui arrive.
Merci pour cet excellent entretien, les lecteurs qui souhaitent en savoir plus peuvent visiter Syntax.


