
Entretiens
David Archer, CTO, Niobium Microsystems – Série d’entretiens

 Ajouter Unite.AI à vos sources préférées sur Google
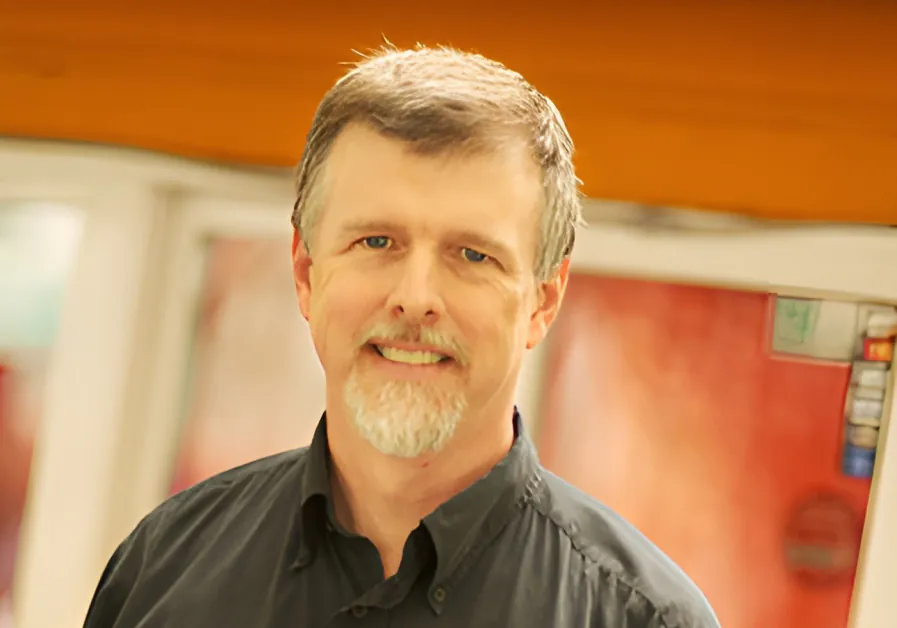
Dr. Archer est le CTO de Niobium Microsystems et un scientifique principal en charge de la cryptographie et du calcul multipartite chez Galois, Inc., dont les clients incluent DARPA, la NSA, IARPA et le ministère de la Sécurité intérieure.
Il a plus de 30 ans d’expérience en recherche et développement dans les ASIC complexes, les architectures matérielles et logicielles, le calcul sécurisé et la cryptographie.
Dr. Archer détient un doctorat en informatique de l’Université d’État de Portland, un master en ingénierie électrique et un baccalauréat en ingénierie informatique de l’Université de l’Illinois à Urbana-Champaign.
Niobium Microsystems est pionnier dans les solutions de calcul à confiance zéro, mettant en vedette les accélérateurs de cryptographie homomorphique (FHE) les plus rapides de l’industrie. Les technologies de l’entreprise permettent aux organisations de tirer parti de la valeur des données tout en les gardant entièrement chiffrées, en garantissant que les informations sensibles restent privées et en soutenant la conformité réglementaire. En poussant les performances de la FHE à des niveaux sans précédent, Niobium Microsystems rend possible une nouvelle génération d’applications d’apprentissage automatique et d’analyse statistique avec une confidentialité mathématiquement garantie.
Vous avez eu un parcours académique et professionnel incroyable. Y a-t-il eu un moment ou une influence spécifique qui vous a conduit à consacrer votre carrière à la cryptographie ?
Je dirais que ce sont deux influences spécifiques qui ne sont pas d’accord, toutes deux dignes d’être lues : Le droit à la vie privée de Warren et Brandeis et La société transparente de Brin. Le premier met l’accent sur le droit d’être laissé tranquille, en argumentant que la loi devrait protéger les gens des technologies envahissantes. Le second soutient le contraire : ces technologies envahissantes ne peuvent pas être évitées et nous échouons lorsque nous essayons de les rendre aveugles aux puissants qui les utilisent, car la loi nous empêche de les voir. De plus en plus, les deux points de vue semblent impraticables face à l’industrie du crime informatique, aux agrégateurs de données et aux abus des États. La cryptographie moderne qui, par exemple, peut prouver des faits sans révéler de secrets ou partager des données sensibles sans les révéler, a des rôles importants à jouer dans une solution viable.
Pour ceux qui ne sont pas familiers, comment expliqueriez-vous le chiffrement homomorphique et ce qui en fait un facteur de changement pour la confidentialité des données ?
Le chiffrement homomorphique, ou FHE, est une technologie cryptographique qui permet d’effectuer des calculs sur des données chiffrées sans jamais les déchiffrer. Imaginez donner une boîte fermée à quelqu’un – ils peuvent manipuler ce qui se trouve à l’intérieur de la boîte sans jamais l’ouvrir, et seul vous pouvez déverrouiller le résultat. Avec la FHE, les données restent chiffrées pendant le stockage, le transit et le calcul. C’est révolutionnaire : cela garantit mathématiquement que les données sensibles restent opaques. Plus de fuites, plus d’exposition.
Quels sont les plus grands défis pour rendre la FHE pratique pour les applications d’intelligence artificielle d’entreprise, et comment Niobium répond-il à ces défis ?
Historiquement, le plus grand défi de la FHE a été l’efficacité computationnelle – les opérations FHE ont été des milliers à des millions de fois plus lentes que les calculs réguliers. Mais chez Niobium, nous avons abordé ce problème de front en construisant des accélérateurs de matériel FHE spécialement conçus. Contrairement aux processeurs traditionnels ou au matériel adapté des architectures graphiques ou d’intelligence artificielle, notre conception est optimisée de bas en haut pour les besoins computationnels de la FHE. Grâce à une approche de conception de logiciel et de matériel complète, nous avons apporté les performances de la FHE dans le domaine de l’utilisation pratique de l’entreprise, alignant enfin la sécurité avec la vitesse des affaires.
Quels sont les cas d’utilisation réels – en particulier dans la défense ou la finance – que vous pensez être les plus prêts à bénéficier de la FHE aujourd’hui ?
Nous voyons déjà une demande claire dans la défense et la finance, où la protection des données n’est pas seulement souhaitable, mais cruciale. Une capacité de combat importante est l’analyse d’images multi-spectrales à partir d’avions autonomes (UAV), qui peuvent être utilisés pour détecter des signatures chimiques spécifiques dans un paysage. Cependant, les signatures particulières qui nous intéressent sont souvent sensibles : un adversaire qui capture un UAV pourrait extraire ces signatures et apprendre à s’y adapter, évitant ainsi la détection. La FHE embarquée peut garantir que ces signatures restent sécurisées même en cas de capture d’avion.
Dans la finance, la FHE est une solution transformatrice. Elle permet des requêtes privées dans les transactions de pool d’ombre, en sécurisant les stratégies de trading et en garantissant l’équité du marché. De plus, les institutions peuvent collaborer de manière sécurisée pour la détection de la fraude à travers les frontières sans révéler de données de transaction sensibles ou d’identités de clients. Cette approche collaborative améliore considérablement les capacités de détection, en découvrant des schémas de fraude institutionnelle complexes, des anomalies de transactions transfrontalières et des modèles d’activités illicites comme le blanchiment d’argent, tout en maintenant une conformité stricte avec les réglementations internationales de protection des données. La capacité de partager des informations sans partager de données brutes n’est pas seulement bénéfique – elle est essentielle pour un écosystème financier mondial sécurisé et conforme.
Il y a eu beaucoup de discussions sur le « zéro-math » ou l’informatique préservant la confidentialité. Comment définissez-vous cela et quel rôle joue-t-il dans la pile technologique de Niobium ?
Le « zéro-math » ou l’informatique préservant la confidentialité fait référence au fait de rendre les opérations cryptographiques complexes transparentes pour les développeurs et les utilisateurs – ils n’ont pas besoin d’un doctorat en cryptographie pour exploiter la technologie. C’est un objectif louable, mais la vérité est que la mise en œuvre de la FHE exige des connaissances spécialisées. C’est pourquoi Niobium ne s’arrête pas au matériel : nous construisons également des piles de logiciels pour intégrer de manière transparente la FHE dans les flux de travail existants. Nous sommes également membres fondateurs de FHETCH, un consortium de normes ouvertes qui vise à établir des API de niveau supérieur pour permettre l’interopérabilité entre les accélérateurs de matériel FHE et les bibliothèques de logiciels. Ces efforts proactifs sont essentiels pour garantir la compatibilité et l’interopérabilité dès le départ, ce qui est clé pour les entreprises qui cherchent à sécuriser leurs investissements dans la sécurité.
L’encryption homomorphique a la réputation d’être coûteuse en termes de calcul. Où voyez-vous les avancées les plus prometteuses en termes de performances ?
Les avancées les plus prometteuses se produisent dans l’accélération du matériel spécifiquement conçue pour la FHE. Les processeurs traditionnels et les GPU ne sont pas conçus pour les calculs complexes et précis que la FHE exige. Chez Niobium, nous avons spécifiquement conçu nos conceptions pour gérer ces calculs avec une efficacité sans précédent. Couplé à nos optimisations de compilateur spécialisées, nous voyons des améliorations de performances de plusieurs ordres de grandeur qui étaient impensables il y a quelques années.
Certaines approches de sécurité utilisent des environnements d’exécution de confiance ou des calculs confidentiels. Comment la FHE se compare-t-elle à ceux-ci et quand est-elle clairement la meilleure option ?
Les environnements d’exécution de confiance (TEEs), parfois appelés calcul confidentiel, reposent sur des enclaves matérielles pour protéger les données, mais ils nécessitent toujours de faire confiance au fournisseur de matériel, à l’enclave et au logiciel système, et ils traitent toujours les données non chiffrées. La complexité de cette « racine de confiance » réduit les TEE à une « sécurité assez bonne », et de nombreuses études confirment cette préoccupation. La FHE supprime la confiance de l’équation – aucune donnée n’a jamais besoin d’être déchiffrée, il n’y a donc littéralement aucune donnée sensible à compromettre. Lorsque la sécurité absolue, garantie mathématiquement, est requise, en particulier dans les industries réglementées, la FHE est le choix supérieur.
Les attaques par canaux auxiliaires sont une préoccupation lorsqu’il s’agit de données sensibles au niveau du matériel. Quelles mesures avez-vous prises pour minimiser ces risques dans les conceptions de Niobium ?
Les attaques par canaux auxiliaires exploitent les fuites d’informations non intentionnelles du matériel. Les recherches démontrent à plusieurs reprises que les TEE sont vulnérables à ce type d’attaque. Cependant, si les seules informations que vous traitez sont chiffrées, alors les faire fuiter ne bénéficie pas à l’adversaire. Ce n’est pas que notre matériel minimise le risque de fuite. Au lieu de cela, il maximise les performances et l’efficacité, en particulier parce que il n’a pas besoin de se soucier de la fuite.
Comment voyez-vous l’évolution des efforts de normalisation dans l’espace FHE et que fait Niobium pour assurer la compatibilité avec les normes émergentes ?
La normalisation est cruciale pour l’adoption, et nous participons activement à ces efforts par le biais de collaborations avec des groupes industriels et des organismes de normalisation. Niobium a récemment co-fondé le consortium technique FHE pour le matériel (FHETCH), aux côtés de Chain Reaction et Optalysys, précisément pour promouvoir l’interopérabilité et établir des références de performances pratiques pour les solutions FHE commercialement viables. En tant que co-président technique de FHETCH, je suis personnellement impliqué dans l’élaboration d’initiatives telles que le développement d’une couche d’abstraction API, qui permet une intégration transparente entre les accélérateurs de matériel FHE et les bibliothèques de logiciels divers. Nous sommes également impliqués dans les efforts de normalisation de la communauté FHE, tels que ceux de homomorphicencryption.org. Ces efforts proactifs aident à garantir la compatibilité et l’interopérabilité dès le départ, ce qui est clé pour les entreprises qui cherchent à sécuriser leurs investissements dans la sécurité. Nous encourageons la normalisation rapide de la FHE par le NIST, car comme vous le savez, les normes cryptographiques du NIST définissent le cadre pour les acquisitions de technologie du gouvernement fédéral, ce qui rend essentiellement la validation FIPS une condition préalable à la vente de tout produit cryptographique à une agence gouvernementale américaine.
Qu’est-ce qui vous excite le plus sur l’endroit où le domaine est en train d’aller dans les prochaines années et qu’est-ce que nous pouvons attendre de Niobium sur la feuille de route à venir ?
Ce qui m’excite le plus, c’est le passage de la promesse théorique à la mise en œuvre pratique de l’informatique sécurisée à l’échelle de l’entreprise. Dans les années à venir, je prévois que les services FHE dans le cloud deviendront de plus en plus courants, transformant la façon dont les organisations abordent la sécurité des données. Niobium continuera à conduire ce mouvement – nous ne faisons pas que faire progresser les performances de nos accélérateurs FHE, mais nous élargissons également nos solutions de calcul à confiance zéro, comme les preuves à connaissance nulle et les calculs cryptographiquement vérifiables. Cette combinaison de garantie de confidentialité d’une part et de garantie d’intégrité et de non-répudiation d’autre part répond directement à la raison pour laquelle je suis dans cet effort : résoudre le dilemme posé par Brandeis et Brin. Attendez-vous à voir des technologies de préservation de la confidentialité encore plus puissantes, polyvalentes et accessibles de notre part, redéfinissant ce que les entreprises considèrent comme possible en termes de traitement de données sécurisé.
Merci pour cette grande interview, les lecteurs qui souhaitent en savoir plus peuvent visiter Niobium Microsystems.


