
Entretiens
Rick Caccia, PDG et co-fondateur de WitnessAI – Série d’entretiens

 Ajouter Unite.AI à vos sources préférées sur Google
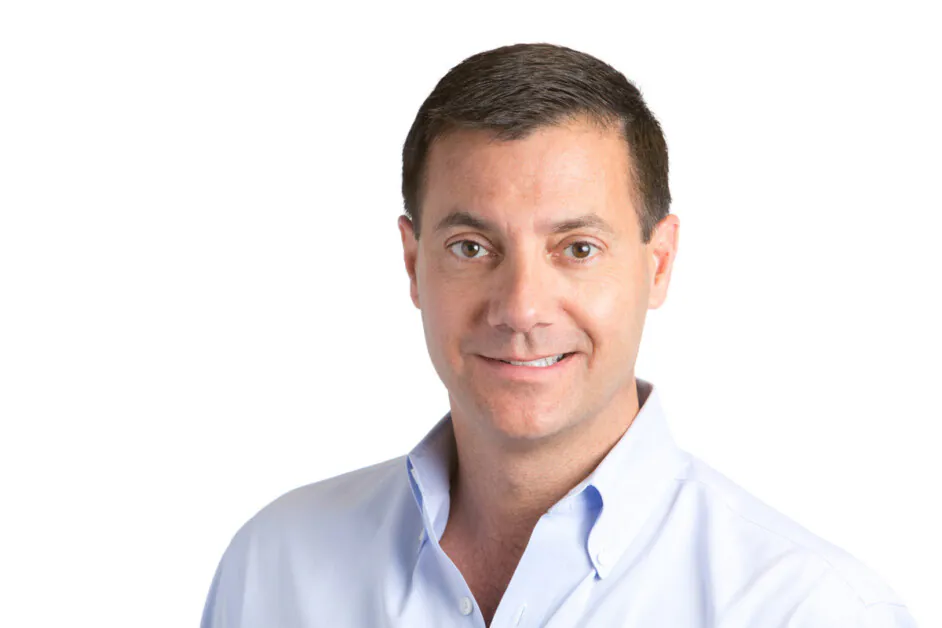
Rick Caccia, PDG et co-fondateur de WitnessAI, a une grande expérience dans le lancement de produits de sécurité et de conformité. Il a occupé des postes de direction dans les domaines du produit et du marketing chez Palo Alto Networks (PANW ), Google (GOOGL ) et Symantec. Caccia a précédemment dirigé le marketing de produit chez ArcSight jusqu’à son introduction en bourse et à ses opérations ultérieures en tant qu’entreprise publique, et a également occupé le poste de premier directeur marketing chez Exabeam. Il détient plusieurs diplômes de l’Université de Californie à Berkeley.
WitnessAI développe une plate-forme de sécurité axée sur l’utilisation sûre et sécurisée de l’IA dans les entreprises. À chaque grande évolution technologique – telle que le Web, la mobilité et le cloud computing – de nouveaux défis de sécurité émergent, créant des opportunités pour les leaders de l’industrie. L’IA représente la prochaine frontière de cette évolution.
L’entreprise vise à établir sa position de leader dans la sécurité de l’IA en combinant son expertise en apprentissage automatique, en cybersécurité et en opérations cloud à grande échelle. Son équipe possède une grande expérience dans le développement de l’IA, l’ingénierie inverse et le déploiement de Kubernetes multi-cloud, répondant ainsi aux défis critiques de la sécurisation des technologies impulsées par l’IA.
Qu’est-ce qui vous a inspiré pour co-fonder WitnessAI, et quels sont les principaux défis de gouvernance et de sécurité de l’IA que vous visiez à résoudre ?
Lorsque nous avons créé l’entreprise, nous pensions que les équipes de sécurité seraient préoccupées par les attaques contre leurs modèles d’IA internes. Mais les 15 premiers DSI avec lesquels nous avons parlé nous ont dit le contraire, à savoir que le déploiement généralisé des LLM dans les entreprises était encore loin, mais que le problème urgent était de protéger l’utilisation de l’IA par leurs employés. Nous avons pris un pas en arrière et constaté que le problème n’était pas de se défendre contre des cyberattaques effrayantes, mais de permettre aux entreprises d’utiliser l’IA de manière productive. Même si la gouvernance peut être moins sexy que les cyberattaques, c’est ce dont les équipes de sécurité et de confidentialité ont vraiment besoin. Ils ont besoin de visibilité sur ce que leurs employés font avec les applications d’IA tierces, d’un moyen de mettre en œuvre des politiques d’utilisation acceptable et d’un moyen de protéger les données sans bloquer l’utilisation de ces données. C’est ce que nous avons construit.
Étant donné votre grande expérience chez Google Cloud, Palo Alto Networks et d’autres entreprises de cybersécurité, comment ces rôles ont-ils influencé votre approche pour construire WitnessAI ?
J’ai parlé avec de nombreux DSI au fil des ans. L’une des choses les plus courantes que j’entends des DSI aujourd’hui est : « Je ne veux pas être le « Docteur Non » lorsqu’il s’agit de l’IA ; je veux aider nos employés à l’utiliser pour être meilleurs. » En tant que personne qui a travaillé avec des fournisseurs de cybersécurité pendant longtemps, c’est une déclaration très différente. Cela ressemble plus à l’époque du dotcom, lorsque le Web était une nouvelle technologie transformatrice. Lorsque nous avons construit WitnessAI, nous avons spécifiquement commencé avec des capacités de produit qui aidaient les clients à adopter l’IA en toute sécurité ; notre message était que cette technologie est comme de la magie et que tout le monde veut expérimenter la magie. Je pense que les entreprises de sécurité jouent trop souvent la carte de la peur, et nous voulions être différents.
Qu’est-ce qui distingue WitnessAI des autres plate-formes de gouvernance et de sécurité de l’IA sur le marché aujourd’hui ?
Eh bien, pour commencer, la plupart des autres fournisseurs dans ce domaine se concentrent principalement sur la sécurité et non sur la gouvernance. Pour moi, la gouvernance est comme les freins d’une voiture. Si vous voulez vraiment aller vite, vous avez besoin de freins efficaces en plus d’un moteur puissant. Personne ne conduira une Ferrari très vite si elle n’a pas de freins. Dans ce cas, votre entreprise utilisant l’IA est la Ferrari, et WitnessAI est les freins et le volant.
À l’inverse, la plupart de nos concurrents se concentrent sur des attaques théoriques effrayantes contre le modèle d’IA d’une organisation. Ce est un problème réel, mais c’est un problème différent de celui de la visibilité et du contrôle de l’utilisation de l’IA par vos employés. Il est beaucoup plus facile pour nous d’ajouter un pare-feu d’IA (et nous l’avons fait) que pour les fournisseurs de pare-feu d’IA d’ajouter une gouvernance et une gestion des risques efficaces.
Comment WitnessAI équilibre-t-il le besoin d’innovation de l’IA avec la sécurité et la conformité des entreprises ?
Comme je l’ai écrit plus tôt, nous croyons que l’IA devrait être comme de la magie – elle peut vous aider à faire des choses incroyables. Avec cela en tête, nous pensons que l’innovation de l’IA et la sécurité sont liées. Si vos employés peuvent utiliser l’IA en toute sécurité, ils l’utiliseront souvent et vous prendrez les devants. Si vous appliquez la mentalité de sécurité typique et la verrouillez, votre concurrent ne le fera pas, et il prendra les devants. Tout ce que nous faisons est destiné à permettre l’adoption sécurisée de l’IA. Comme me l’a dit un client, « Cette technologie est comme de la magie, mais la plupart des fournisseurs la traitent comme de la magie noire, effrayante et quelque chose à craindre. » Chez WitnessAI, nous aidons à permettre la magie.
Pouvez-vous parler de la philosophie de base de l’entreprise en matière de gouvernance de l’IA – voyez-vous la sécurité de l’IA comme un facteur d’activation plutôt que de restriction ?
Nous avons régulièrement des DSI qui viennent nous voir lors d’événements où nous avons présenté, et ils nous disent : « Vos concurrents sont tous effrayés par l’IA, et vous êtes le seul fournisseur qui nous dit comment l’utiliser réellement de manière efficace. » Sundar Pichai de Google a dit que « l’IA pourrait être plus profonde que le feu », et c’est une métaphore intéressante. Le feu peut être extrêmement destructeur, comme nous l’avons vu récemment. Mais le feu contrôlé peut faire de l’acier, ce qui accélère l’innovation. Parfois, chez WitnessAI, nous parlons de créer l’innovation qui permet à nos clients de diriger l’« incendie » de l’IA de manière sécurisée pour créer l’équivalent de l’acier. Alternativement, si vous pensez que l’IA est comparable à la magie, alors peut-être que notre objectif est de vous donner un bâton magique, pour la diriger et la contrôler.
Quels sont les plus grands risques que les entreprises courent lors du déploiement de l’IA générative, et comment WitnessAI atténue-t-ils ces risques ?
Le premier est la visibilité. Beaucoup de gens sont surpris d’apprendre que l’univers des applications d’IA n’est pas seulement ChatGPT et maintenant DeepSeek ; il existe littéralement des milliers d’applications d’IA sur Internet et les entreprises absorbent des risques liés à l’utilisation de ces applications par leurs employés, donc la première étape est d’obtenir la visibilité : quelles applications d’IA mes employés utilisent-ils, ce qu’ils font avec ces applications et s’il s’agit d’un risque ?
Le deuxième est le contrôle. Votre équipe juridique a élaboré une politique d’utilisation acceptable complète pour l’IA, l’une qui garantit la sécurité des données client, des données citoyennes, de la propriété intellectuelle, ainsi que la sécurité des employés. Comment allez-vous mettre en œuvre cette politique ? Est-ce dans votre produit de sécurité d’extrémité ? Dans votre pare-feu ? Dans votre VPN ? Dans votre cloud ? Et si tous ces éléments proviennent de fournisseurs différents ? Vous avez donc besoin d’un moyen de définir et de faire respecter une politique d’utilisation acceptable qui soit cohérente sur tous les modèles d’IA, les applications, les clouds et les produits de sécurité.
Le troisième est la protection de vos propres applications. En 2025, nous verrons une adoption plus rapide des LLM au sein des entreprises, puis un déploiement plus rapide des applications de chat basées sur ces LLM. Les entreprises doivent donc s’assurer non seulement que les applications sont protégées, mais également que les applications ne disent pas de « bêtises », comme recommander un concurrent.
Nous traitons les trois. Nous fournissons une visibilité sur les applications auxquelles les gens accèdent, sur la façon dont ils les utilisent, sur les politiques basées sur qui vous êtes et sur ce que vous essayez de faire, ainsi que des outils très efficaces pour prévenir les attaques telles que les jailbreaks ou les comportements indésirables de vos bots.
Comment la fonction d’observabilité de l’IA de WitnessAI aide-t-elle les entreprises à suivre l’utilisation de l’IA par leurs employés et à prévenir les risques de « l’IA fantôme » ?
WitnessAI se connecte facilement à votre réseau et construit silencieusement un catalogue de chaque application d’IA (et il existe littéralement des milliers d’applications sur Internet) que vos employés accèdent. Nous vous indiquons où ces applications sont situées, où elles hébergent leurs données, etc. afin que vous compreniez à quel point ces applications sont risquées. Vous pouvez activer la visibilité des conversations, où nous utilisons l’inspection des paquets pour observer les invites et les réponses. Nous pouvons classer les invites par risque et par intention. L’intention peut être « écrire du code » ou « écrire un contrat commercial ». C’est important car nous vous permettons ensuite d’écrire des contrôles de politique basés sur l’intention.
Quel rôle la mise en œuvre des politiques d’IA joue-t-elle pour garantir la conformité de l’IA dans les entreprises, et comment WitnessAI rationalise-t-elle ce processus ?
La conformité signifie garantir que votre entreprise suit les réglementations ou les politiques, et il y a deux parties pour garantir la conformité. La première est que vous devez être en mesure d’identifier les activités problématiques. Par exemple, j’ai besoin de savoir qu’un employé utilise des données client d’une manière qui pourrait violer une loi sur la protection des données. Nous le faisons avec notre plate-forme d’observabilité. La deuxième partie consiste à décrire et à faire respecter la politique par rapport à cette activité. Vous ne voulez pas simplement savoir que les données client fuient, vous voulez les empêcher de fuir. Nous avons donc construit un moteur de politique d’IA unique, Witness/CONTROL, qui vous permet de construire facilement des politiques basées sur l’identité et l’intention pour protéger les données, prévenir les réponses nuisibles ou illégales, etc. Par exemple, vous pouvez créer une politique qui dit quelque chose comme : « Seule notre équipe juridique peut utiliser ChatGPT pour rédiger des contrats commerciaux, et si elle le fait, automatiquement masquez toute information personnelle » Facile à dire, et avec WitnessAI, facile à mettre en œuvre.
Comment WitnessAI répond-il aux préoccupations concernant les jailbreaks de LLM et les attaques d’injection de invites ?
Nous avons une équipe de recherche en IA de pointe – vraiment aiguisée. Dès le début, ils ont construit un système pour créer des données d’attaque synthétiques, en plus de tirer parti de jeux de données d’entraînement largement disponibles. Par conséquent, nous avons évalué notre injection de invites contre tout ce qui est disponible, nous sommes plus de 99 % efficaces et nous attrapons régulièrement des attaques que les modèles eux-mêmes manquent.
Dans la pratique, la plupart des entreprises avec lesquelles nous parlons veulent commencer par la gouvernance des applications des employés, puis plus tard, elles déployeront une application de chat d’IA basée sur leurs données internes. Ils utilisent donc Witness pour protéger leurs employés, puis ils activent le pare-feu d’injection de invites. Un système, une manière cohérente de construire des politiques, facile à mettre à l’échelle.
Quels sont vos objectifs à long terme pour WitnessAI, et où voyez-vous l’évolution de la gouvernance de l’IA dans les cinq prochaines années ?
Jusqu’à présent, nous n’avons parlé que d’un modèle d’application de chat à personne. Notre prochaine phase sera de gérer l’application à application, c’est-à-dire l’IA agente. Nous avons conçu les API de notre plate-forme pour fonctionner également bien avec les agents et les humains. Au-delà de cela, nous croyons avoir construit une nouvelle façon d’obtenir une visibilité et un contrôle au niveau du réseau dans l’ère de l’IA, et nous allons faire grandir l’entreprise en tenant compte de cela.
Je vous remercie pour cette grande interview, les lecteurs qui souhaitent en savoir plus peuvent visiter WitnessAI.


